
從安全評估 到日常防護
AL-Touch 作為香港網絡安全公司,提供防火牆專業設置、漏洞掃瞄、託管網絡安全服務(MSS)、風險評估及事故應變,將技術控制與企業每天的營運連接。
評估風險
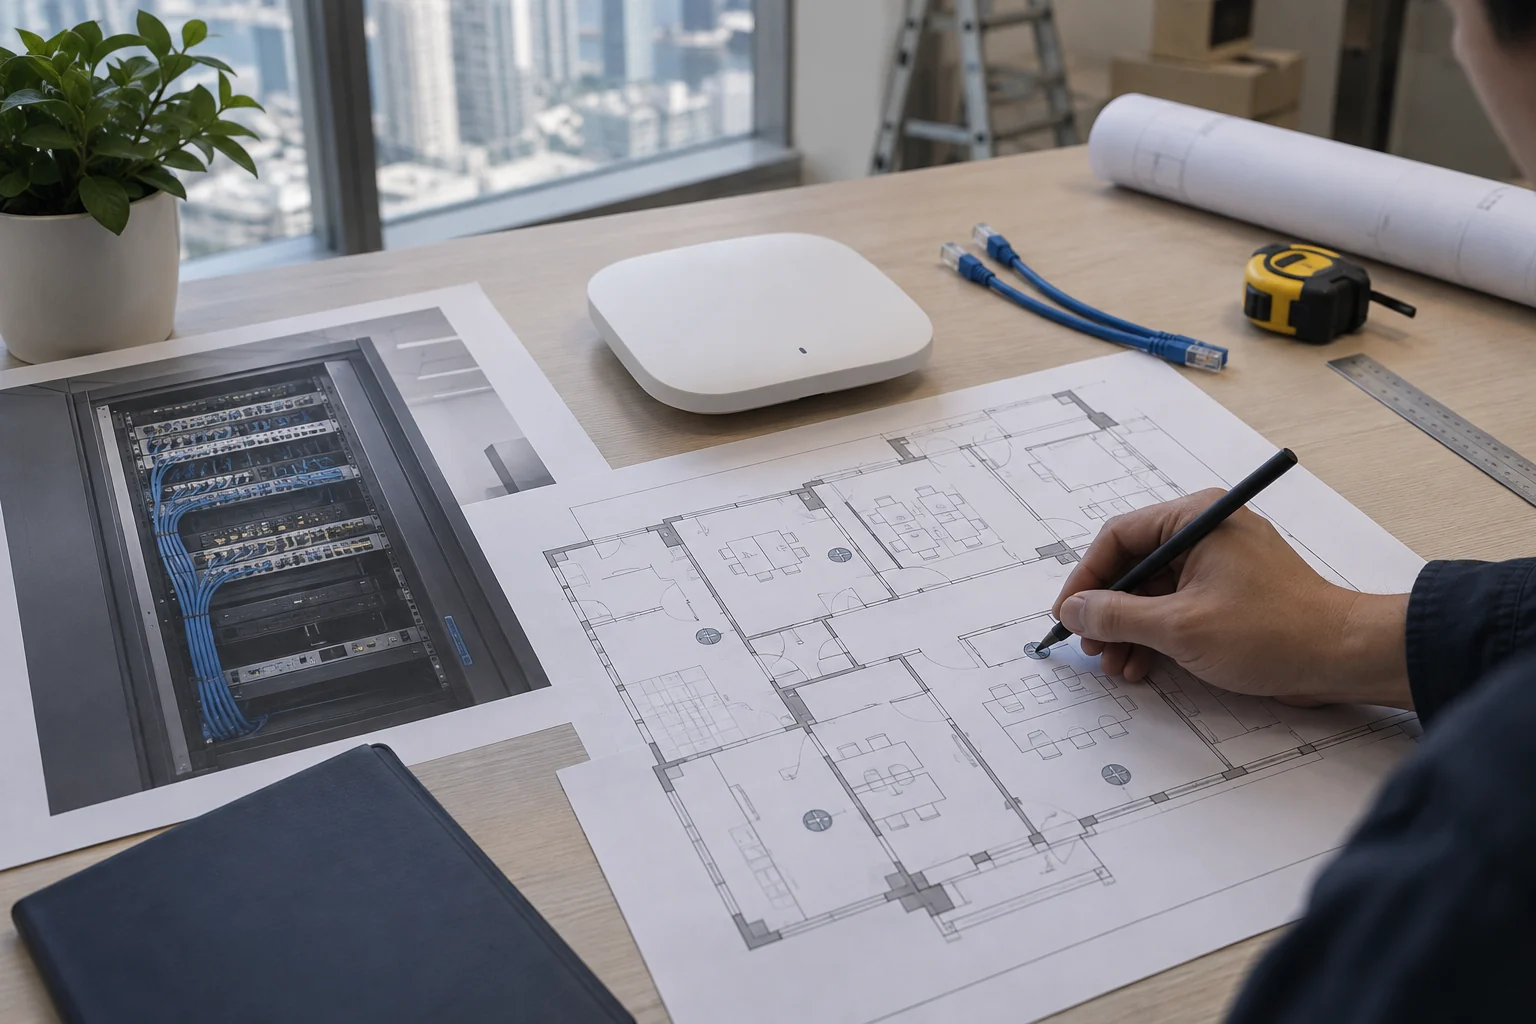
盤點系統、存取權限與對外服務,安排獲授權的漏洞掃瞄及整改次序。
部署防護
整合防火牆、端點與應用安全,配合網絡分隔及備份復原需要。
持續管理
按 MSS 服務範圍安排更新、告警跟進與事故應變分工。
由現有設備與管理人手開始,列明工作範圍及支援安排,協助企業降低營運成本與風險。
了解 MFS 防火牆託管PEOPLE · PROCESS · TECHNOLOGY
網絡安全 是一套持續運作的企業能力
從重要業務、資料和負責人開始,找出風險、部署控制、持續檢查,再準備事故應變及復原。防火牆與端點防護是其中的工具;管理流程、權限、備份和員工操作同樣需要安排。
治理與風險評估
盤點重要業務、資產和供應商,確定安全責任、適用要求與改善優先次序。
- 可檢查的工作成果
- 資產清單、風險登記冊、工作範圍及責任分配。
身份、權限與資料
管理人員及服務帳戶、MFA、最小權限、資料分類和 AI 工具可讀取的內容。
- 可檢查的工作成果
- 權限矩陣、帳戶覆核、資料流向及保存規則。
網絡、端點與應用防護
按風險配搭網絡分區、防火牆、端點控制、修補、WAF 及 API 安全,驗證與業務的配合。
- 可檢查的工作成果
- 配置基線、變更記錄、測試結果與例外批准。
持續監察與弱點管理
收集相關日誌、檢視暴露面與漏洞,分級處理告警,追蹤修補及覆測結果。
- 可檢查的工作成果
- 監察覆蓋表、整改追蹤表、告警與覆測記錄。
事故應變與復原
安排通報、隔離、證據保留和供應商協調;以備份還原及演練檢驗營運復原計劃。
- 可檢查的工作成果
- 應變流程、復原目標、還原測試與改善報告。
員工、流程與供應鏈
把安全融入入職離職、遙距工作、採購及日常操作,配合員工培訓與供應商存取管理。
- 可檢查的工作成果
- 員工指引、演練紀錄、供應商權限及定期覆核。
由評估開始 分階段改善
- 釐清需要重要系統、資料、負責人及現有問題
- 訂定方案優先次序、產品配搭、預算與交付分工
- 部署及驗收測試控制、記錄例外、交接管理方法
- 持續跟進更新、監察、演練及改善紀錄
服務架構參考 NIST CSF 的治理、識別、保護、偵測、回應及復原;實際工作按企業環境與確認範圍安排。NIST CSF 參考 ↗
事發前的員工防護
- 辨識不明電郵、附件與陌生網頁連結
- 使用獲準的軟件、裝置及帳戶,不共用登入資料
- 離開座位時鎖定電腦,依政策使用外置儲存裝置
管理層與技術安排
- 安排資安教育及應變演練
- 明確事故聯絡人、責任人與授權範圍
- 持續覆核漏洞修補、更新、權限及備份還原
- 評估外部軟件供應商與遠端存取
事發中及事發後
疑似入侵時記錄發現時間、影響與可見症狀,按流程通知獲授權責任人。停機、隔離或證據收集按實際情況決定,避免擅自刪除或重設影響調查。復原後檢查入侵途徑、權限與未完成整改。
2020 年勒索事故的經驗
過往個案記錄企業電腦與伺服器被加密、連接在伺服器上的外置備份亦受影響的歷史個案。其主要管理議題包括舊系統修補、外部 RDP 暴露、供應商存取與備份隔離。
案例中的舊版本、加密設定與帳戶做法不直接複製為現行通用配置;應依最新系統條件重新驗證。
把員工指引連結到技術控制與應變責任
企業應按事發前預防、事發中處置與事發後加固,訂明員工、管理層及技術團隊的分工。除辨識可疑電郵和保護帳戶外,還需覆核系統修補、遙距權限、備份還原及第三方存取。發現異常時按流程保留證據並通報責任人,避免未經授權的刪檔或重設影響調查。
相關方案與服務
哪些情況適合這項服務?
常見需要
- 公司規模增加,想整理電腦、網絡及管理帳戶的保護。
- 已有防護設備,但不清楚設定和告警由誰處理。
- 客戶要求說明資料保護安排,想先盤點目前做法。
我需要甚麼服務?
- GDMME 網絡安全方案
了解企業網絡防禦與部署場景。
- 託管防火牆 MFS
討論日常管理、告警與處理分工。
- 企業端點安全
了解員工電腦的防護管理。
- 企業資料備份
把資料事故的復原安排一併考慮。
查詢前準備
- 公司人數、辦公地點及主要系統類型。
- 已有防護工具及目前管理分工。
- 關注的問題、影響範圍與希望改善的時間。
初次查詢只需說明問題與設備概況,請勿提交密碼或驗證碼;敏感文件及事故紀錄由團隊另行安排安全渠道。
查詢企業網絡安全網絡安全與 AI 使用了解安全規劃、管理責任及驗收考量
網絡安全 · AI 使用安全
企業網絡安全與託管防護:安全規劃重點
「網絡安全方案」的安全規劃包括以下重點;措施、測試與交付內容在方案中列明。
- 資產與防線確認需要保護的系統、端點與網絡,按場景核對產品、模組及策略的適用範圍。
- 資料與監察釐清日誌、威脅情報及告警的來源、交換資料與接收人,確認服務涵蓋哪些觀察和處理工作。
- 應變與責任討論事件分級、策略變更、復原及企業與維護團隊的分工,並記錄每項工作的負責人及處理流程。
AI 使用考量如企業使用 AI 助理或代理,另行盤點其資料、服務帳戶及工具權限;網絡或端點防護不等於已涵蓋所有提示注入與代理操作風險。
規劃與驗收資料資產與控制清單、策略及告警測試紀錄、事件處理和服務責任表。
您可能想了解
中小企預算有限,可以先從哪些網絡安全工作開始討論?
可先列出常用系統、使用人數、既有防護及曾遇到的異常,再討論系統修補、帳戶權限、備份還原和員工指引的優先次序。事故聯絡人與責任分工亦可一併整理。
發現疑似入侵時,員工應先做甚麼?
依公司事故流程通知指定聯絡人,記錄發現時間與症狀;是否隔離、停機或收集證據由獲授權人員決定。