
防火牆上線後 仍有清楚的管理分工
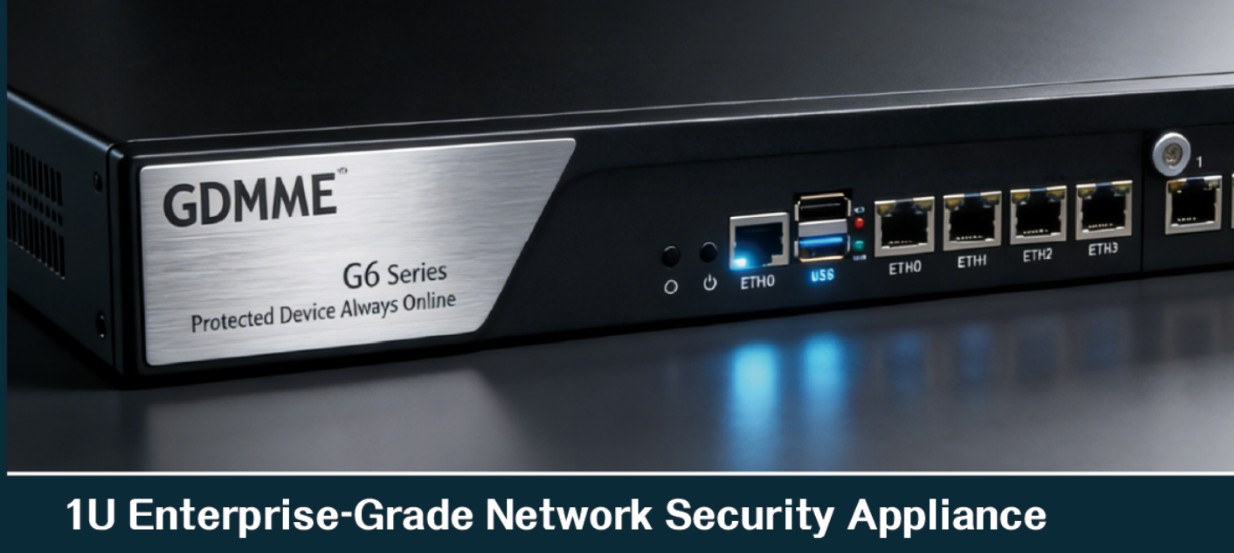
GDMME MFS 聚焦實體網絡防火牆託管,將配置、更新、告警及變更整理成可跟進的日常工作。
模組配置
按需要整合 GDMME、CrowdSec、Zenarmor、IDS/IPS 與本地 DNS。
告警與變更
確認收集哪些告警、由誰判讀,以及阻斷或規則變更的批准流程。
維護與紀錄
整理配置變更、告警跟進及復原檢查紀錄,方便企業覆核。
MFS 為防火牆託管方向;MSS 可涵蓋較廣的安全服務。自動監察、人工值班及現場支援時段按合約分列。
了解 MSS 及整體網安服務部署與交接安排
產品選型、部署驗證與管理交接
以使用情境核對產品及授權,將購買、設定、驗證和日常管理連成清楚的交付範圍。
選型與授權
核對使用者、裝置、辦公點和主要功能;比較所選版本的容量、授權方式及部署條件。
部署與整合
確認現有網絡、帳戶及系統的配合方式,按批准範圍安排設定、遷移或試行。
驗證與管理
用實際工作場景核對功能和權限,釐清告警、更新、續期與支援由誰負責。
採購前確認的重點
- 所需功能確實包含在報價版本及授權內。
- 部署前提、第三方整合和資料處理安排已列明。
- 安裝、培訓、更新及售後支援的範圍分開說明。
功能、規格、授權、銷售地區與供應情況以當期原廠文件及正式報價為準;新增整合或客製工作須另行評估。
五合一架構
- GDMME NGFW 硬件平台
- CrowdSec 威脅協同
- Zenarmor 應用層安全
- IDS/IPS 入侵偵測與防禦
- DNS BIND 本地解析
平台與模組配置
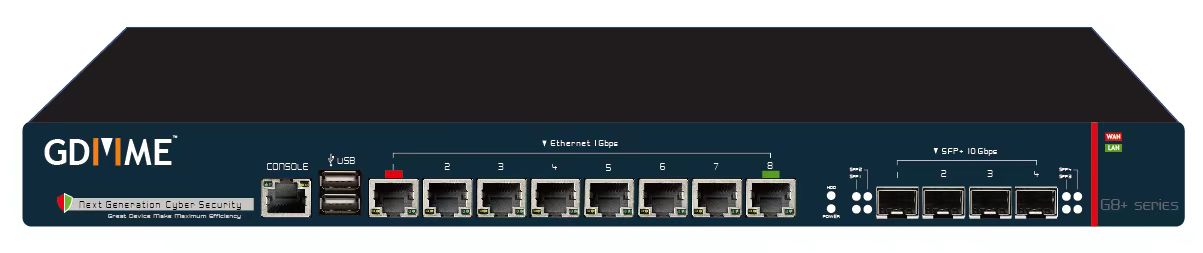
MFS 方案採用 Intel 通用硬件平台與多模組架構。威脅情報、應用識別、惡意網站控制及 DNS 配置,需要配合所選版本、授權與實際部署。
託管運維
確認收集哪些告警、人工判讀與升級流程,以及哪些變更或阻斷需要客戶批准。持續自動監察、人工值班與緊急現場服務的範圍及時段分開約定。
託管服務需明確列出監察與處理範圍
GDMME MFS 可按企業環境規劃防火牆、CrowdSec、Zenarmor、IDS/IPS 與本地 DNS 等模組的配置及維護。合約應列明收集哪些告警、由誰判讀、如何升級及誰可批准阻斷操作,並區分自動監察與人工值班時段。定期交付配置變更、告警跟進及復原檢查紀錄,有助企業覆核服務。
適合需要與查詢準備
哪些情況適合這項服務?
常見需要
- 已有防火牆,但沒有專人整理設定和告警。
- 變更或問題處理的責任不清楚,希望重新分工。
- 想了解哪些管理工作可以納入現行託管方案。
我需要甚麼服務?
- GDMME 網絡安全方案
了解企業網絡防禦與部署場景。
- 託管防火牆 MFS
討論日常管理、告警與處理分工。
- 企業端點安全
了解員工電腦的防護管理。
- 企業資料備份
把資料事故的復原安排一併考慮。
查詢前準備
- 公司人數、辦公地點及主要系統類型。
- 已有防護工具及目前管理分工。
- 關注的問題、影響範圍與希望改善的時間。
初次查詢只需說明問題與設備概況,請勿提交密碼或驗證碼;敏感文件及事故紀錄由團隊另行安排安全渠道。
查詢託管防火牆服務網絡安全與 AI 使用了解安全規劃、管理責任及驗收考量
網絡安全 · AI 使用安全
企業網絡安全與託管防護:安全規劃重點
「GDMME MFS|託管防火牆方案」的安全規劃包括以下重點;措施、測試與交付內容在方案中列明。
- 資產與防線確認需要保護的系統、端點與網絡,按場景核對產品、模組及策略的適用範圍。
- 資料與監察釐清日誌、威脅情報及告警的來源、交換資料與接收人,確認服務涵蓋哪些觀察和處理工作。
- 應變與責任討論事件分級、策略變更、復原及企業與維護團隊的分工,並記錄每項工作的負責人及處理流程。
AI 使用考量如企業使用 AI 助理或代理,另行盤點其資料、服務帳戶及工具權限;網絡或端點防護不等於已涵蓋所有提示注入與代理操作風險。
規劃與驗收資料資產與控制清單、策略及告警測試紀錄、事件處理和服務責任表。
您可能想了解
沒有專人管理防火牆,詢價時應先列明甚麼?
可提供設備型號、現有模組、使用情況及希望有人跟進的問題。報價需要列明配置維護、告警判讀、通知及升級流程,並分清自動監察與人工服務時段。
持續自動監察是否等於全天候人工事故處理?
兩者應分列。人工值班、通知方式、回應及處理目標須以實際服務合約確認。