










讓威脅情報 連接到實際防護策略
GDMME × CrowdSec 將可疑連線與惡意來源情報納入邊界控制,同時釐清資料交換及管理責任。
情報與決策
按版本確認情報訂閱、更新方式、日誌解析與決策位置。
阻斷與例外
測試來源封鎖對正常業務的影響,列明誤報及例外規則的處理。
資料流與權限
核對外發欄位、第三方地區、保存期限及策略變更權限。
IP 情報與封鎖策略需配合端點修補及適用的應用層控制,按實際環境驗證效果。
查看防火牆託管安排部署與交接安排
產品選型、部署驗證與管理交接
以使用情境核對產品及授權,將購買、設定、驗證和日常管理連成清楚的交付範圍。
選型與授權
核對使用者、裝置、辦公點和主要功能;比較所選版本的容量、授權方式及部署條件。
部署與整合
確認現有網絡、帳戶及系統的配合方式,按批准範圍安排設定、遷移或試行。
驗證與管理
用實際工作場景核對功能和權限,釐清告警、更新、續期與支援由誰負責。
採購前確認的重點
- 所需功能確實包含在報價版本及授權內。
- 部署前提、第三方整合和資料處理安排已列明。
- 安裝、培訓、更新及售後支援的範圍分開說明。
功能、規格、授權、銷售地區與供應情況以當期原廠文件及正式報價為準;新增整合或客製工作須另行評估。
情報與邊界控制
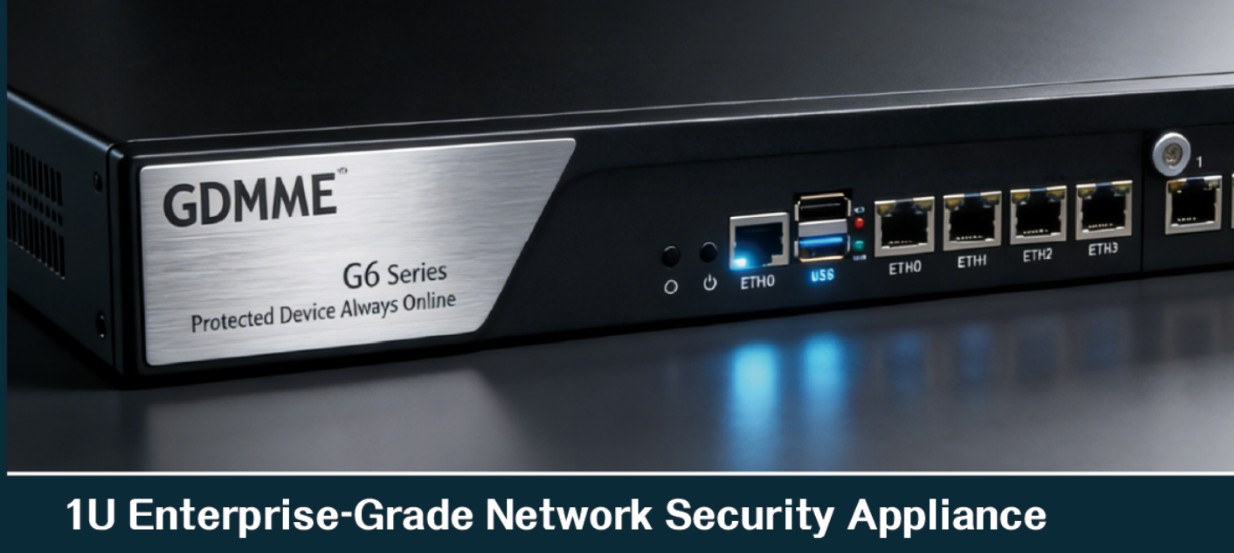
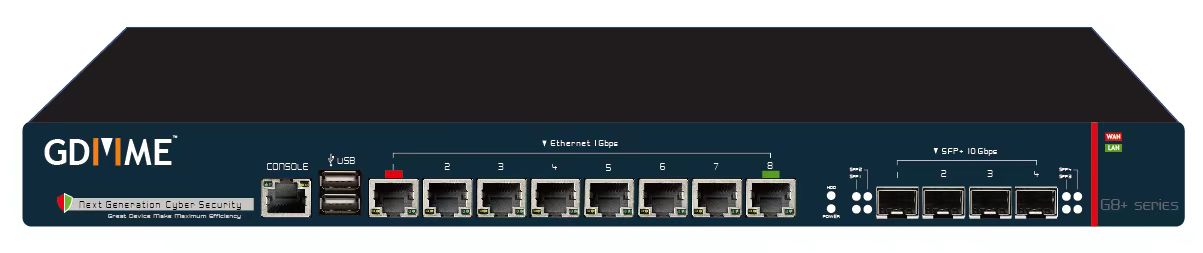
GDMME 網絡架構可按方案整合 CrowdSec 情報及封鎖策略。情報數量、同步頻率、誤報與實際攔截效果依版本、訂閱及測試確認,不以全球資料規模直接保證本地防護。
需要核對的部署條件
- 情報訂閱與更新方式
- 日誌解析與決策位置
- 例外規則與誤報處理
- 外發資料欄位、第三方地域與保存期限
- 操作權限及封鎖策略變更
不同技術的分工
惡意 IP 情報不能取代端點修補或驗證所有 API 語意。WAF、API 防護及異常登入分析需核對相應模組,金融控制與完整合規評估另參閱金融方案。
了解 CrowdSec 的情報與資料交換邊界
GDMME 與 CrowdSec 的整合應列明使用的情報訂閱、同步頻率及可啟用的封鎖策略。部署前核對外發資料欄位、儲存地點、保留時間及例外規則,並以日誌測試告警與阻斷對正常業務的影響。金融應用可連結合規頁的控制證據清單,避免把情報數量或地理位置視為合規結論。
適合需要與查詢準備
哪些情況適合這項服務?
常見需要
- 希望了解惡意來源情報如何配合現有網絡防護。
- 已有 GDMME,想核對可用整合模組與授權。
- 需要釐清情報、告警與策略調整的處理責任。
我需要甚麼服務?
- GDMME 網絡安全方案
了解企業網絡防禦與部署場景。
- 託管防火牆 MFS
討論日常管理、告警與處理分工。
- 企業端點安全
了解員工電腦的防護管理。
- 企業資料備份
把資料事故的復原安排一併考慮。
查詢前準備
- 公司人數、辦公地點及主要系統類型。
- 已有防護工具及目前管理分工。
- 關注的問題、影響範圍與希望改善的時間。
初次查詢只需說明問題與設備概況,請勿提交密碼或驗證碼;敏感文件及事故紀錄由團隊另行安排安全渠道。
查詢 GDMME 威脅情報整合網絡安全與 AI 使用了解安全規劃、管理責任及驗收考量
網絡安全 · AI 使用安全
企業網絡安全與託管防護:安全規劃重點
「GDMME x CrowdSec」的安全規劃包括以下重點;措施、測試與交付內容在方案中列明。
- 資產與防線確認需要保護的系統、端點與網絡,按場景核對產品、模組及策略的適用範圍。
- 資料與監察釐清日誌、威脅情報及告警的來源、交換資料與接收人,確認服務涵蓋哪些觀察和處理工作。
- 應變與責任討論事件分級、策略變更、復原及企業與維護團隊的分工,並記錄每項工作的負責人及處理流程。
AI 使用考量如企業使用 AI 助理或代理,另行盤點其資料、服務帳戶及工具權限;網絡或端點防護不等於已涵蓋所有提示注入與代理操作風險。
規劃與驗收資料資產與控制清單、策略及告警測試紀錄、事件處理和服務責任表。
您可能想了解
已有防火牆的中小企,加入威脅情報前要提供哪些資料?
可提供設備及版本、可用日誌、目前封鎖策略,以及哪些業務連線不能受影響。部署討論會包括所需整合、資料交換與例外處理,再測試告警和阻斷的影響。
惡意來源 IP 情報能否取代系統修補?
不能。情報封鎖、權限管理、終端防護及修補各自處理不同風險,需要配合。