SSL/TLS 網站及伺服器憑證
為網站、客戶平台及對外服務加密傳輸,按域名及企業身份驗證需要選擇憑證。
- 加密網站與伺服器傳輸
- 按身份驗證需要選擇憑證
- 按方案配置多域名或子域名
適用情境企業網站、客戶入口及網上商店
主要功能與適用範圍 +
- DV、OV 及 EV 憑證,對應不同身份驗證程度。
- 支援 RSA 或 ECC 金鑰;按產品選擇 Wildcard 或多域名 SAN。
- 集中管理企業憑證申請、重發及更新。
- 可配合 Atlas 與 ACME 規劃憑證自動化。
適用環境
企業網站 · 網上商店 · 客戶入口 · 對外應用及伺服器
EV 不提供 Wildcard。訂購方案年期與單張憑證有效期不同;域名、機構驗證、SAN 及更新規則按當時原廠條款確認。
Managed PKI 與憑證生命週期管理
把分散在網站、設備及應用的憑證集中盤點,減少人手更新與到期遺漏。
- 集中盤點憑證與到期狀態
- 規劃簽發及更新自動化
- 按環境選擇管理工具
適用情境多網站、分公司及大量憑證
主要功能與適用範圍 +
- Managed PKI 與 Atlas 提供集中身份、憑證及權限管理。
- ACME 支援使用相容客戶端自動申請 SSL/TLS 憑證。
- Certificate Automation Manager 可用於憑證部署及更新自動化。
- TLS Connect 面向管理多張 SSL/TLS 憑證的中小企。
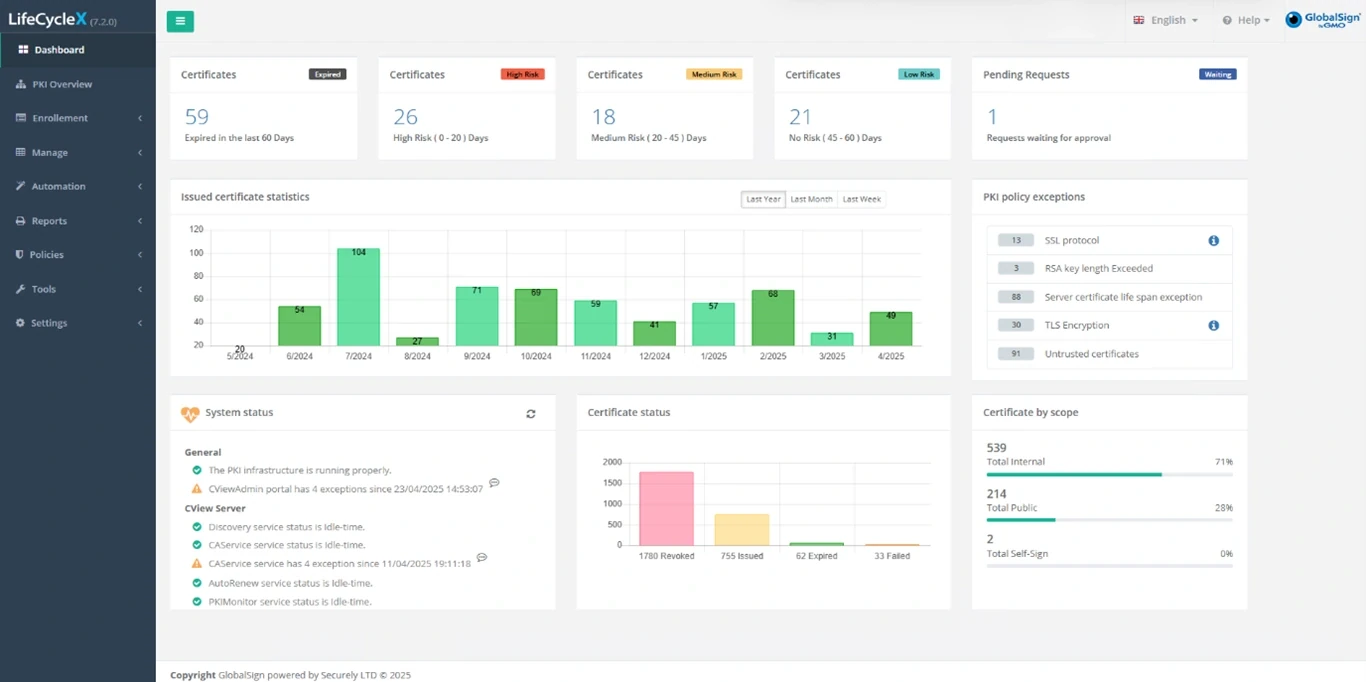
- LifeCycleX by GMO 提供本地部署、跨 CA 盤點、更新告警及審計紀錄。
適用環境
多網站或分公司 · Active Directory · 混合雲 · 大量憑證及設備
Managed PKI、ACME、CAM、TLS Connect 及 LifeCycleX 為不同產品或部署方式,功能及授權不等同。TLS Connect 原廠定位為約 1–100 張 SSL/TLS 憑證;LifeCycleX 為本地部署方案。
S/MIME 與品牌電郵憑證
按需要部署電郵數碼簽署、內容加密,或在支援 BIMI 的收件介面顯示經驗證品牌標誌。
- 驗證電郵發件身份與完整性
- 以 S/MIME 加密郵件內容
- 按要求部署品牌電郵標誌
適用情境企業電郵及敏感資料通訊
主要功能與適用範圍 +
- S/MIME 簽署讓收件人核對發件身份及郵件完整性。
- S/MIME 加密保護郵件內容,配合收件人的憑證及私鑰使用。
- 可透過 Managed PKI、Active Directory 或 MDM 整合安排大量部署。
- VMC 與 CMC 支援符合 BIMI 要求的品牌標誌驗證。
適用環境
企業電郵 · 敏感資料通訊 · 員工及流動裝置 · 品牌電郵身份
S/MIME 與 BIMI Mark Certificates 是不同用途。VMC 需符合商標要求,CMC 需提供品牌標誌使用歷史;Mark Certificates 須先符合 SPF、DKIM、DMARC 與 BIMI 要求,顯示效果取決於收件平台。
文件簽署、DSS 與可信時間戳
為電子文件加入可驗證的身份與完整性資訊,將數碼簽署和時間戳整合至現有工作流程。
- 為文件加入可驗證數碼簽署
- 以 API 連接現有文件流程
- 按方案安排電子印章與時間戳
適用情境合約、審批及大量文件簽署
主要功能與適用範圍 +
- 文件數碼簽署與企業電子印章,分別對應個人及機構身份。
- Digital Signing Service(DSS)透過 REST API 提供雲端簽署。
- AATL 簽署提供 USB、HSM 或雲端等部署選項。
- 可信時間戳支援 RFC 3161 及長期簽署驗證流程。
- 原廠另提供 Qualified Signatures/Seals,按用途及身份驗證要求選型。
適用環境
PDF及商業文件 · 合約及審批 · 文件管理系統 · 大量文件簽署
DSS 是簽署服務元件,需與文件工作流程整合;AATL、Advanced 及 Qualified 簽署的身份、部署與法律要求不同。香港或跨境文件的適用程序按交易及監管需要另行核對。
程式碼簽署憑證
讓使用者及部署系統核對軟件發布者與檔案完整性,配合安全開發及軟件交付。
- 核對軟件發布者身份
- 驗證發布檔案是否被改動
- 按方案使用 Token 或 HSM
適用情境企業軟件及安全開發流程
主要功能與適用範圍 +
- OV 及 EV Code Signing 提供不同程度的發布者驗證。
- 支援軟件、腳本及可執行檔等簽署用途。
- 私鑰可按方案使用合規 Token 或 HSM 保護。
- 可按官方整合方法配合 Azure Key Vault、AWS CloudHSM 及 CI/CD。
- 簽署可配合時間戳,支援到期後的驗證流程。
適用環境
企業軟件 · Windows builds及驅動 · Java JAR · DevOps及軟件供應鏈
需先確認簽署平台、私鑰儲存、HSM 相容及發布者驗證。HSM 硬件不一定隨憑證提供;新發憑證及續期有效期按原廠現行規則。簽署不取代程式碼安全測試。
使用者及設備憑證驗證
以數碼憑證識別員工、電腦及流動裝置,配合企業系統與網絡的存取控制。
- 用憑證識別員工及設備
- 配合 VPN 與 Wi-Fi 存取
- 集中安排簽發、更新及撤銷
適用情境企業網絡、流動設備及登入管理
主要功能與適用範圍 +
- 用於 VPN、閘道、Wi-Fi 及企業應用的憑證式身份驗證。
- 支援機器、伺服器、流動裝置及使用者身份用途。
- 可按環境使用 Smart Card 或 USB Token 登入。
- 配合 Managed PKI 與 Active Directory 安排簽發、自動註冊及撤銷。
適用環境
企業 Wi-Fi及VPN · Windows及Active Directory · 流動裝置 · 伺服器及機器身份
需確認 VPN、Wi-Fi、MDM 及身份平台的憑證支援,並按端點及登入流程配置所需的多因素驗證。
IoT 裝置身份及生命週期
由設備註冊到更新及退役,以 PKI 管理裝置與雲端服務之間的信任。
- 建立裝置與服務之間的信任
- 管理設備憑證整個生命週期
- 以 API 配合註冊及撤銷
適用情境IoT、工業設備及雲端連線
主要功能與適用範圍 +
- IoT Identity Platform 管理裝置身份、加密及驗證。
- IoT CA Direct 與 IoT Edge Enroll 對應不同註冊與整合方式。
- 支援憑證簽發、更新、撤銷及設備生命週期紀錄。
- 提供 REST API、EST 及 CRL/OCSP 等整合或狀態查驗方法。
適用環境
IoT及工業設備 · 設備製造與註冊 · 雲端設備連線 · 長期運作的設備身份
裝置能力、信任根、註冊協定、私鑰保護及雲端整合需先確認;憑證只屬設備安全架構的一部分,需配合韌體及網絡防護。
專屬 CA、私有 PKI 與信任根
為企業內部系統、設備生態及特定應用規劃獨立的憑證階層與信任邊界。
- 規劃企業專屬憑證階層
- 分清公開與私有信任用途
- 按系統需求配置憑證政策
適用情境內部系統及特定設備生態
主要功能與適用範圍 +
- 按需要選擇專屬公開 Intermediate CA 或私有憑證階層。
- 專屬 Root/Intermediate CA 可由 GlobalSign 託管。
- 可按用途配置憑證政策、Extended Key Usage 及撤銷資訊。
- IntranetSSL 提供使用非公開信任 CA 的內部 TLS 憑證選項。
適用環境
內部伺服器及應用 · 大型企業身份系統 · 設備或供應鏈生態 · 自訂信任邊界
公開與私有信任模式不同;私有憑證需在受管理的端點部署信任根。TLS 檢查使用的 CA 不可直接當作公開網站憑證使用,需按架構及隱私要求評估。