
由辦公室聯網 到企業分層防護
GDMME 結合網絡工程與資安部署,為香港辦公室、分店及中港企業規劃防火牆、網絡分隔與 VPN。
邊界與分段
按應用與辦公點設定防火牆、IDS/IPS 及 VLAN,管理進出與內部流量。
端點與情報
可配合火絨企業版、Zenarmor 及 CrowdSec,把端點與網絡控制一起規劃。
部署與託管
從設備選型、實體接駁到規則調校與維護,安排測試及日常管理。
模組、授權、處理容量與支援範圍按型號及方案確認,並以實際環境測試核對。
了解 GDMME MFS 託管服務部署與交接安排
產品選型、部署驗證與管理交接
以使用情境核對產品及授權,將購買、設定、驗證和日常管理連成清楚的交付範圍。
選型與授權
核對使用者、裝置、辦公點和主要功能;比較所選版本的容量、授權方式及部署條件。
部署與整合
確認現有網絡、帳戶及系統的配合方式,按批准範圍安排設定、遷移或試行。
驗證與管理
用實際工作場景核對功能和權限,釐清告警、更新、續期與支援由誰負責。
採購前確認的重點
- 所需功能確實包含在報價版本及授權內。
- 部署前提、第三方整合和資料處理安排已列明。
- 安裝、培訓、更新及售後支援的範圍分開說明。
功能、規格、授權、銷售地區與供應情況以當期原廠文件及正式報價為準;新增整合或客製工作須另行評估。
本頁內容 21 個章節
配合香港企業營運的次世代網絡安全架構
GDMME® 配合香港寫字樓、跨境廠房、遙距辦公與分支聯網需要,整合流量管理、告警與分層防護。香港商務資料往來密集,家用或入門設備未必涵蓋跨境存取、內網擴散及企業管理需求。
方案由 AL-Touch(一大方案)提供技術部署及本地支援;GDMME 可配合火絨企業版作終端與網絡聯防。金融或其他行業的合規要求,仍需按機構身份、業務及實際控制證據評估。
AI 驅動的安全引擎與 Intel 硬件平台
GDMME 下一代防火牆整合 HardenedBSD 安全核心、Zenarmor® AI 安全引擎與可選 CrowdSec 全球威脅情報。G6/G6+、G8、G12 方案提供不同配置,選型依硬件、軟件版本與所需模組確認。
Intel 處理器、系統單晶片及乙太網絡控制器組成 GDMME 的硬件平台,配合 PCIe 通道、封包處理及加密工作。網卡、DPDK 與硬件加速是否支援及啟用,依型號和實際部署確認。
AL-Touch 的 Intel Partner Alliance 及合作開發身份,說明硬件整合與技術開發工作;Intel 並不因此對 GDMME 某一產品的品質提供明示或暗示的法律擔保。
實戰驗證:大型解決方案峰會網絡承建與安全部署
GDMME G6 採用英特爾商用級平台作運算核心,配合現場終端數量、流量與安全策略,規劃所需處理能力。
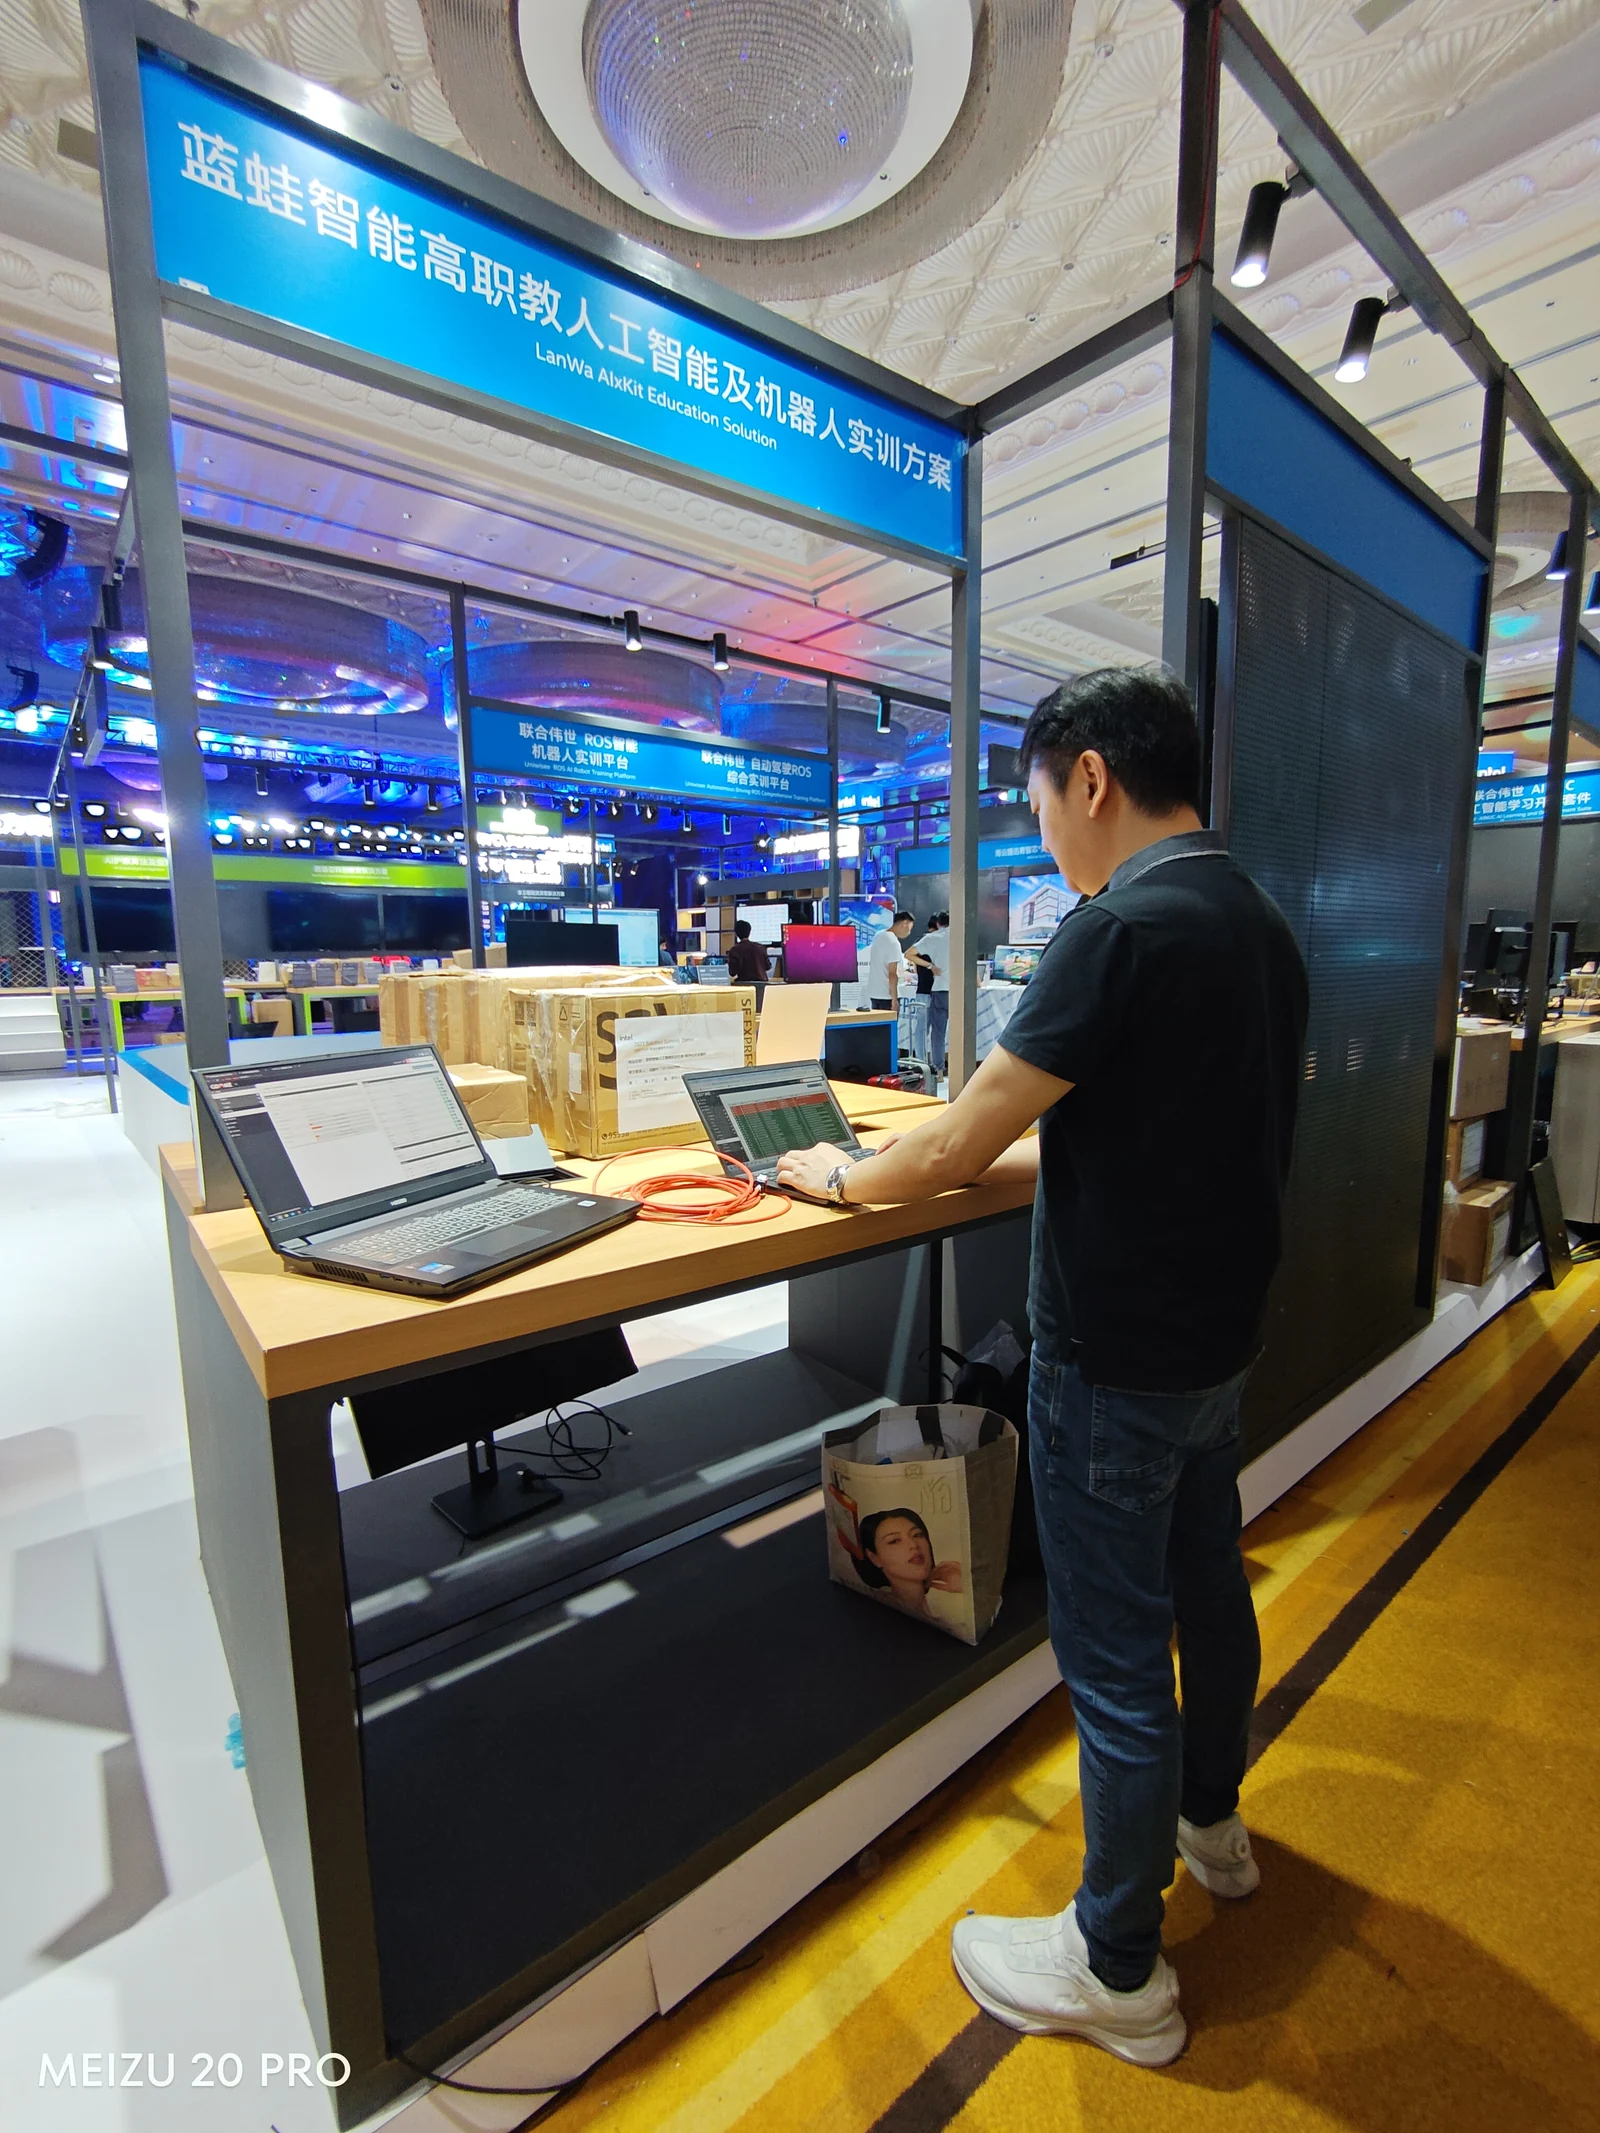
部署照片展示 GDMME G6 在真實商業環境中的邊緣部署,為解決方案峰會提供核心網絡安全監控與穩定支撐。
「作為本次解決方案峰會的網絡承建商,我們部署的 GDMME ® G6 下一代防火牆,為整個會場提供了核心網絡安全與流量支撐。」
AL-Touch 承擔峰會的實體有線及無線部署,GDMME G6 作為核心流量入口,支撐現場網絡安全與流量管理。高穩定性需求的 NAS、AI 工作站使用有線接入;參會人員與移動設備使用 Wi-Fi 覆蓋。
該次活動支援超過 300 個有線及無線終端,同時承載 AI 應用與 4K 全球直播等混合流量。這是該次活動的配置與工作負載,其他項目的容量會按硬件、策略及環境評估。
查看完整服務資料展開其餘 18 個章節,了解配置、應用及服務安排
峰會工程:混合流量、隔離與兩日運作
峰會網絡同時承載商用及教育方案、AI 開發、電競直播、雲渲染及自動駕駛演示等不同終端與流量。工程師配合 GDMME G6、Intel x64 與 H3C Wi-Fi 方案整合及調校,安排接入、流量管理與隔離。
在該次兩日活動中,設備連續運作 48 小時,承擔全球直播與高併發演示。Auto M-Gate-Deployer 配合現場客製化策略,在限時搭建環境安排網絡隔離及流量映射。
現場照片與案例展示 AL-Touch 的網絡工程及部署經驗。我們會按企業的終端數量、持續運作需要及直播等工作負載,調整硬件與策略,測試效能和延遲,規劃合適的網絡容量。
GDMME NGFW 型號、介面與多 WAN 配置
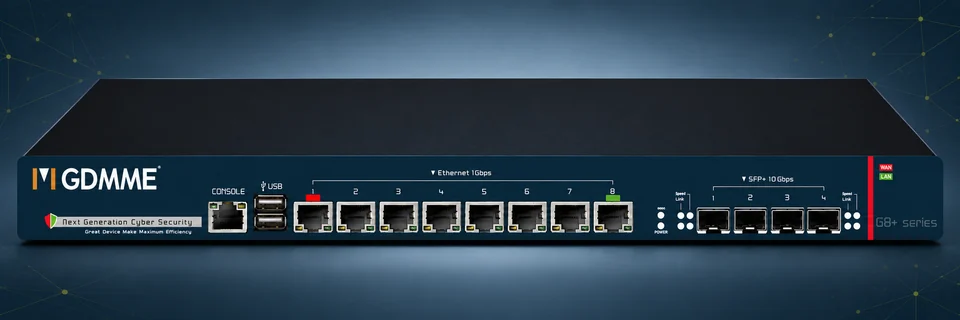
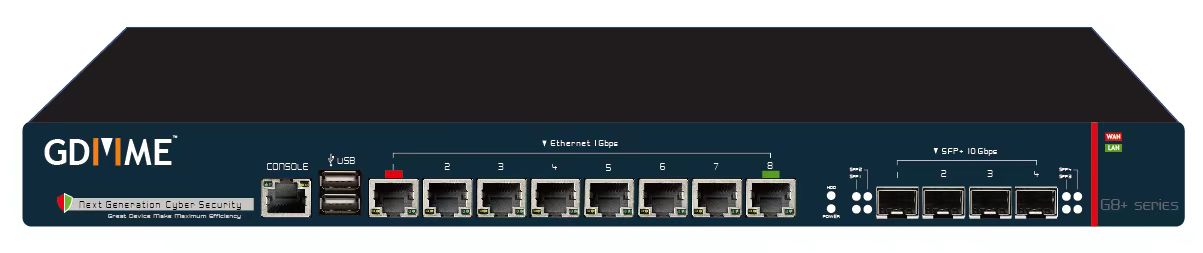
G6/G8 方案提供 Intel x86/x64 架構、Console、USB 3.0、2.5G 電口、SFP+ 10G 光纖介面及可選雙電源。可選配置最高有 8 個 2.5G 電口與 4 個 10G 介面的組合,各款端口和電源以型號與報價列明的配置為準。
G6 可選最高 7 個 WAN 的配置;航空、船務及歷史 D-Biz 案例使用不同端口、WAN 數量與吞吐配置。多 WAN、HA、VPN、啟用 IDS/IPS 和其他模組的效能,需按具體配置驗證。
自動化部署網關與預配置
GDMME(Great Device, Maximum Management & Efficiency)以 Auto M-Gate-Deployer 自動部署邏輯簡化傳統防火牆配置及日常維護,支援出廠預配置、DHCP 自動上網與靜態 IP 設定。
出廠可預載 IDS/IPS 與 DNS 防護規則,Zenarmor AI 引擎屬可選訂閱項目。零接觸部署(ZTP)可按預先設定及網絡條件規劃;上線前仍需核對路由、授權、政策、遙距存取及測試,不保證每個環境五分鐘完成。
第一層防禦:GDMME 硬件 NGFW 邊界防護
作為企業網絡第一道安全閘口,於互聯網邊界配置防火牆、IDS/IPS、網絡隔離與流量管控,協助減少惡意來源、非法入侵及已知威脅流量帶來的風險。DDoS 能力與上游線路及其他防護安排亦需配合。
第二層防禦:Workstation VM-NGFW 虛擬化防火牆
在終端工作站的虛擬層配置輕量級防火牆,按策略過濾進出設備的流量。目的在於加強單機隔離,降低操作系統被入侵後資料外洩與橫向傳播的風險,部署前須確認平台相容性、效能與管理方式。
第三層防禦:OS 加固與火絨終端安全管理
操作系統層配合 Windows 防火牆與 HUORONG 火絨企業版終端安全管理系統 V2.0,安排安全加固、進程及端口策略、異常行為監察及未授權存取控制,補充邊界防火牆的防護。
HardenedBSD 的 ASLR、W^X、SafeStack 等機制用於漏洞利用緩解;Zenarmor 與 CrowdSec 配合不同層次的檢測及情報。多層整合可減少部分攻擊途徑,但不等於零日漏洞不能被利用或自動符合全部中港法規。
安全流量流程:工作站、DNS、應用與邊界
我們將工作站 VM-NGFW、GDMME 實體設備與邊界控制互相配合,按受管理的流量路徑配置分層防護,讓不同模組處理相應風險。
- 工作站層:確認程式聯網權限與單機隔離政策。
- DNS 層:按策略執行 DNS 黑名單與 DoH 加密查詢;惡意域名可在解析階段阻擋。
- 應用層:Zenarmor 進行第七層程式識別及網頁分類;IDS/IPS 按規則檢查封包。
- 邊界層:CrowdSec Bouncer 按情報封鎖高風險 IP,Agent 參與行為監察;情報上傳、資料流及訂閱範圍在部署時確認。
三大技術支柱:部署、隔離及安全技術棧
客製化自動部署將出廠規則、網絡設定與遙距管理安排結合。硬件隔離方案透過 PCIe、WAN 與虛擬/宿主機分工安排受控流量路徑;這仍需按實際架構驗證,不能視作實體斷網的空氣隔離。
IDS/IPS、DNS 控制、Zenarmor 與 CrowdSec 提供互補的防護。可選 CrowdSec Premium 與高頻情報同步服務,更新頻率、情報範圍及資料交換按所選版本與訂閱確認。
9 項企業網絡安全威脅
- 勒索軟件(Ransomware):加密或竊取企業資料並勒索,影響系統使用、資料保密與業務復原。
- 釣魚攻擊(Phishing):以偽裝電郵、訊息或網頁誘使員工交出登入資料或執行惡意內容。
- 數據洩露(Data Breach):客戶或業務資料被未經授權讀取、分享或公開,影響私隱、商譽與營運。
- 內部威脅(Insider Threats):員工失誤、權限過大或惡意操作,造成資料外洩或系統損害。
- 零日漏洞(Zero-Day):利用尚無修補程式的漏洞發動攻擊,需配合存取限制、監察與緩解措施。
- DDoS 攻擊:透過大量或特定請求消耗網絡與系統資源,影響網站或網上服務的可用性。
- 流動裝置安全:BYOD(自攜設備辦公)的更新、帳戶及資料管理不足,增加入侵或資料外洩風險。
- 遙距桌面風險:對外開放的入口、弱密碼或過大權限,可能成為入侵公司網絡的途徑。
- 雲端安全威脅:錯誤配置、過度分享或身份驗證不足,令雲端資料及服務暴露。
Zenarmor 原廠安全生態與全球應用
Zenarmor(前身 Sensei)是次世代防火牆軟件引擎,提供應用識別、威脅情報與網絡安全管理;Business Edition 的 BrightCloud 等情報能力按原廠版本與訂閱確認。
Zenarmor 的全球應用案例包括 Nebulex 金融服務、5th Mountain 網絡供應商、Fred Loya Insurance、Innovation Federal Credit Union、挪威 WebMed EPJ AS,以及荷蘭 De Hooge Waerder。這些案例由 Zenarmor 原廠提供,與 AL-Touch 的本地交付案例分開介紹。
上述案例的應用方向包括資料中心邊界防護、應用程式控制、SASE/跨分支策略,以及在既有網絡架構加入檢測層。原廠應用經驗可供選型參考;GDMME 在企業環境中的防護與管理成效,會按所選配置驗證。
香港航空業:跨境航空公司 NGFW 部署
香港及跨境航空業要求網絡穩定、跨區加密 VPN、高強度邊界防禦。
航空方案以跨區加密 VPN、高可用 HA、IDS/IPS、反惡意軟件及長期維護為主要需求。航空案例使用開啟基本防火牆與 IDS 時的 1Gbps 配置,吞吐量與故障切換需按設備、模組及負載測試。
硬件部署: 旗艦級 2U 安全網關、企業級多核處理器,硬件配置為雙 10Gbps 萬兆光纖接口 + 6 個千兆電口。
安全能力: IDS/ IPS、反惡意軟件、網頁過濾、GeoIP 封鎖、2FA 雙因子認證、DNS 防護、跨區 VPN 加密隧道。
服務模式包括安全租賃託管、原廠硬件維保、情報更新與跨年度升級;HA 的 24/7 運作需求與人工值班、回應目標分開訂明。
航空業:2019 年起的部署案例
跨境商務航空公司(2019 年起):部署旗艦級安全網關,建立企業核心網關防線,並完成集團技術審查及驗收。
中港跨境商務航空集團(2019 年):交付 GDMME 防火牆,對接跨境存取與安全流程,按項目安排威脅防護。
澳門國際航空機構(2019 年):部署 GDMME NGFW、網絡安全網關與 VPN Server 安全存取。
方案目標是提高可用性、支持業務擴展並以租賃降低前期投入。網絡及帳戶控制可支援私隱與業務要求,不能僅憑產品部署判定已全面符合私隱法或行業標準。
香港船務工程:國際航運 NGFW 方案
船務工程集團、遠洋船隊及港口碼頭需要跨洋 VPN、總部—船舶—港口連接、多 WAN、HA 與網絡隔離,配合長期營運。
船務方案採用 GDMME G6 1U、防火牆與 IDS、最多 5 WAN 負載均衡及 HA 集群,另配置 GeoIP、DNS 黑名單與 QoS 流量整形。1Gbps 與切換目標只適用於相應測試及配置。
服務有硬件交付、月租託管或按年維保,香港本地工程師提供支援;香港市區緊急 4 小時到場服務方案的地域、時段及目標依合約確認。
船務工程:2021 年起的部署案例
案例 1|國際船務管理集團(2021 年起): 部署雙機熱備 HA 集群,多年穩定運作,順利完成跨國項目清算。
案例 2|船隊公司總部(2021 年起): 1U 實體防火牆上架海事工程辦公室,全年運作穩定。
雙機熱備、多 WAN 及線路切換用於提高可用性,網絡分隔、反惡意軟件及存取控制用於減少勒索及跨境資料外洩風險。具體運作紀錄與當期維保、服務範圍分開確認。
D-Biz 第 11 項:歷史網絡安全項目
AL-Touch 作為當年 D-Biz 遙距營商計劃第 11 項「網絡安全方案」的服務供應商,提供本地安裝、驗收文件與項目跟進。以下是 2021 年的歷史交付案例,並非目前的資助申請資訊或全部產品的政府合規認證。
當年交付方案使用 1U、6 端口及多 WAN 配置,安全項目包括 IDS/IPS、反惡意軟件、網頁過濾、GeoIP、雙因子認證及 VLAN 隔離;硬件與文件按當年項目要求安排。
案例 1|商務諮詢機構(2021 年): 獲批 D‑Biz 資助,部署 GDMME NGFW,順利通過政府驗收。
案例 2|重工基建工程商(2021 年): 大型地盤部署防火牆,隔離內外網,通過 D‑Biz 官方審查。
案例 3|供應鏈貿易機構(2021 年): GDMME G6 1U 防火牆,協助客戶順利完成資助申請流程、驗收合格。
這些案例顯示當年項目規劃、安裝及文件支援的經驗;不能把個別獲批及驗收紀錄擴大為其他機構、年份或現行資助的保證。
跨境製造廠房:中港多分支 VPN 與隔離
中港跨境製造企業有多廠區、員工及較大網絡流量,需要總部—廠區加密互聯、內網分隔、WAN 備援、QoS 及長期本地維護。
跨境製造方案採用 GDMME G6 1U、可選雙 10Gbps 光纖介面、HA、IPsec VPN、VLAN、DNS 黑名單與 GeoIP。1Gbps 配置的效能按啟用模組及實際負載確認。
一次性交付或月租託管可配香港遙距監察、每月上門電腦健康檢查與設備除塵。香港市區緊急 4 小時到場及香港/內地雙團隊安排,服務地域、設備、排班與目標按合約分列。
跨境製造:2021/2022 年起的部署案例
中港跨境製造集團(2021 年起):多期部署 GDMME 防火牆,覆蓋香港總部與內地多個廠區,建立跨境 VPN 與存取管理。
跨境製造廠區(2022 年起):部署 GDMME 防火牆及企業級 Wi-Fi 6 AP,配合廠區網絡覆蓋、月租託管與每月上門維護。
方案配合跨廠區聯網、員工上網管理及內網隔離,目標是減少營運中斷與資料風險;線路品質、可用性及防護效果仍需按環境與維護紀錄評估。
香港本地整合、合作與服務範圍
AL-Touch 提供硬件交付、月租託管、現場維護與事故支援方案,亦與華白科技合作,將網絡承建經驗與 GDMME、Zenarmor 及 CrowdSec 的配置調校結合,提供從實體佈線至邊界防禦的整合服務。
7×24 遙距 SOC/監察與緊急響應屬可配置的服務方案,人工值班、告警來源、響應與到場目標需在服務合約中確認,產品授權與人工服務範圍分開列明。
技術團隊成員的 CCSS-R 為 2021–2024 年個人專業資歷記錄;HKPC、AAHK 或其他採購身份與產品功能、企業合規及項目交付分開列示。
GDMME 底層所稱 Unix 架構是 Unix-like 的 HardenedBSD 安全核心,不表示持有 The Open Group 的 UNIX 商標授權。硬件規格、威脅情報更新、效能及防護表現依配置、策略與環境測試確認。
適合需要與查詢準備
哪些情況適合這項服務?
常見需要
- 公司沒有清楚的網絡邊界或裝置接達安排。
- 現有防火牆需更換,想一併整理策略與管理責任。
- 辦公室、分店或遠端使用增加,需要評估適合的部署場景。
我需要甚麼服務?
- GDMME 網絡安全方案
了解企業網絡防禦與部署場景。
- 託管防火牆 MFS
討論日常管理、告警與處理分工。
- 企業端點安全
了解員工電腦的防護管理。
- 企業資料備份
把資料事故的復原安排一併考慮。
查詢前準備
- 公司人數、辦公地點及主要系統類型。
- 已有防護工具及目前管理分工。
- 關注的問題、影響範圍與希望改善的時間。
初次查詢只需說明問題與設備概況,請勿提交密碼或驗證碼;敏感文件及事故紀錄由團隊另行安排安全渠道。
查詢 GDMME 網絡方案網絡安全與 AI 使用了解安全規劃、管理責任及驗收考量
網絡安全 · AI 使用安全
企業網絡安全與託管防護:安全規劃重點
「GDMME: Next-Gen Edge Security & Managed Firewall Solution」的安全規劃包括以下重點;措施、測試與交付內容在方案中列明。
- 資產與防線確認需要保護的系統、端點與網絡,按場景核對產品、模組及策略的適用範圍。
- 資料與監察釐清日誌、威脅情報及告警的來源、交換資料與接收人,確認服務涵蓋哪些觀察和處理工作。
- 應變與責任討論事件分級、策略變更、復原及企業與維護團隊的分工,並記錄每項工作的負責人及處理流程。
AI 使用考量如企業使用 AI 助理或代理,另行盤點其資料、服務帳戶及工具權限;網絡或端點防護不等於已涵蓋所有提示注入與代理操作風險。
規劃與驗收資料資產與控制清單、策略及告警測試紀錄、事件處理和服務責任表。
您可能想了解
辦公室人數不多,可以沿用現有設備再逐步加強防護嗎?
可先提供路由器、防火牆、線路、使用人數及需要連接的系統。團隊可比較可沿用設備與需要加入的 GDMME 配置,再按流量、VPN、隔離及所需模組安排測試。
購買 GDMME 是否包含全部安全模組及 7×24 人工服務?
型號、軟件授權、Zenarmor/CrowdSec 訂閱及託管合約分開確認。HA 設備運作能力不等於已購人工值班或事故響應。
峰會與行業案例的容量是否適用於所有部署?
不是。300 終端、48 小時、1Gbps 及 WAN/介面配置屬指定項目或配置描述;實際效能按硬件、策略、模組與環境測試。
D-Biz 案例是否代表現在仍可申請同一資助?
案例記錄當年項目交付與驗收,不代表目前開放資助;新項目需要另行確認當期計劃及條件。