










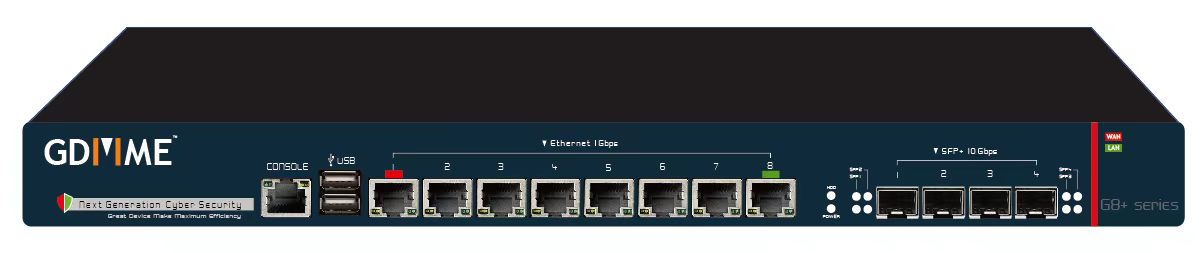

GDMME 企業安全設備
按網絡規模、連線及啟用功能選配設備,配合安裝、設定及維護。
- 按流量及啟用功能選配設備
- 供電、散熱與維護一併規劃
- 相容設備可評估雙機主備
適用情境辦公室、分支及重要連線
主要功能與適用範圍
- 按流量、據點與啟用模組規劃設備配置
- 規劃供電、散熱與維護安排
- 在相容配置下評估雙機主備與故障接管
適用環境
辦公室網絡 · 分支據點 · 重要業務連線
官網機箱圖庫為研發概念;實際型號、接口、雙電源及 HA 功能依正式配置與工程驗證確認。HA 不能取代備份,切換影響須經測試。
知道品牌可以直接搜尋;未有方向,可從下方選擇。
PRODUCTS & CAPABILITIES
涵蓋設備選配、網絡控制、安全整合與託管管理;按現有網絡、啟用功能及服務範圍組合。
按網絡規模、連線及啟用功能選配設備,配合安裝、設定及維護。
適用情境辦公室、分支及重要連線
適用環境
辦公室網絡 · 分支據點 · 重要業務連線
官網機箱圖庫為研發概念;實際型號、接口、雙電源及 HA 功能依正式配置與工程驗證確認。HA 不能取代備份,切換影響須經測試。
按辦公、訪客及核心系統的用途分隔網絡,整理防火牆規則與遙距存取權限。
適用情境本地辦公、跨據點及遠端存取
適用環境
本地辦公室 · 跨據點存取 · 遠端支援
VPN、分隔及流量處理能力按設備、版本、線路和實際負載確認;新增連線及大型改動需先界定工作範圍。
按相容性與授權,將應用流量管理及協作威脅情報納入防護方案。
適用情境需要流量管理與情報整合的企業
適用環境
網絡流量 · 可取得的服務紀錄 · 邊界封鎖策略
GDMME 官網將 CrowdSec 列為逐步整合及持續升級方向。實際已啟用功能、情報訂閱、訊號分享及外發資料範圍,須按個別部署確認。
持續跟進防火牆設定、更新、告警及維護紀錄,清楚分配處理責任。
適用情境需要專人跟進防火牆與安全維護
適用環境
受管防火牆 · 約定網絡據點 · 按方案納入的端點與帳戶
MFS 設備租用及防火牆管理,與 MSS 端點、帳戶等範圍分開確認。服務時段、告警判讀、到場支援及回應安排依正式委託列明。
 企業需求 · 分階段規劃
AL-TOUCH 整合服務 · 2027 及以後
現在即可討論企業未來的 AI 使用、資料保護和 IT 營運需要,從現有產品及可驗證的部署方案開始,先試點、再擴展。
以下為 AL-Touch 可協助評估的企業服務方向。產品功能、授權、交付人員及服務安排按項目確認;不將未發布功能列為既有 GDMME 能力。
盤點員工使用的 AI 工具及資料流向,規劃獲准服務、網絡存取及敏感資料處理規則,按需要評估 DLP 與身份管理配合。
AI 使用清單、資料流向圖及分級處理規則。
釐清 AI 助理可讀取的文件、可呼叫的工具及可執行的操作,設計最小權限、人手批准及操作記錄。
工具及權限矩陣、敏感操作批准流程。
評估公司文件檢索、知識查詢及私有部署需要,配合網絡分區、資料存取權限與伺服器資源規劃。
部署選項比較、資料來源清單及試點驗收項目。
按員工、分店及跨境辦公需要,檢視 VPN、網絡分區和存取規則;身份驗證及裝置狀態控制按現有平台評估。
站點連線圖、分區策略及分階段遷移方案。
整理設備狀態、流量、威脅訊號及告警資料,規劃管理報表、覆核分工與事件跟進流程;資料覆蓋範圍需要先核對。
監察資料清單、報表樣式及事件分流規則。
把網絡設備設定、企業系統及 AI 相關資料納入備份規劃,按業務重要性評估隔離副本及還原測試。
備份範圍、目標復原時間及測試記錄範本。
建立設備、版本及設定基線,安排更新前測試、變更審批與回復步驟,配合可用的漏洞及安全公告。
資產與版本清單、變更流程及維護檢查表。
評估告警分類、工單、設備清單及定期報告的系統整合。高風險操作保留批准與記錄,按試點結果逐步擴展。
自動化流程圖、系統接入範圍及人工覆核節點。
規劃參考: NIST AI 安全與韌性 ↗
原廠資料 · AL-TOUCH 選型重點
閱讀產品功能、部署條件及選型摘要,再按需要查閱原廠完整文件。
從設備配置、網絡分隔到維護安排,了解部署前需要確認的條件。
公開網頁;機箱圖庫為研發概念,實際規格須另行確認。
閱讀原廠資料把防火牆、端點與帳戶的日常工作列清,方便企業比較及安排管理責任。
公開網頁;服務時段與交付範圍按正式委託確認。
閱讀原廠資料先整理授權資產、現有控制與證據,再按營運影響安排改善。
公開網頁;基線檢視不等同滲透測試或合規認證。
閱讀原廠資料需要評估現有系統是否適用?與團隊討論相容性、部署方式及授權選擇。
查詢產品及部署說明現有系統、使用規模及改善需要,與團隊一起規劃配置、授權及部署。