










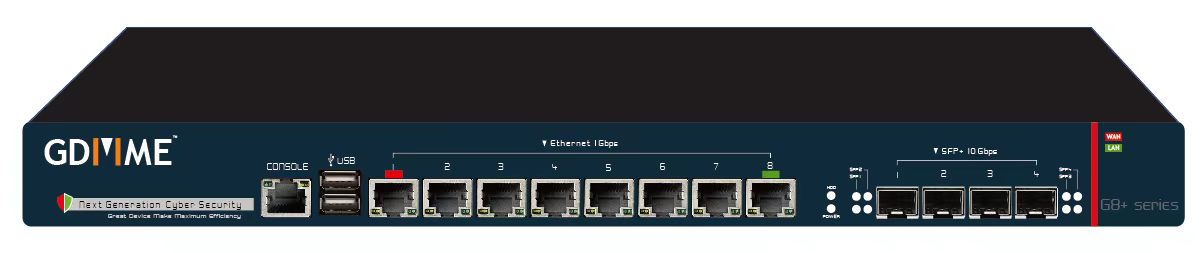

GDMME 企业安全设备
按网络规模、连线及启用功能选配设备,配合安装、设定及维护。
- 按流量及启用功能选配设备
- 供电、散热与维护一并规划
- 相容设备可评估双机主备
适用情境办公室、分支及重要连线
主要功能与适用范围
- 按流量、据点与启用模组规划设备配置
- 规划供电、散热与维护安排
- 在相容配置下评估双机主备与故障接管
适用环境
办公室网络 · 分支据点 · 重要业务连线
官网机箱图库为研发概念;实际型号、接口、双电源及 HA 功能依正式配置与工程验证确认。HA 不能取代备份,切换影响须经测试。
知道品牌可以直接搜索;未有方向,可从下方选择。
PRODUCTS & CAPABILITIES
涵盖设备选配、网络控制、安全整合与托管管理;按现有网络、启用功能及服务范围组合。
按网络规模、连线及启用功能选配设备,配合安装、设定及维护。
适用情境办公室、分支及重要连线
适用环境
办公室网络 · 分支据点 · 重要业务连线
官网机箱图库为研发概念;实际型号、接口、双电源及 HA 功能依正式配置与工程验证确认。HA 不能取代备份,切换影响须经测试。
按办公、访客及核心系统的用途分隔网络,整理防火墙规则与遥距存取权限。
适用情境本地办公、跨据点及远端存取
适用环境
本地办公室 · 跨据点存取 · 远端支持
VPN、分隔及流量处理能力按设备、版本、线路和实际负载确认;新增连线及大型改动需先界定工作范围。
按相容性与授权,将应用流量管理及协作威胁情报纳入防护方案。
适用情境需要流量管理与情报整合的企业
适用环境
网络流量 · 可取得的服务纪录 · 边界封锁策略
GDMME 官网将 CrowdSec 列为逐步整合及持续升级方向。实际已启用功能、情报订阅、讯号分享及外发资料范围,须按个别部署确认。
持续跟进防火墙设定、更新、告警及维护纪录,清楚分配处理责任。
适用情境需要专人跟进防火墙与安全维护
适用环境
受管防火墙 · 约定网络据点 · 按方案纳入的端点与账户
MFS 设备租用及防火墙管理,与 MSS 端点、账户等范围分开确认。服务时段、告警判读、到场支持及回应安排依正式委托列明。
 企业需求 · 分阶段规划
AL-TOUCH 整合服务 · 2027 及以后
现在即可讨论企业未来的 AI 使用、资料保护和 IT 营运需要,从现有产品及可验证的部署方案开始,先试点、再扩展。
以下为 AL-Touch 可协助评估的企业服务方向。产品功能、授权、交付人员及服务安排按项目确认;不将未发布功能列为既有 GDMME 能力。
盘点员工使用的 AI 工具及资料流向,规划获准服务、网络存取及敏感资料处理规则,按需要评估 DLP 与身份管理配合。
AI 使用清单、资料流向图及分级处理规则。
厘清 AI 助理可读取的文件、可呼叫的工具及可执行的操作,设计最小权限、人手批准及操作记录。
工具及权限矩阵、敏感操作批准流程。
评估公司文件检索、知识查询及私有部署需要,配合网络分区、资料存取权限与伺服器资源规划。
部署选项比较、资料来源清单及试点验收项目。
按员工、分店及跨境办公需要,检视 VPN、网络分区和存取规则;身份验证及装置状态控制按现有平台评估。
站点连线图、分区策略及分阶段迁移方案。
整理设备状态、流量、威胁讯号及告警资料,规划管理报表、覆核分工与事件跟进流程;资料覆盖范围需要先核对。
监察资料清单、报表样式及事件分流规则。
把网络设备设定、企业系统及 AI 相关资料纳入备份规划,按业务重要性评估隔离副本及还原测试。
备份范围、目标复原时间及测试记录范本。
建立设备、版本及设定基线,安排更新前测试、变更审批与回复步骤,配合可用的漏洞及安全公告。
资产与版本清单、变更流程及维护检查表。
评估告警分类、工单、设备清单及定期报告的系统整合。高风险操作保留批准与记录,按试点结果逐步扩展。
自动化流程图、系统接入范围及人工覆核节点。
规划参考: NIST AI 安全与韧性 ↗
原厂资料 · AL-TOUCH 选型重点
阅读产品功能、部署条件及选型摘要,再按需要查阅原厂完整文件。
从设备配置、网络分隔到维护安排,了解部署前需要确认的条件。
公开网页;机箱图库为研发概念,实际规格须另行确认。
阅读原厂资料把防火墙、端点与账户的日常工作列清,方便企业比较及安排管理责任。
公开网页;服务时段与交付范围按正式委托确认。
阅读原厂资料先整理授权资产、现有控制与证据,再按营运影响安排改善。
公开网页;基线检视不等同渗透测试或合规认证。
阅读原厂资料需要评估现有系统是否适用?与团队讨论相容性、部署方式及授权选择。
查询产品及部署说明现有系统、使用规模及改善需要,与团队一起规划配置、授权及部署。