先厘清适用范围 再整理控制证据
配合金融及专业机构的实际业务,整理网络、存取、日志与备份管理,让技术工作与机构责任互相对应。
机构与业务
先确认 HKMA/SFC 监管身份、实际持牌活动及涵盖系统。
技术控制
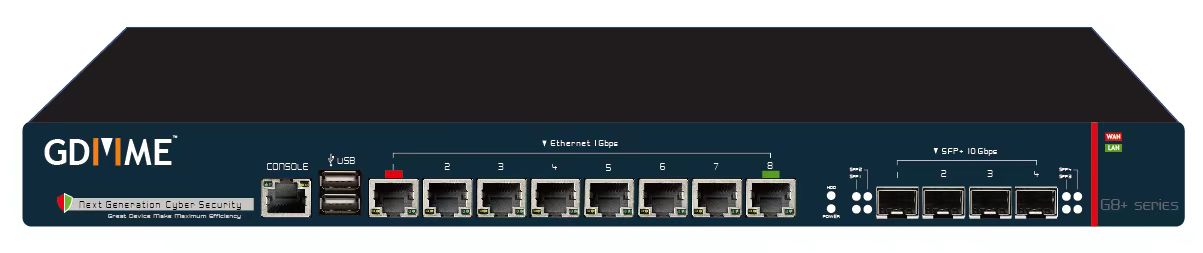
按需要配置边界过滤、权限、日志与备份,连接供应商及资料流管理。
测试与纪录
保存规则变更、漏洞整改、还原测试及事故流程的控制证据。
产品部署及本地储存本身不构成合规结论;适用要求、指定身份及符合程度由机构按实际范围确认。
了解情报整合与资料流适用范围先确认
服务涵盖 SFC 第 1、4、9 类机构、家族办公室及 VATP 的技术需要;其他第 1–9 类实际活动与 HKMA 认可机构,亦按业务逐项评估。适用要求由机构身份、实际活动及系统决定。
第 653 章先确认指定身份及涵盖系统;金融监管和法定通报各自判断。
技术控制方向
- GDMME 边界过滤与受控存取
- CrowdSec 威胁情报及恶意来源策略
- 日志收集、权限与规则变更纪录
- 依可用模组评估网站/API 保护,不能把 IP 情报等同所有 WAF 功能
机构仍需管理的事项
- 资产盘点、漏洞整改与最小权限
- 第三方存取与资料流
- 备份还原、事故流程及管理层责任
- 定期测试及对应监管要求的控制证据
本地资料与情报交换
部署前核对内部日志、KYC 与个人资料的收集、储存、外发栏位及第三方处理。资料去识别化或本地设备不直接代表零跨境、零私隐或全面合规。
按监管身份与业务建立网安控制证据
金融 IT 合规需先确认机构身份、实际持牌活动及涵盖系统,再对照适用的 HKMA、SFC 要求与第 653 章指定通知。GDMME 等技术可支持部分网络控制;仍须配合资产盘点、权限审批、供应商管理、备份还原与事故流程,保留测试及跟进纪录,由机构负责人确认符合程度。
哪些情况适合这项服务?
常见需要
- 需要向管理层或客户说明现有 IT 与资料保护安排。
- 内部覆核发现权限、日志、备份或供应商责任不清楚。
- 新增系统或使用 AI,想先整理资料和操作权限的风险。
我需要甚么服务?
- 金融 IT 合规方案
先厘清适用范围与控制证据。
- 企业资料备份
讨论复原测试与责任。
- 企业资料防泄漏
了解文件与端点治理。
查询前准备
- 公司业务类型及相关监管身份。
- 涉及的系统类型及现有技术分工。
- 希望覆核的问题、范围与时间。
初次查询只需说明问题与设备概况,请勿提交密码或验证码;敏感文件及事故纪录由团队另行安排安全渠道。
查询金融 IT 控制评估网络安全与 AI 使用了解安全规划、管理责任及验收考量
网络安全 · AI 使用安全
金融 IT 控制与安全评估:安全规划重点
「金融 IT 合规方案」的安全规划包括以下重点;措施、测试与交付内容在方案中列明。
- 适用范围先厘清机构身份、业务与系统范围,确认企业需要管理的控制与证据,避免将牌照或要求一概而论。
- 控制与纪录按需要盘点身份、权限、网络、日志与资料流向,列出现有安排及需要改善的差距。
- 分工与复原讨论事件处理、供应商、外判及复原责任,确认测试、覆核与证据保存安排。
AI 使用考量如 AI 或代理接触金融资料及业务流程,另行评估资料使用、工具权限、人工批准与操作纪录;技术方案不自动代表整体合规。
规划与验收资料系统与控制范围、差距及测试纪录、事件和供应商责任清单。
您可能想了解
规模较小的金融机构,查询 IT 服务前可以先准备甚么?
可整理机构业务、使用系统、现有权限管理、备份及事故流程,说明需要技术支持或控制纪录的地方。适用要求仍须按机构身份及实际活动评估,外判支持不取代机构本身的责任。
SFC 第 1–9 类机构是否使用同一套网安要求?
应按实际业务及系统评估;互联网交易等特定业务另有要求,牌照类别不能代替逐项控制和证据核对。