










香港企业 · 产品选型与技术整合

CrowdSec产品与功能专区

分析本地日志与协作威胁情报,透过相容封锁元件保护伺服器、网站及网络设备。

原厂资料核对:2026-10-13

GDMME 技术整合

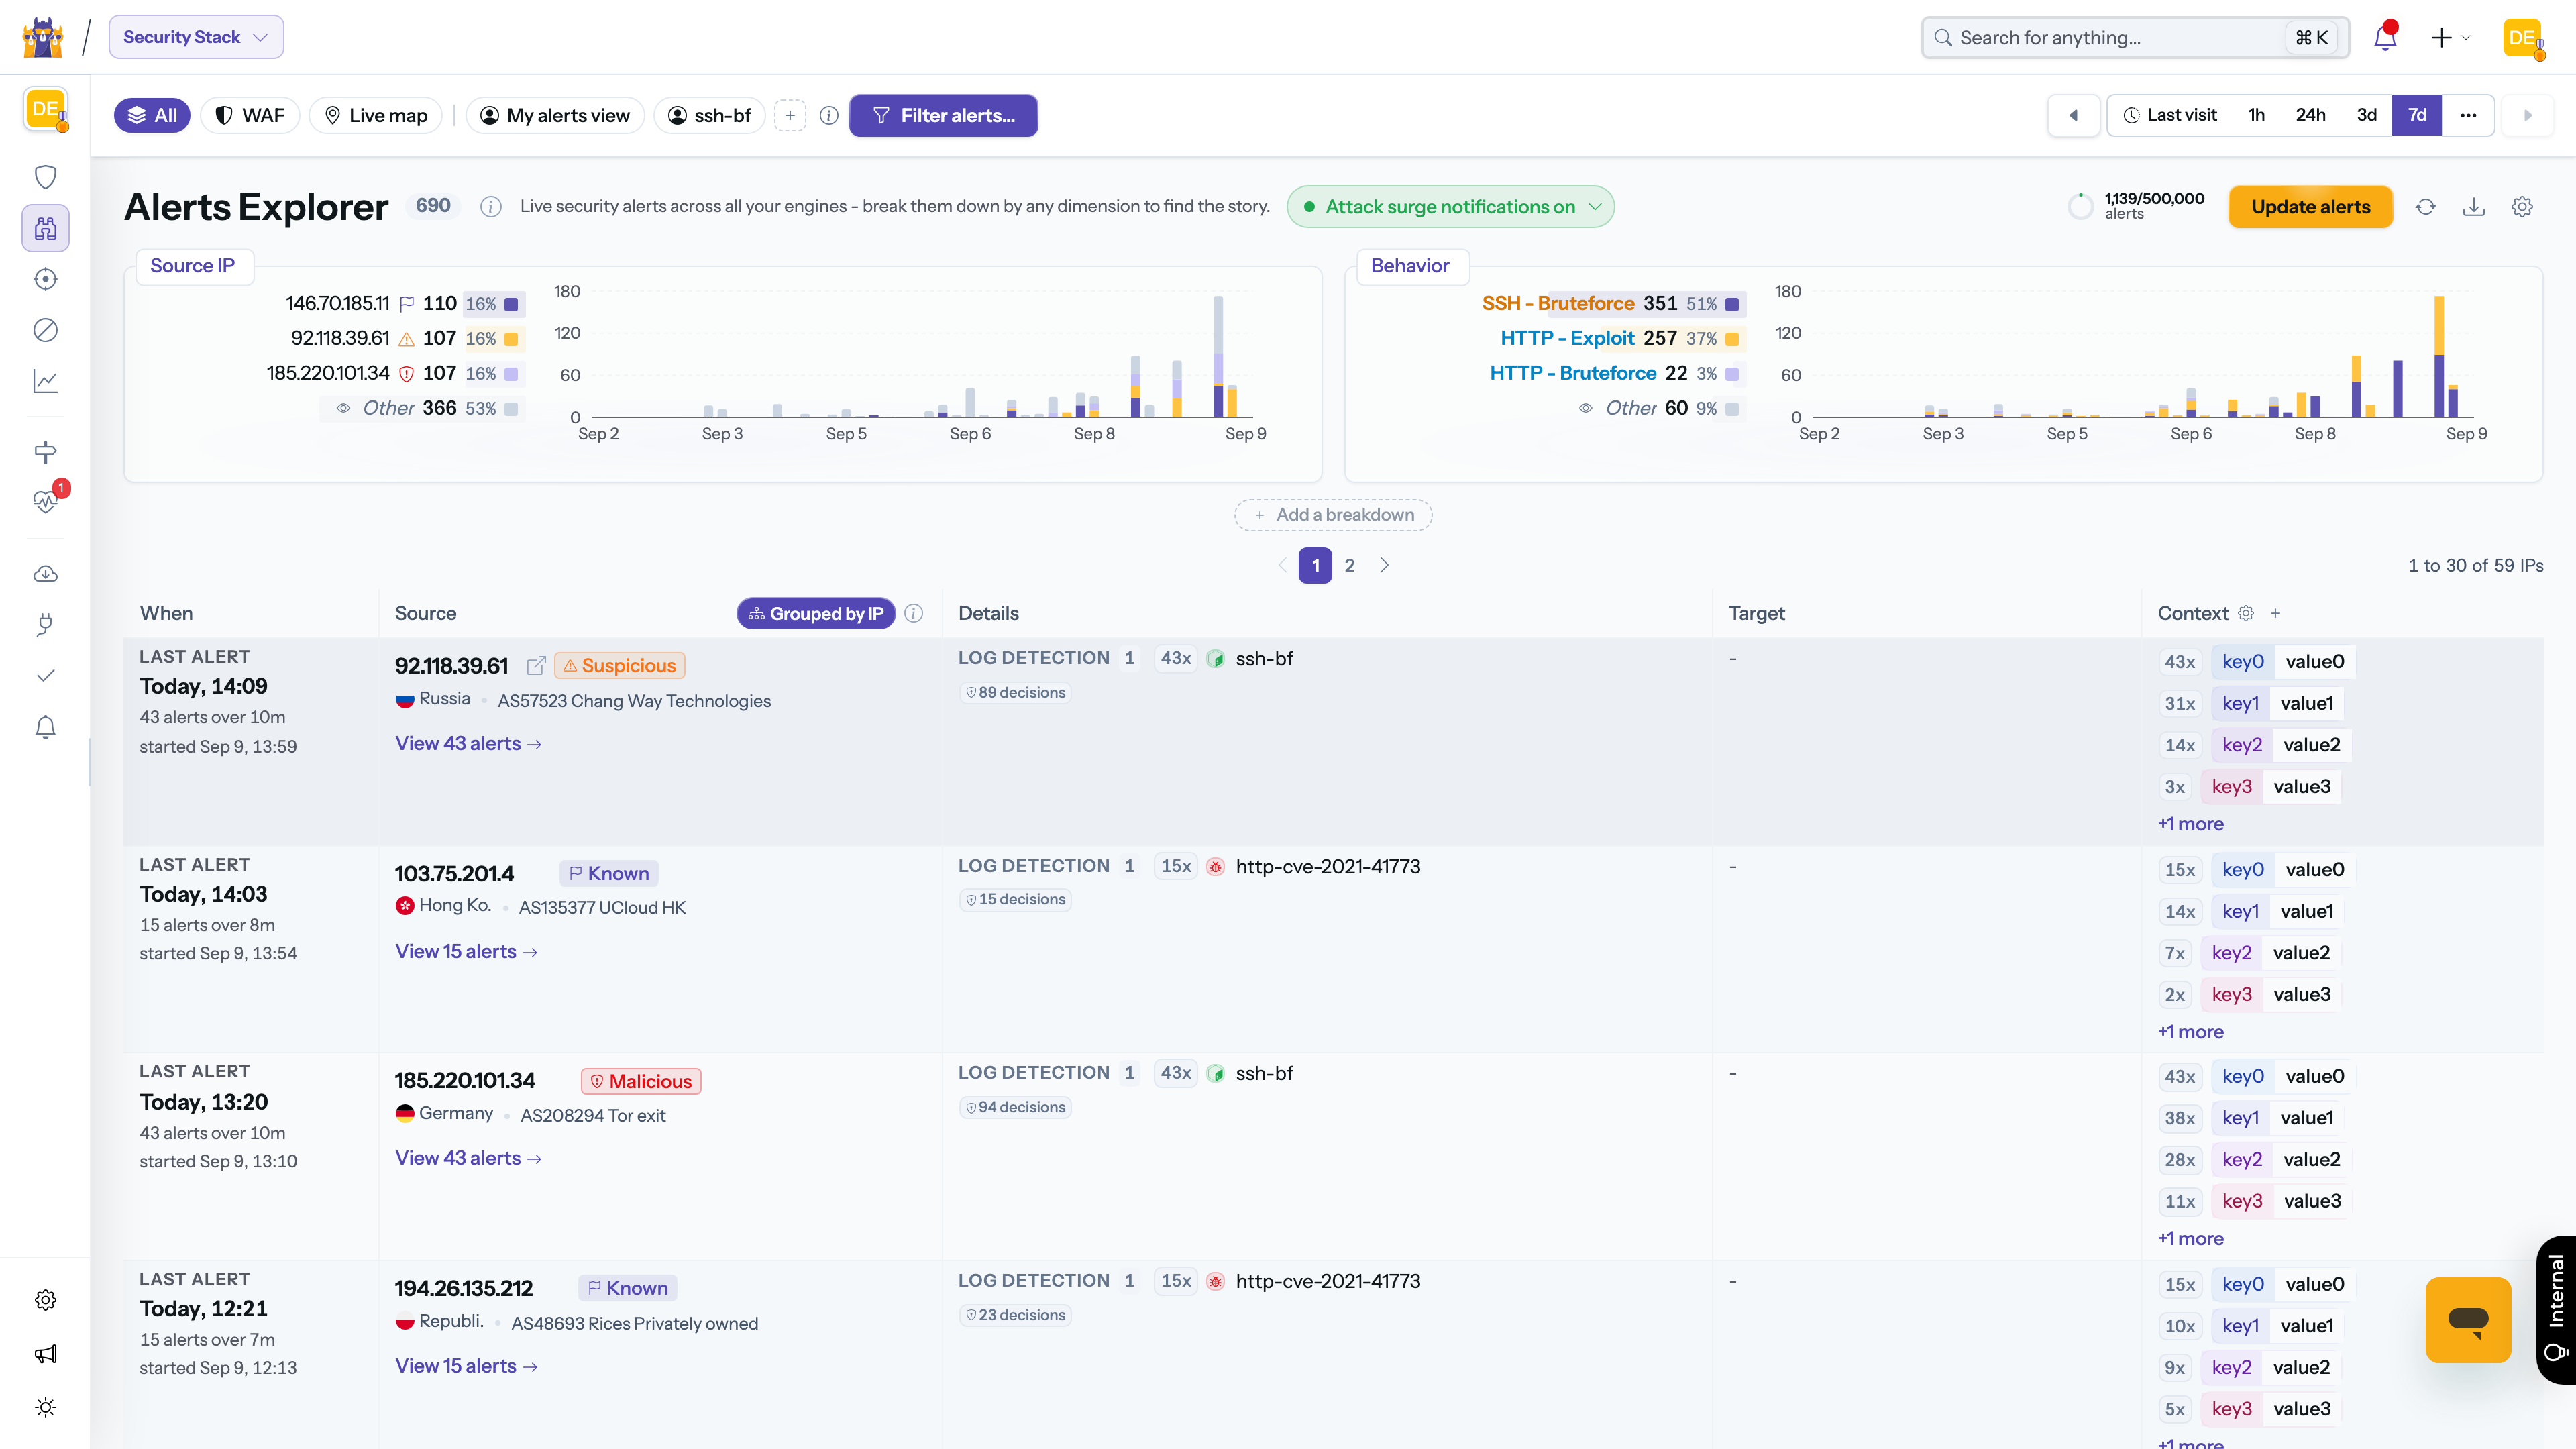
CrowdSec 官方 Alert Explorer 告警趋势、来源 IP 分组与事件列表
原厂 Alert Explorer 介面示范;数据为原厂文件示例。原厂图片出处
5产品与功能分类
4原厂资料入口
原厂文件与技术资料

PRODUCTS & CAPABILITIES

产品功能与适用环境

涵盖行为侦测、网站防护、IP 情报与集中管理。AL-Touch 提供 GDMME 技术整合;具体元件、情报订阅与授权按部署确认。

Security Engine|行为侦测

解析本地日志,按攻击场景产生可执行的处置决策。

  • 从本地日志辨识攻击行为
  • 按场景产生处置决策
  • 配合相容封锁元件执行

适用情境伺服器、网站及容器环境

主要功能与适用范围
  • 日志来源、Parser 与 Scenario 管理
  • 侦测暴力破解、扫描等攻击行为
  • 透过 Local API 向 Remediation 元件提供决策
  • 可选参与协作情报

适用环境
伺服器 · 网站服务 · 容器与云环境

需同时配置日志来源、侦测规则及相容封锁元件;Security Engine 本身负责侦测及产生决策。

查询产品方案

AppSec|Web 应用防护

在支持的 Web 伺服器或反向代理上检查 HTTP 请求。

  • 检查 Web 请求及攻击规则
  • 配合虚拟补丁与行为侦测
  • 接入相容伺服器及反向代理

适用情境网站及公开 Web 应用

主要功能与适用范围
  • 虚拟补丁与 WAF 规则
  • 支持 ModSecurity 相容规则
  • 请求检查与行为侦测联动
  • Nginx、Traefik、HAProxy 等整合

适用环境
网站 · 反向代理 · 公开 Web 应用

需启用 AppSec 资料来源及相容请求转送元件,并测试规则;IP 封锁与 HTTP 请求检查属不同防护层。

查询产品方案

Blocklists|恶意 IP 情报

把整理过的 IP 情报送到相容防火墙、CDN 或 WAF。

  • 订阅整理后的恶意 IP 情报
  • 配合引擎或相容设备整合
  • 查看清单更新及订阅状态

适用情境防火墙、网关、CDN 及 WAF

主要功能与适用范围
  • 社群与订阅情报清单
  • 可配合 Security Engine 或直接设备整合
  • 控制台管理订阅、配额与更新状态

适用环境
防火墙 · CDN · 网关与 WAF

情报来源、更新频率与配额按订阅确认,并需维护允许清单及业务例外;情报覆盖有其限制。

查询产品方案

CTI|IP 声誉与事件调查

查阅 IP 的行为、攻击历史及时间线索,协助判断告警和调查事件。

  • 查阅 IP 行为与攻击历史
  • 按事件线索搜索威胁情报
  • 以 API 配合安全调查工具

适用情境安全调查及 SIEM/SOAR

主要功能与适用范围
  • Web 介面 IP 调查
  • CTI API 支持 SIEM/SOAR 整合
  • 按行为、CVE、国家及 AS 搜索
  • 攻击历史与近期利用线索

适用环境
SOC 调查 · SIEM/SOAR · 内部安全工具

API 及 Web 查询配额各自计算,按方案确认;情报查询不能代替企业自身事件证据。

查询产品方案

Console|集中可视与管理

集中查看多套引擎的警报、处置状态及运作健康。

  • 集中查看多套引擎警报
  • 追踪处置指标与部署健康
  • 按订阅安排进阶管理功能

适用情境多伺服器及分散安全部署

主要功能与适用范围
  • 多套 Security Engine 集中视图
  • 警报分析及处置指标
  • 清单与部署健康管理
  • Premium 可选通知、处置同步与预测清单

适用环境
多伺服器环境 · 安全团队 · 分散部署

Premium 功能与订阅资料依原厂确认;控制台纪录与资料分享须配合企业数据处理政策。

查询产品方案

原厂资料 · AL-TOUCH 选型重点

原厂技术资料与部署重点

阅读产品功能、部署条件及选型摘要,再按需要查阅原厂完整文件。

技术文件

Security Engine 架构与入门

分清日志分析、攻击侦测与封锁执行的角色,核对所需元件及连接方式。

  • 日志经解析与情境规则形成决策
  • 封锁由相应 remediation 元件执行
  • 安装后检查侦测与执行链路
技术文件

AppSec 网站防护整合指南

将网站或反向代理的请求交予 AppSec 检查,分别规划即时阻挡与背景分析。

  • 按网站平台选相容转送元件
  • 区分即时与背景规则处理
  • 集中管理规则及告警
技术文件

IP 情报与告警调查指南

结合 IP 行为、时间与攻击背景判断告警,选择网页查询或 API 整合方式。

  • 按行为与时间脉络理解 IP 情报
  • 透过 API 补充 SIEM 告警
  • 查询与整合需核对各自配额
更多原厂资料 4 项
技术文件Security Engine 入门文件日志、场景、决策与封锁元件的分工。技术文件AppSec/WAF 配置文件请求检查、Web 伺服器整合与部署前提。技术文件Blocklists 整合文件清单订阅、Security Engine 与直接设备整合。技术文件CTI API 与调查指南查询、配额、API 与安全工具整合。

需要评估现有系统是否适用?与团队讨论相容性、部署方式及授权选择。

查询产品及部署

从产品选型到部署与维护

说明现有系统、使用规模及改善需要,与团队一起规划配置、授权及部署。

联系香港团队 本地服务与部署资料 →浏览其他品牌 →