










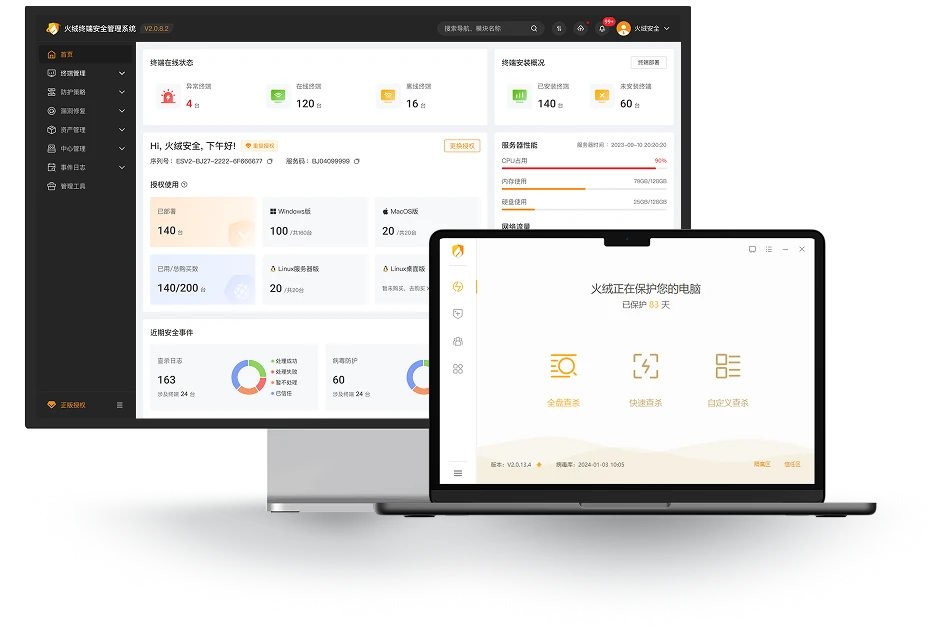

终端威胁防护
检查文件与程式的执行风险,配合遥距登入保护,减少端点受攻击的机会。
- 即时检查文件开启与执行
- 按策略侦测暴力破解登入
- 设定远端登入允许范围
适用情境办公电脑及 Windows 伺服器
主要功能与适用范围
- 文件开启、建立与执行时的即时检查
- 暴力破解攻击侦测与拦截
- 遥距登入白名单及防护设定
适用环境
办公电脑 · Windows 伺服器
遥距登入防护需由管理员启用,协定及系统支持按终端版本确认;勒索防护仍需配合备份与其他安全措施。
知道品牌可以直接搜索;未有方向,可从下方选择。
PRODUCTS & CAPABILITIES
以下为同一企业版的四组能力。Windows、Linux、macOS 终端及控制中心的支持范围需分别核对。
检查文件与程式的执行风险,配合遥距登入保护,减少端点受攻击的机会。
适用情境办公电脑及 Windows 伺服器
适用环境
办公电脑 · Windows 伺服器
遥距登入防护需由管理员启用,协定及系统支持按终端版本确认;勒索防护仍需配合备份与其他安全措施。
以控制中心统一电脑分组、防护政策及安全资讯。
适用情境多部门、分支及终端管理
适用环境
多部门终端 · 分支机构 · IT 管理控制中心
API 需密钥、签名及权限配置;跨平台功能与中心容量须按官方部署要求确认。
集中整理电脑资产、修补程式与外接设备政策,找出未受管理的装置。
适用情境公司电脑、资产及外设管控
适用环境
公司电脑 · 软件及硬件资产 · 外接储存设备
修补及外接设备政策须先测试业务影响;Linux、macOS 与 Windows 的支持功能各有不同。
按中心及终端环境安排安装、版本更新与防护设定。
适用情境本地及多平台终端环境
适用环境
本地 IT 环境 · Windows/Linux/macOS 设备
须核对原厂操作系统、CPU 架构及版本清单;旧系统可安装并不代表操作系统仍获其供应商安全支持。
原厂资料 · AL-TOUCH 选型重点
阅读产品功能、部署条件及选型摘要,再按需要查阅原厂完整文件。
按产品认识、安装、日常使用及安全加固四个阶段,准备部署与管理工作。
公开文件目录 · 由原厂下载
阅读原厂资料分开核对控制中心与受管电脑的系统、处理器、储存及虚拟机要求。
公开技术指南 · 2026 年 5 月
阅读原厂资料设定遥距登入保护,检视拦截纪录及合法业务例外,持续跟进异常来源。
公开技术指南 · 2026 年 5 月
阅读原厂资料需要评估现有系统是否适用?与团队讨论相容性、部署方式及授权选择。
查询产品及部署说明现有系统、使用规模及改善需要,与团队一起规划配置、授权及部署。