防火墙上线后 仍有清楚的管理分工
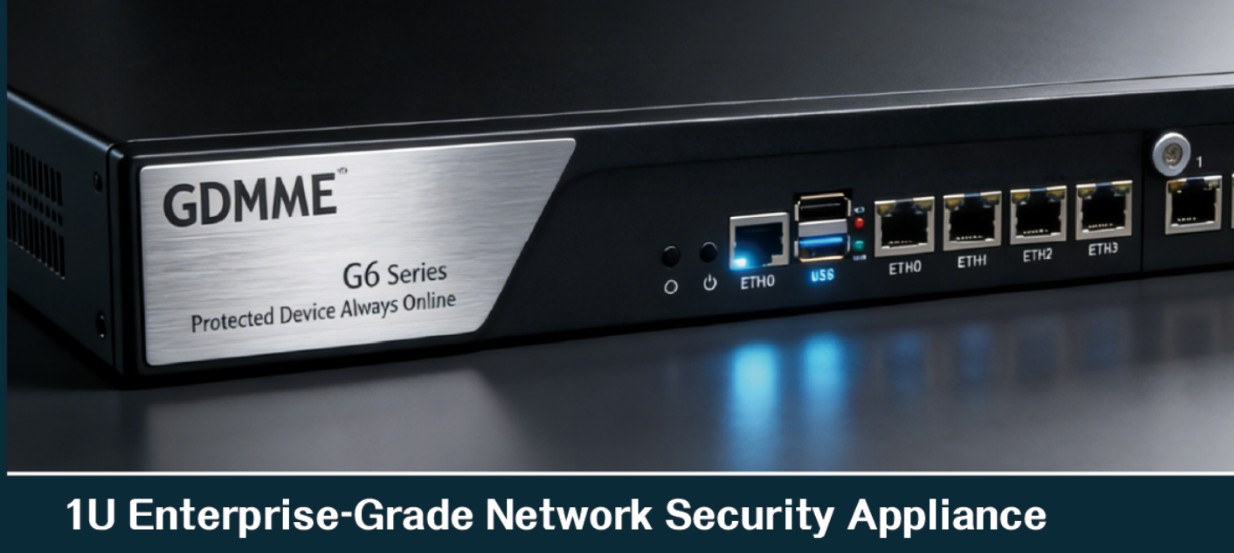
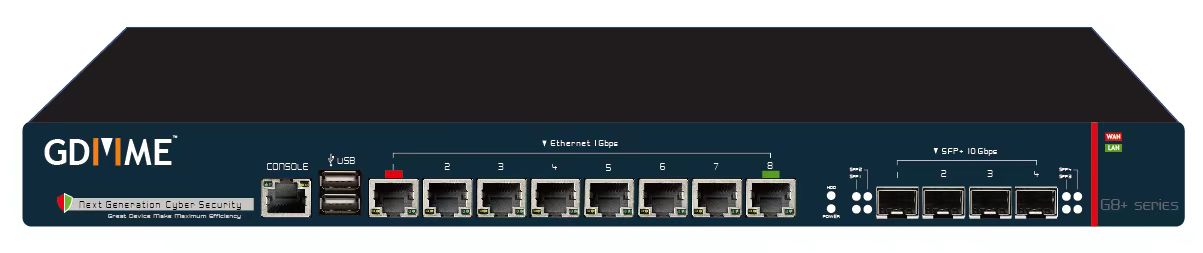
GDMME MFS 聚焦实体网络防火墙托管,将配置、更新、告警及变更整理成可跟进的日常工作。
模组配置
按需要整合 GDMME、CrowdSec、Zenarmor、IDS/IPS 与本地 DNS。
告警与变更
确认收集哪些告警、由谁判读,以及阻断或规则变更的批准流程。
维护与纪录
整理配置变更、告警跟进及复原检查纪录,方便企业覆核。
MFS 为防火墙托管方向;MSS 可涵盖较广的安全服务。自动监察、人工值班及现场支持时段按合约分列。
了解 MSS 及整体网安服务部署与交接安排
产品选型、部署验证与管理交接
以使用情境核对产品及授权,将购买、设定、验证和日常管理连成清楚的交付范围。
选型与授权
核对使用者、装置、办公点和主要功能;比较所选版本的容量、授权方式及部署条件。
部署与整合
确认现有网络、账户及系统的配合方式,按批准范围安排设定、迁移或试行。
验证与管理
用实际工作场景核对功能和权限,厘清告警、更新、续期与支持由谁负责。
采购前确认的重点
- 所需功能确实包含在报价版本及授权内。
- 部署前提、第三方整合和资料处理安排已列明。
- 安装、培训、更新及售后支持的范围分开说明。
功能、规格、授权、销售地区与供应情况以当期原厂文件及正式报价为准;新增整合或客制工作须另行评估。
五合一架构
- GDMME NGFW 硬件平台
- CrowdSec 威胁协同
- Zenarmor 应用层安全
- IDS/IPS 入侵侦测与防御
- DNS BIND 本地解析
平台与模组配置
MFS 方案采用 Intel 通用硬件平台与多模组架构。威胁情报、应用识别、恶意网站控制及 DNS 配置,需要配合所选版本、授权与实际部署。
托管运维
确认收集哪些告警、人工判读与升级流程,以及哪些变更或阻断需要客户批准。持续自动监察、人工值班与紧急现场服务的范围及时段分开约定。
托管服务需明确列出监察与处理范围
GDMME MFS 可按企业环境规划防火墙、CrowdSec、Zenarmor、IDS/IPS 与本地 DNS 等模组的配置及维护。合约应列明收集哪些告警、由谁判读、如何升级及谁可批准阻断操作,并区分自动监察与人工值班时段。定期交付配置变更、告警跟进及复原检查纪录,有助企业覆核服务。
适合需要与查询准备
哪些情况适合这项服务?
常见需要
- 已有防火墙,但没有专人整理设定和告警。
- 变更或问题处理的责任不清楚,希望重新分工。
- 想了解哪些管理工作可以纳入现行托管方案。
我需要甚么服务?
- GDMME 网络安全方案
了解企业网络防御与部署场景。
- 托管防火墙 MFS
讨论日常管理、告警与处理分工。
- 企业端点安全
了解员工电脑的防护管理。
- 企业资料备份
把资料事故的复原安排一并考虑。
查询前准备
- 公司人数、办公地点及主要系统类型。
- 已有防护工具及目前管理分工。
- 关注的问题、影响范围与希望改善的时间。
初次查询只需说明问题与设备概况,请勿提交密码或验证码;敏感文件及事故纪录由团队另行安排安全渠道。
查询托管防火墙服务网络安全与 AI 使用了解安全规划、管理责任及验收考量
网络安全 · AI 使用安全
企业网络安全与托管防护:安全规划重点
「GDMME MFS|托管防火墙方案」的安全规划包括以下重点;措施、测试与交付内容在方案中列明。
- 资产与防线确认需要保护的系统、端点与网络,按场景核对产品、模组及策略的适用范围。
- 资料与监察厘清日志、威胁情报及告警的来源、交换资料与接收人,确认服务涵盖哪些观察和处理工作。
- 应变与责任讨论事件分级、策略变更、复原及企业与维护团队的分工,并记录每项工作的负责人及处理流程。
AI 使用考量如企业使用 AI 助理或代理,另行盘点其资料、服务账户及工具权限;网络或端点防护不等于已涵盖所有提示注入与代理操作风险。
规划与验收资料资产与控制清单、策略及告警测试纪录、事件处理和服务责任表。
您可能想了解
没有专人管理防火墙,询价时应先列明甚么?
可提供设备型号、现有模组、使用情况及希望有人跟进的问题。报价需要列明配置维护、告警判读、通知及升级流程,并分清自动监察与人工服务时段。
持续自动监察是否等于全天候人工事故处理?
两者应分列。人工值班、通知方式、回应及处理目标须以实际服务合约确认。