由办公室联网 到企业分层防护
GDMME 结合网络工程与资安部署,为香港办公室、分店及中港企业规划防火墙、网络分隔与 VPN。
边界与分段
按应用与办公点设定防火墙、IDS/IPS 及 VLAN,管理进出与内部流量。
端点与情报
可配合火绒企业版、Zenarmor 及 CrowdSec,把端点与网络控制一起规划。
部署与托管
从设备选型、实体接驳到规则调校与维护,安排测试及日常管理。
模组、授权、处理容量与支持范围按型号及方案确认,并以实际环境测试核对。
了解 GDMME MFS 托管服务部署与交接安排
产品选型、部署验证与管理交接
以使用情境核对产品及授权,将购买、设定、验证和日常管理连成清楚的交付范围。
选型与授权
核对使用者、装置、办公点和主要功能;比较所选版本的容量、授权方式及部署条件。
部署与整合
确认现有网络、账户及系统的配合方式,按批准范围安排设定、迁移或试行。
验证与管理
用实际工作场景核对功能和权限,厘清告警、更新、续期与支持由谁负责。
采购前确认的重点
- 所需功能确实包含在报价版本及授权内。
- 部署前提、第三方整合和资料处理安排已列明。
- 安装、培训、更新及售后支持的范围分开说明。
功能、规格、授权、销售地区与供应情况以当期原厂文件及正式报价为准;新增整合或客制工作须另行评估。
本页内容 21 个章节
配合香港企业营运的次世代网络安全架构
GDMME® 配合香港写字楼、跨境厂房、遥距办公与分支联网需要,整合流量管理、告警与分层防护。香港商务资料往来密集,家用或入门设备未必涵盖跨境存取、内网扩散及企业管理需求。
方案由 AL-Touch(一大方案)提供技术部署及本地支持;GDMME 可配合火绒企业版作终端与网络联防。金融或其他行业的合规要求,仍需按机构身份、业务及实际控制证据评估。
AI 驱动的安全引擎与 Intel 硬件平台
GDMME 下一代防火墙整合 HardenedBSD 安全核心、Zenarmor® AI 安全引擎与可选 CrowdSec 全球威胁情报。G6/G6+、G8、G12 方案提供不同配置,选型依硬件、软件版本与所需模组确认。
Intel 处理器、系统单晶片及乙太网络控制器组成 GDMME 的硬件平台,配合 PCIe 通道、封包处理及加密工作。网卡、DPDK 与硬件加速是否支持及启用,依型号和实际部署确认。
AL-Touch 的 Intel Partner Alliance 及合作开发身份,说明硬件整合与技术开发工作;Intel 并不因此对 GDMME 某一产品的品质提供明示或暗示的法律担保。
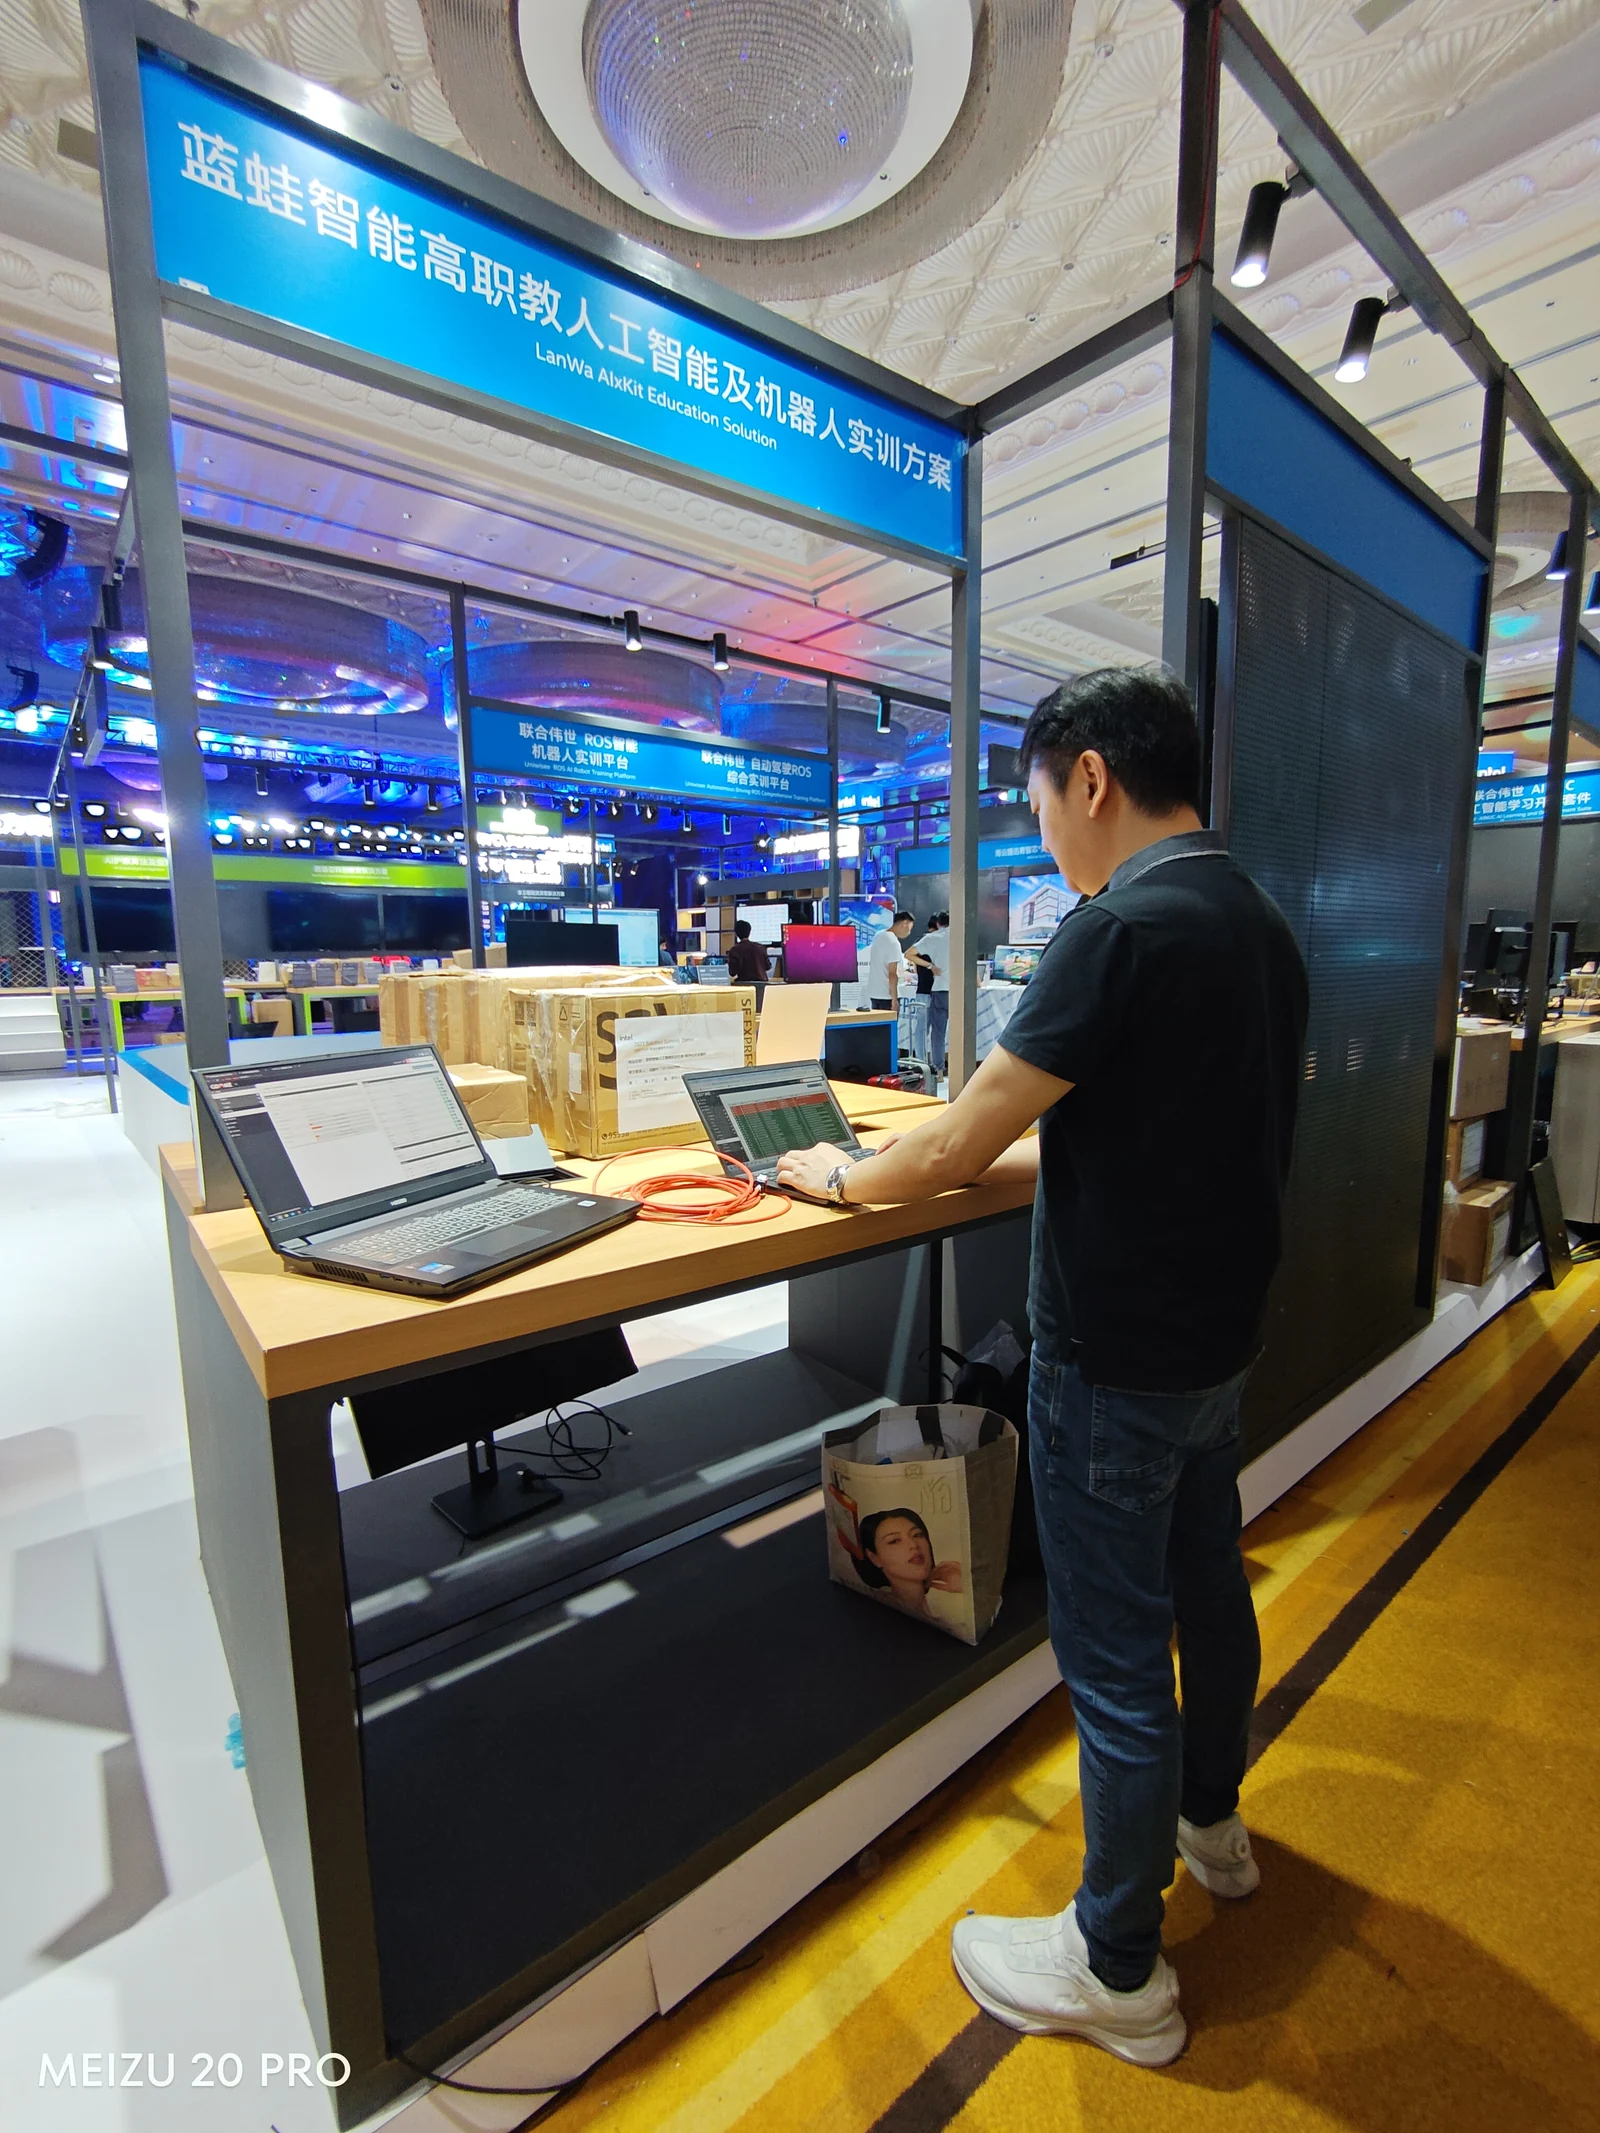
实战验证:大型解决方案峰会网络承建与安全部署
GDMME G6 采用英特尔商用级平台作运算核心,配合现场终端数量、流量与安全策略,规划所需处理能力。
部署照片展示 GDMME G6 在真实商业环境中的边缘部署,为解决方案峰会提供核心网络安全监控与稳定支撑。
「作为本次解决方案峰会的网络承建商,我们部署的 GDMME ® G6 下一代防火墙,为整个会场提供了核心网络安全与流量支撑。」
AL-Touch 承担峰会的实体有线及无线部署,GDMME G6 作为核心流量入口,支撑现场网络安全与流量管理。高稳定性需求的 NAS、AI 工作站使用有线接入;参会人员与移动设备使用 Wi-Fi 覆盖。
该次活动支持超过 300 个有线及无线终端,同时承载 AI 应用与 4K 全球直播等混合流量。这是该次活动的配置与工作负载,其他项目的容量会按硬件、策略及环境评估。
查看完整服务资料展开其余 18 个章节,了解配置、应用及服务安排
峰会工程:混合流量、隔离与两日运作
峰会网络同时承载商用及教育方案、AI 开发、电竞直播、云渲染及自动驾驶演示等不同终端与流量。工程师配合 GDMME G6、Intel x64 与 H3C Wi-Fi 方案整合及调校,安排接入、流量管理与隔离。
在该次两日活动中,设备连续运作 48 小时,承担全球直播与高并发演示。Auto M-Gate-Deployer 配合现场客制化策略,在限时搭建环境安排网络隔离及流量映射。
现场照片与案例展示 AL-Touch 的网络工程及部署经验。我们会按企业的终端数量、持续运作需要及直播等工作负载,调整硬件与策略,测试效能和延迟,规划合适的网络容量。
GDMME NGFW 型号、介面与多 WAN 配置
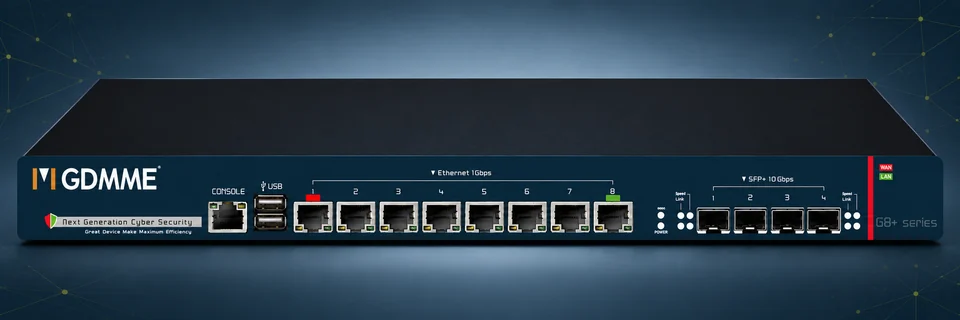
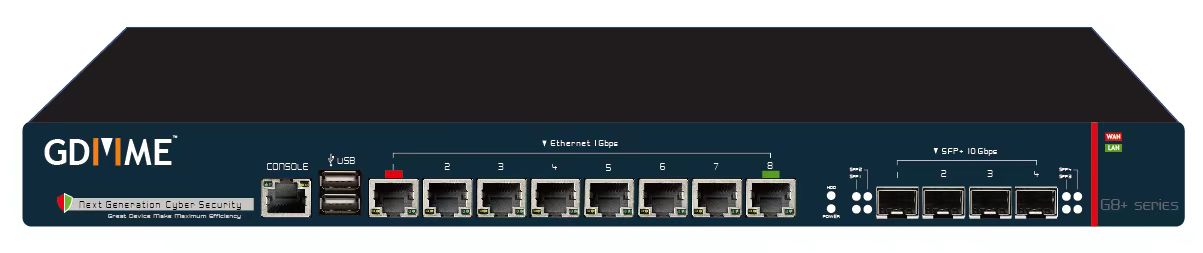
G6/G8 方案提供 Intel x86/x64 架构、Console、USB 3.0、2.5G 电口、SFP+ 10G 光纤介面及可选双电源。可选配置最高有 8 个 2.5G 电口与 4 个 10G 介面的组合,各款端口和电源以型号与报价列明的配置为准。
G6 可选最高 7 个 WAN 的配置;航空、船务及历史 D-Biz 案例使用不同端口、WAN 数量与吞吐配置。多 WAN、HA、VPN、启用 IDS/IPS 和其他模组的效能,需按具体配置验证。
自动化部署网关与预配置
GDMME(Great Device, Maximum Management & Efficiency)以 Auto M-Gate-Deployer 自动部署逻辑简化传统防火墙配置及日常维护,支持出厂预配置、DHCP 自动上网与静态 IP 设定。
出厂可预载 IDS/IPS 与 DNS 防护规则,Zenarmor AI 引擎属可选订阅项目。零接触部署(ZTP)可按预先设定及网络条件规划;上线前仍需核对路由、授权、政策、遥距存取及测试,不保证每个环境五分钟完成。
第一层防御:GDMME 硬件 NGFW 边界防护
作为企业网络第一道安全闸口,于互联网边界配置防火墙、IDS/IPS、网络隔离与流量管控,协助减少恶意来源、非法入侵及已知威胁流量带来的风险。DDoS 能力与上游线路及其他防护安排亦需配合。
第二层防御:Workstation VM-NGFW 虚拟化防火墙
在终端工作站的虚拟层配置轻量级防火墙,按策略过滤进出设备的流量。目的在于加强单机隔离,降低操作系统被入侵后资料外泄与横向传播的风险,部署前须确认平台相容性、效能与管理方式。
第三层防御:OS 加固与火绒终端安全管理
操作系统层配合 Windows 防火墙与 HUORONG 火绒企业版终端安全管理系统 V2.0,安排安全加固、进程及端口策略、异常行为监察及未授权存取控制,补充边界防火墙的防护。
HardenedBSD 的 ASLR、W^X、SafeStack 等机制用于漏洞利用缓解;Zenarmor 与 CrowdSec 配合不同层次的检测及情报。多层整合可减少部分攻击途径,但不等于零日漏洞不能被利用或自动符合全部中港法规。
安全流量流程:工作站、DNS、应用与边界
我们将工作站 VM-NGFW、GDMME 实体设备与边界控制互相配合,按受管理的流量路径配置分层防护,让不同模组处理相应风险。
- 工作站层:确认程式联网权限与单机隔离政策。
- DNS 层:按策略执行 DNS 黑名单与 DoH 加密查询;恶意域名可在解析阶段阻挡。
- 应用层:Zenarmor 进行第七层程式识别及网页分类;IDS/IPS 按规则检查封包。
- 边界层:CrowdSec Bouncer 按情报封锁高风险 IP,Agent 参与行为监察;情报上传、资料流及订阅范围在部署时确认。
三大技术支柱:部署、隔离及安全技术栈
客制化自动部署将出厂规则、网络设定与遥距管理安排结合。硬件隔离方案透过 PCIe、WAN 与虚拟/宿主机分工安排受控流量路径;这仍需按实际架构验证,不能视作实体断网的空气隔离。
IDS/IPS、DNS 控制、Zenarmor 与 CrowdSec 提供互补的防护。可选 CrowdSec Premium 与高频情报同步服务,更新频率、情报范围及资料交换按所选版本与订阅确认。
9 项企业网络安全威胁
- 勒索软件(Ransomware):加密或窃取企业资料并勒索,影响系统使用、资料保密与业务复原。
- 钓鱼攻击(Phishing):以伪装电邮、讯息或网页诱使员工交出登入资料或执行恶意内容。
- 数据泄露(Data Breach):客户或业务资料被未经授权读取、分享或公开,影响私隐、商誉与营运。
- 内部威胁(Insider Threats):员工失误、权限过大或恶意操作,造成资料外泄或系统损害。
- 零日漏洞(Zero-Day):利用尚无修补程式的漏洞发动攻击,需配合存取限制、监察与缓解措施。
- DDoS 攻击:透过大量或特定请求消耗网络与系统资源,影响网站或网上服务的可用性。
- 流动装置安全:BYOD(自携设备办公)的更新、账户及资料管理不足,增加入侵或资料外泄风险。
- 遥距桌面风险:对外开放的入口、弱密码或过大权限,可能成为入侵公司网络的途径。
- 云端安全威胁:错误配置、过度分享或身份验证不足,令云端资料及服务暴露。
Zenarmor 原厂安全生态与全球应用
Zenarmor(前身 Sensei)是次世代防火墙软件引擎,提供应用识别、威胁情报与网络安全管理;Business Edition 的 BrightCloud 等情报能力按原厂版本与订阅确认。
Zenarmor 的全球应用案例包括 Nebulex 金融服务、5th Mountain 网络供应商、Fred Loya Insurance、Innovation Federal Credit Union、挪威 WebMed EPJ AS,以及荷兰 De Hooge Waerder。这些案例由 Zenarmor 原厂提供,与 AL-Touch 的本地交付案例分开介绍。
上述案例的应用方向包括资料中心边界防护、应用程式控制、SASE/跨分支策略,以及在既有网络架构加入检测层。原厂应用经验可供选型参考;GDMME 在企业环境中的防护与管理成效,会按所选配置验证。
香港航空业:跨境航空公司 NGFW 部署
香港及跨境航空业要求网络稳定、跨区加密 VPN、高强度边界防御。
航空方案以跨区加密 VPN、高可用 HA、IDS/IPS、反恶意软件及长期维护为主要需求。航空案例使用开启基本防火墙与 IDS 时的 1Gbps 配置,吞吐量与故障切换需按设备、模组及负载测试。
硬件部署: 旗舰级 2U 安全网关、企业级多核处理器,硬件配置为双 10Gbps 万兆光纤接口 + 6 个千兆电口。
安全能力: IDS/ IPS、反恶意软件、网页过滤、GeoIP 封锁、2FA 双因子认证、DNS 防护、跨区 VPN 加密隧道。
服务模式包括安全租赁托管、原厂硬件维保、情报更新与跨年度升级;HA 的 24/7 运作需求与人工值班、回应目标分开订明。
航空业:2019 年起的部署案例
跨境商务航空公司(2019 年起):部署旗舰级安全网关,建立企业核心网关防线,并完成集团技术审查及验收。
中港跨境商务航空集团(2019 年):交付 GDMME 防火墙,对接跨境存取与安全流程,按项目安排威胁防护。
澳门国际航空机构(2019 年):部署 GDMME NGFW、网络安全网关与 VPN Server 安全存取。
方案目标是提高可用性、支持业务扩展并以租赁降低前期投入。网络及账户控制可支持私隐与业务要求,不能仅凭产品部署判定已全面符合私隐法或行业标准。
香港船务工程:国际航运 NGFW 方案
船务工程集团、远洋船队及港口码头需要跨洋 VPN、总部—船舶—港口连接、多 WAN、HA 与网络隔离,配合长期营运。
船务方案采用 GDMME G6 1U、防火墙与 IDS、最多 5 WAN 负载均衡及 HA 集群,另配置 GeoIP、DNS 黑名单与 QoS 流量整形。1Gbps 与切换目标只适用于相应测试及配置。
服务有硬件交付、月租托管或按年维保,香港本地工程师提供支持;香港市区紧急 4 小时到场服务方案的地域、时段及目标依合约确认。
船务工程:2021 年起的部署案例
案例 1|国际船务管理集团(2021 年起): 部署双机热备 HA 集群,多年稳定运作,顺利完成跨国项目清算。
案例 2|船队公司总部(2021 年起): 1U 实体防火墙上架海事工程办公室,全年运作稳定。
双机热备、多 WAN 及线路切换用于提高可用性,网络分隔、反恶意软件及存取控制用于减少勒索及跨境资料外泄风险。具体运作纪录与当期维保、服务范围分开确认。
D-Biz 第 11 项:历史网络安全项目
AL-Touch 作为当年 D-Biz 遥距营商计划第 11 项「网络安全方案」的服务供应商,提供本地安装、验收文件与项目跟进。以下是 2021 年的历史交付案例,并非目前的资助申请资讯或全部产品的政府合规认证。
当年交付方案使用 1U、6 端口及多 WAN 配置,安全项目包括 IDS/IPS、反恶意软件、网页过滤、GeoIP、双因子认证及 VLAN 隔离;硬件与文件按当年项目要求安排。
案例 1|商务咨询机构(2021 年): 获批 D‑Biz 资助,部署 GDMME NGFW,顺利通过政府验收。
案例 2|重工基建工程商(2021 年): 大型地盘部署防火墙,隔离内外网,通过 D‑Biz 官方审查。
案例 3|供应链贸易机构(2021 年): GDMME G6 1U 防火墙,协助客户顺利完成资助申请流程、验收合格。
这些案例显示当年项目规划、安装及文件支持的经验;不能把个别获批及验收纪录扩大为其他机构、年份或现行资助的保证。
跨境制造厂房:中港多分支 VPN 与隔离
中港跨境制造企业有多厂区、员工及较大网络流量,需要总部—厂区加密互联、内网分隔、WAN 备援、QoS 及长期本地维护。
跨境制造方案采用 GDMME G6 1U、可选双 10Gbps 光纤介面、HA、IPsec VPN、VLAN、DNS 黑名单与 GeoIP。1Gbps 配置的效能按启用模组及实际负载确认。
一次性交付或月租托管可配香港遥距监察、每月上门电脑健康检查与设备除尘。香港市区紧急 4 小时到场及香港/内地双团队安排,服务地域、设备、排班与目标按合约分列。
跨境制造:2021/2022 年起的部署案例
中港跨境制造集团(2021 年起):多期部署 GDMME 防火墙,覆盖香港总部与内地多个厂区,建立跨境 VPN 与存取管理。
跨境制造厂区(2022 年起):部署 GDMME 防火墙及企业级 Wi-Fi 6 AP,配合厂区网络覆盖、月租托管与每月上门维护。
方案配合跨厂区联网、员工上网管理及内网隔离,目标是减少营运中断与资料风险;线路品质、可用性及防护效果仍需按环境与维护纪录评估。
香港本地整合、合作与服务范围
AL-Touch 提供硬件交付、月租托管、现场维护与事故支持方案,亦与华白科技合作,将网络承建经验与 GDMME、Zenarmor 及 CrowdSec 的配置调校结合,提供从实体布线至边界防御的整合服务。
7×24 遥距 SOC/监察与紧急响应属可配置的服务方案,人工值班、告警来源、响应与到场目标需在服务合约中确认,产品授权与人工服务范围分开列明。
技术团队成员的 CCSS-R 为 2021–2024 年个人专业资历记录;HKPC、AAHK 或其他采购身份与产品功能、企业合规及项目交付分开列示。
GDMME 底层所称 Unix 架构是 Unix-like 的 HardenedBSD 安全核心,不表示持有 The Open Group 的 UNIX 商标授权。硬件规格、威胁情报更新、效能及防护表现依配置、策略与环境测试确认。
适合需要与查询准备
哪些情况适合这项服务?
常见需要
- 公司没有清楚的网络边界或装置接达安排。
- 现有防火墙需更换,想一并整理策略与管理责任。
- 办公室、分店或远端使用增加,需要评估适合的部署场景。
我需要甚么服务?
- GDMME 网络安全方案
了解企业网络防御与部署场景。
- 托管防火墙 MFS
讨论日常管理、告警与处理分工。
- 企业端点安全
了解员工电脑的防护管理。
- 企业资料备份
把资料事故的复原安排一并考虑。
查询前准备
- 公司人数、办公地点及主要系统类型。
- 已有防护工具及目前管理分工。
- 关注的问题、影响范围与希望改善的时间。
初次查询只需说明问题与设备概况,请勿提交密码或验证码;敏感文件及事故纪录由团队另行安排安全渠道。
查询 GDMME 网络方案网络安全与 AI 使用了解安全规划、管理责任及验收考量
网络安全 · AI 使用安全
企业网络安全与托管防护:安全规划重点
「GDMME: Next-Gen Edge Security & Managed Firewall Solution」的安全规划包括以下重点;措施、测试与交付内容在方案中列明。
- 资产与防线确认需要保护的系统、端点与网络,按场景核对产品、模组及策略的适用范围。
- 资料与监察厘清日志、威胁情报及告警的来源、交换资料与接收人,确认服务涵盖哪些观察和处理工作。
- 应变与责任讨论事件分级、策略变更、复原及企业与维护团队的分工,并记录每项工作的负责人及处理流程。
AI 使用考量如企业使用 AI 助理或代理,另行盘点其资料、服务账户及工具权限;网络或端点防护不等于已涵盖所有提示注入与代理操作风险。
规划与验收资料资产与控制清单、策略及告警测试纪录、事件处理和服务责任表。
您可能想了解
办公室人数不多,可以沿用现有设备再逐步加强防护吗?
可先提供路由器、防火墙、线路、使用人数及需要连接的系统。团队可比较可沿用设备与需要加入的 GDMME 配置,再按流量、VPN、隔离及所需模组安排测试。
购买 GDMME 是否包含全部安全模组及 7×24 人工服务?
型号、软件授权、Zenarmor/CrowdSec 订阅及托管合约分开确认。HA 设备运作能力不等于已购人工值班或事故响应。
峰会与行业案例的容量是否适用于所有部署?
不是。300 终端、48 小时、1Gbps 及 WAN/介面配置属指定项目或配置描述;实际效能按硬件、策略、模组与环境测试。
D-Biz 案例是否代表现在仍可申请同一资助?
案例记录当年项目交付与验收,不代表目前开放资助;新项目需要另行确认当期计划及条件。