











Security Engine|行為偵測
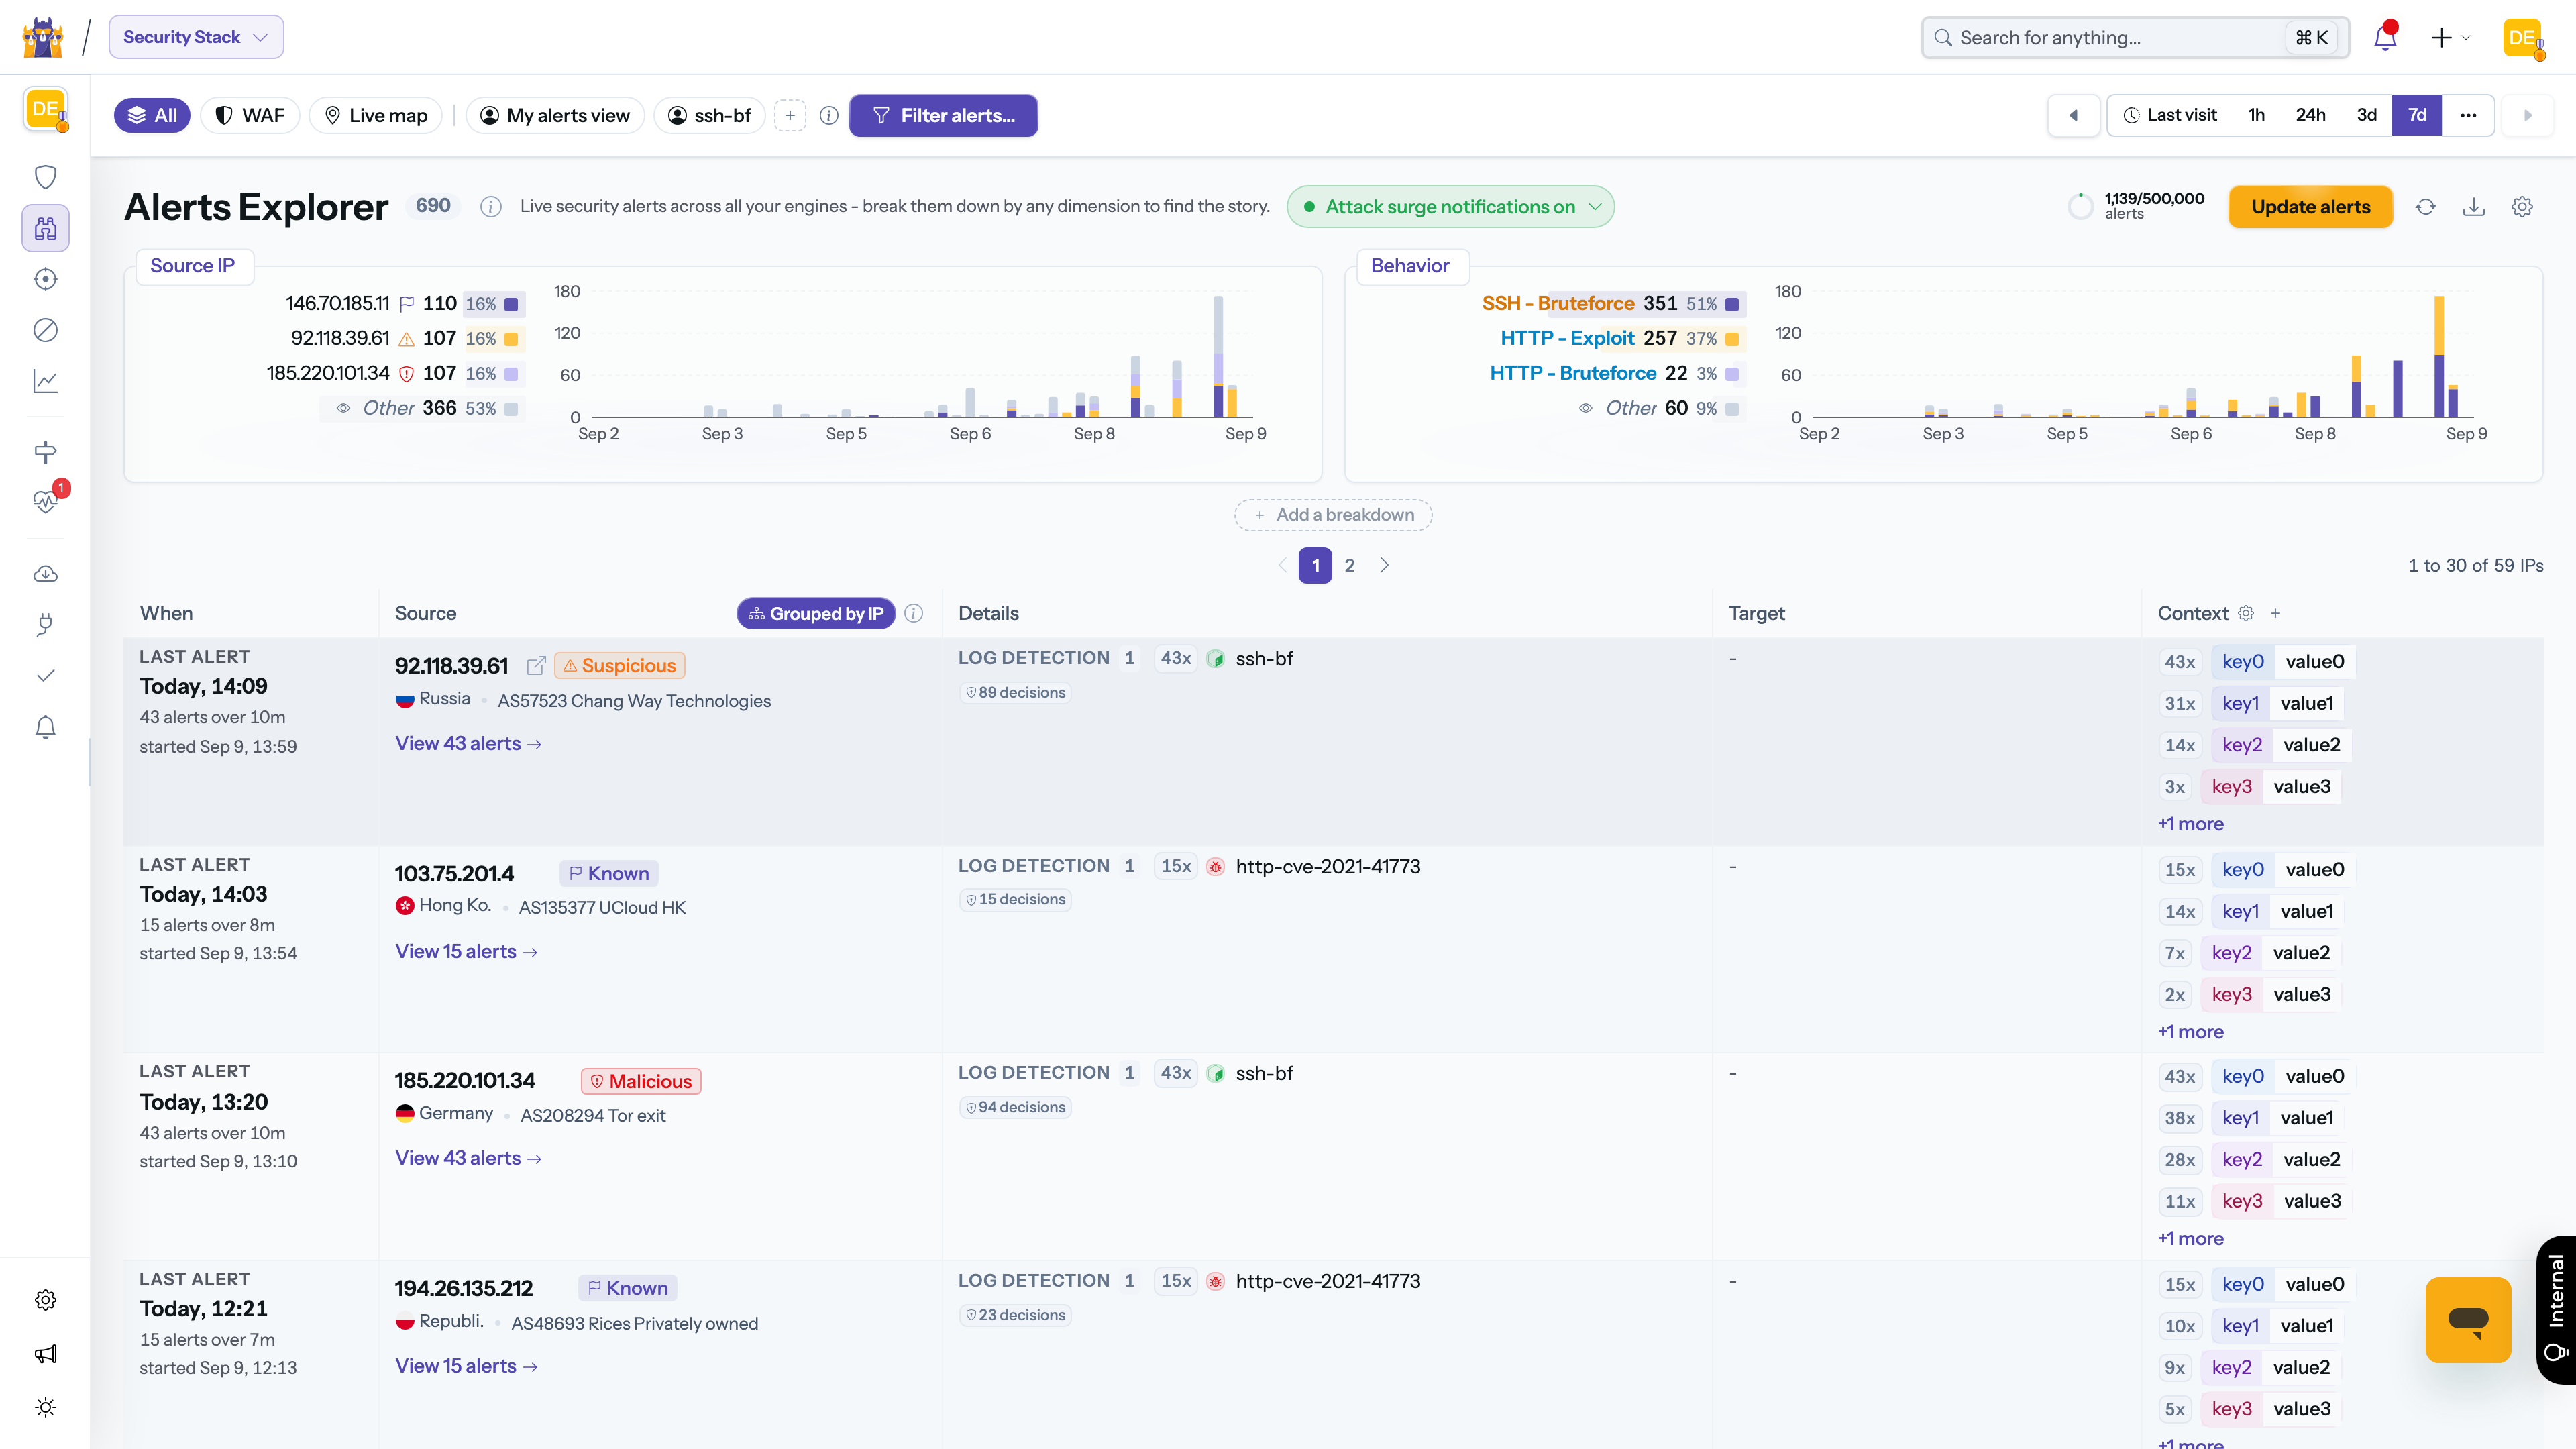
解析本地日誌,按攻擊場景產生可執行的處置決策。
- 從本地日誌辨識攻擊行為
- 按場景產生處置決策
- 配合相容封鎖元件執行
適用情境伺服器、網站及容器環境
主要功能與適用範圍
- 日誌來源、Parser 與 Scenario 管理
- 偵測暴力破解、掃描等攻擊行為
- 透過 Local API 向 Remediation 元件提供決策
- 可選參與協作情報
適用環境
伺服器 · 網站服務 · 容器與雲環境
需同時配置日誌來源、偵測規則及相容封鎖元件;Security Engine 本身負責偵測及產生決策。