SSL/TLS 网站及伺服器凭证
为网站、客户平台及对外服务加密传输,按域名及企业身份验证需要选择凭证。
- 加密网站与伺服器传输
- 按身份验证需要选择凭证
- 按方案配置多域名或子域名
适用情境企业网站、客户入口及网上商店
主要功能与适用范围 +
- DV、OV 及 EV 凭证,对应不同身份验证程度。
- 支持 RSA 或 ECC 金钥;按产品选择 Wildcard 或多域名 SAN。
- 集中管理企业凭证申请、重发及更新。
- 可配合 Atlas 与 ACME 规划凭证自动化。
适用环境
企业网站 · 网上商店 · 客户入口 · 对外应用及伺服器
EV 不提供 Wildcard。订购方案年期与单张凭证有效期不同;域名、机构验证、SAN 及更新规则按当时原厂条款确认。
Managed PKI 与凭证生命周期管理
把分散在网站、设备及应用的凭证集中盘点,减少人手更新与到期遗漏。
- 集中盘点凭证与到期状态
- 规划签发及更新自动化
- 按环境选择管理工具
适用情境多网站、分公司及大量凭证
主要功能与适用范围 +
- Managed PKI 与 Atlas 提供集中身份、凭证及权限管理。
- ACME 支持使用相容客户端自动申请 SSL/TLS 凭证。
- Certificate Automation Manager 可用于凭证部署及更新自动化。
- TLS Connect 面向管理多张 SSL/TLS 凭证的中小企。
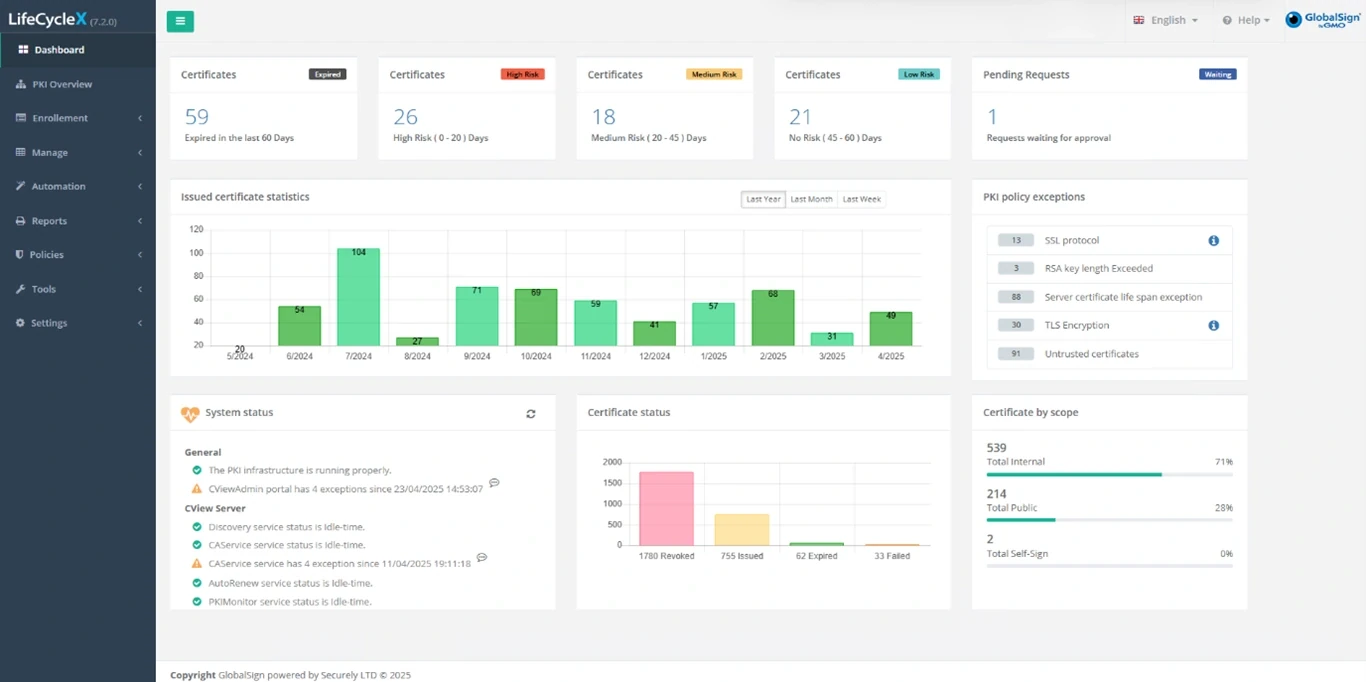
- LifeCycleX by GMO 提供本地部署、跨 CA 盘点、更新告警及审计纪录。
适用环境
多网站或分公司 · Active Directory · 混合云 · 大量凭证及设备
Managed PKI、ACME、CAM、TLS Connect 及 LifeCycleX 为不同产品或部署方式,功能及授权不等同。TLS Connect 原厂定位为约 1–100 张 SSL/TLS 凭证;LifeCycleX 为本地部署方案。
S/MIME 与品牌电邮凭证
按需要部署电邮数码签署、内容加密,或在支持 BIMI 的收件介面显示经验证品牌标志。
- 验证电邮发件身份与完整性
- 以 S/MIME 加密邮件内容
- 按要求部署品牌电邮标志
适用情境企业电邮及敏感资料通讯
主要功能与适用范围 +
- S/MIME 签署让收件人核对发件身份及邮件完整性。
- S/MIME 加密保护邮件内容,配合收件人的凭证及私钥使用。
- 可透过 Managed PKI、Active Directory 或 MDM 整合安排大量部署。
- VMC 与 CMC 支持符合 BIMI 要求的品牌标志验证。
适用环境
企业电邮 · 敏感资料通讯 · 员工及流动装置 · 品牌电邮身份
S/MIME 与 BIMI Mark Certificates 是不同用途。VMC 需符合商标要求,CMC 需提供品牌标志使用历史;Mark Certificates 须先符合 SPF、DKIM、DMARC 与 BIMI 要求,显示效果取决于收件平台。
文件签署、DSS 与可信时间戳
为电子文件加入可验证的身份与完整性资讯,将数码签署和时间戳整合至现有工作流程。
- 为文件加入可验证数码签署
- 以 API 连接现有文件流程
- 按方案安排电子印章与时间戳
适用情境合约、审批及大量文件签署
主要功能与适用范围 +
- 文件数码签署与企业电子印章,分别对应个人及机构身份。
- Digital Signing Service(DSS)透过 REST API 提供云端签署。
- AATL 签署提供 USB、HSM 或云端等部署选项。
- 可信时间戳支持 RFC 3161 及长期签署验证流程。
- 原厂另提供 Qualified Signatures/Seals,按用途及身份验证要求选型。
适用环境
PDF及商业文件 · 合约及审批 · 文件管理系统 · 大量文件签署
DSS 是签署服务元件,需与文件工作流程整合;AATL、Advanced 及 Qualified 签署的身份、部署与法律要求不同。香港或跨境文件的适用程序按交易及监管需要另行核对。
程式码签署凭证
让使用者及部署系统核对软件发布者与档案完整性,配合安全开发及软件交付。
- 核对软件发布者身份
- 验证发布档案是否被改动
- 按方案使用 Token 或 HSM
适用情境企业软件及安全开发流程
主要功能与适用范围 +
- OV 及 EV Code Signing 提供不同程度的发布者验证。
- 支持软件、脚本及可执行档等签署用途。
- 私钥可按方案使用合规 Token 或 HSM 保护。
- 可按官方整合方法配合 Azure Key Vault、AWS CloudHSM 及 CI/CD。
- 签署可配合时间戳,支持到期后的验证流程。
适用环境
企业软件 · Windows builds及驱动 · Java JAR · DevOps及软件供应链
需先确认签署平台、私钥储存、HSM 相容及发布者验证。HSM 硬件不一定随凭证提供;新发凭证及续期有效期按原厂现行规则。签署不取代程式码安全测试。
使用者及设备凭证验证
以数码凭证识别员工、电脑及流动装置,配合企业系统与网络的存取控制。
- 用凭证识别员工及设备
- 配合 VPN 与 Wi-Fi 存取
- 集中安排签发、更新及撤销
适用情境企业网络、流动设备及登入管理
主要功能与适用范围 +
- 用于 VPN、闸道、Wi-Fi 及企业应用的凭证式身份验证。
- 支持机器、伺服器、流动装置及使用者身份用途。
- 可按环境使用 Smart Card 或 USB Token 登入。
- 配合 Managed PKI 与 Active Directory 安排签发、自动注册及撤销。
适用环境
企业 Wi-Fi及VPN · Windows及Active Directory · 流动装置 · 伺服器及机器身份
需确认 VPN、Wi-Fi、MDM 及身份平台的凭证支持,并按端点及登入流程配置所需的多因素验证。
IoT 装置身份及生命周期
由设备注册到更新及退役,以 PKI 管理装置与云端服务之间的信任。
- 建立装置与服务之间的信任
- 管理设备凭证整个生命周期
- 以 API 配合注册及撤销
适用情境IoT、工业设备及云端连线
主要功能与适用范围 +
- IoT Identity Platform 管理装置身份、加密及验证。
- IoT CA Direct 与 IoT Edge Enroll 对应不同注册与整合方式。
- 支持凭证签发、更新、撤销及设备生命周期纪录。
- 提供 REST API、EST 及 CRL/OCSP 等整合或状态查验方法。
适用环境
IoT及工业设备 · 设备制造与注册 · 云端设备连线 · 长期运作的设备身份
装置能力、信任根、注册协定、私钥保护及云端整合需先确认;凭证只属设备安全架构的一部分,需配合韧体及网络防护。
专属 CA、私有 PKI 与信任根
为企业内部系统、设备生态及特定应用规划独立的凭证阶层与信任边界。
- 规划企业专属凭证阶层
- 分清公开与私有信任用途
- 按系统需求配置凭证政策
适用情境内部系统及特定设备生态
主要功能与适用范围 +
- 按需要选择专属公开 Intermediate CA 或私有凭证阶层。
- 专属 Root/Intermediate CA 可由 GlobalSign 托管。
- 可按用途配置凭证政策、Extended Key Usage 及撤销资讯。
- IntranetSSL 提供使用非公开信任 CA 的内部 TLS 凭证选项。
适用环境
内部伺服器及应用 · 大型企业身份系统 · 设备或供应链生态 · 自订信任边界
公开与私有信任模式不同;私有凭证需在受管理的端点部署信任根。TLS 检查使用的 CA 不可直接当作公开网站凭证使用,需按架构及隐私要求评估。