勒索軟件 (Ransomware)
加密企業數據並要求鉅額贖金,可能導致業務徹底中斷及重大財務損失。

提供從物理線路佈置到 GDMME® 資安防禦的全面支援憑藉承辦國際峰會的全線建設經驗,累積了高穩定性的實戰紀錄
這份實力
現在為您的企業所用
🛡️ 雙重資安防禦保障:國際合規管理 × 國家級技術團隊
在 AL-Touch (一大方案),我們深知唯有最嚴格的管理制度與最頂尖的技術人才,才能構建出不可動搖的網絡安全屏障:
- 🌐 國際合規管理體系(ISMS):
本公司已正式啟動 ISO/IEC 27001:2022 資訊安全管理系統 的國際認證導入流程。我們正依循最新的全球資安標準,全面升級企業運維架構、風險評估體制與第三方合規審查。- 網絡安全「國家隊」專家團隊:
本公司核心技術工程師皆經過嚴格實操考核,持有由國家公安部第三研究所人才評價中心頒發的 CCSS-R(信息網絡安全服務能力認證)(網絡安全應急響應能力) 歷史沉澱之權威認證【AL-Touch 的客戶承諾】
深度融入 ISO 27001 的零信任管理流程中。不論是 500GB 規模 VM 数据的 30 分鐘 Instant Recovery 即時恢復,還是 180 天的日誌與視頻審計,AL-Touch 均以科學數據與國家級專家資質,誓死守護客戶的每一份數位資產。*【團隊核心國家級資質:2021 - 2024 歷史資歷證明】本公司工程師持有由國家反計算機入侵和防病毒研究中心(公安部第三研究所)頒發的 CCSS-R(網絡安全應急響應能力評價)專業認證。該考核體系自 2025 年起已由官方正式升級整合為全新 INSPC 體系(信息網絡安全專業人員認證)。特此說明本證書為舊體系之歷史資歷證明,充分體現團隊在網絡安全應急響應領域的深厚技術實力與豐富經驗。
PING 32/ PING 64 是領先的企業終端安全技術供應商,專注於「加密-審計-分析」一體化數據安全體系建設。作為 PING 32/ PING 64 香港區授權代理商 (Authorized Distributor)
AL-Touch 致力於將其國際領先的文檔透明加密技術與 AI 行為分析導入香港及大灣區企業,保障核心商業秘密安全,提升團隊運營效率。
我們提供 洞察眼 MIT 全系列安全產品的諮詢、部署與技術支援:
對於軟體開發及高新技術企業,源代碼 (Source Code) 是核心資產。我們提供底層驅動級加密,構建隱形安全沙箱。

扎根香港場域而生・專屬本港企業的次世代網絡安全架構
GDMME® 摒棄通用型防火牆設計,深度對接香港寫字樓、跨境廠房、遠距離辦公、分支聯網四大主流經營場景
從單純流量管控,進化為適配香港網絡風險環境的主動預警防禦體系
GDMME® 配合 火絨企業版 可適應金融業等需要複雜合規性的行業
面對網絡安全就是背後那群對細節極度執著、甚至近乎強迫症的人
從傳統被動流量過濾,升級為香港企業專屬主動威脅預警防禦體系
本方案由 AL-Touch (一大方案) 提供技術部署
技術團隊成員早於 2021 年於上海國家培訓基地已獲取由國家反計算機入侵和防病毒研究中心頒發的 CCSS-R 網絡安全應急響應服務認證
AL-Touch (一大方案) 同時為香港生產力促進局(HKPC)、香港機場管理局(AAHK)註冊供應商,並具備香港政府相關採購資格
為提供香港本地專屬技術支援與資安應急服務


為什麼 GDMME 特別選擇英特爾(Intel)?

「上圖為 AL-Touch Solutions Limited 獲核准之 Intel® 合作夥伴專用平台(Global 帳戶分組編號:30000033685)。
同時本司獲授權之合作夥伴(Partner)與開發者(Developer)合作伙伴身分,
不代表英特爾官方對本司單一特定產品之品質進行明示或暗示之連帶法律擔保。」

為什麼
香港企業網絡,比其他地區更容易成為攻擊目標?
香港身處國際商貿樞紐,企業商務數據往來密集,對外聯網暴露面廣,
不少中小企業為壓縮營運成本,仍沿用家用級、入門級網絡設備
缺乏針對跨境威脅、內網擴散攻擊的專業佈防,無形中放大經營隱憂
企業網絡安全不能單一依靠產品達成,任何一個錯誤環節都會被黑客有機可乘
GDMME® 針對本港這一營運現狀調校防禦邏輯,以 AI 智能預警 + 多層佈防架構
協助企業搭建更貼合本地環境的網絡安全屏障
穩定的網絡防禦,始於紮實的硬體根基,GDMME G6 選用英特爾商用級平台搭建運算核心
滿足香港企業長時間高負載穩定運行需求

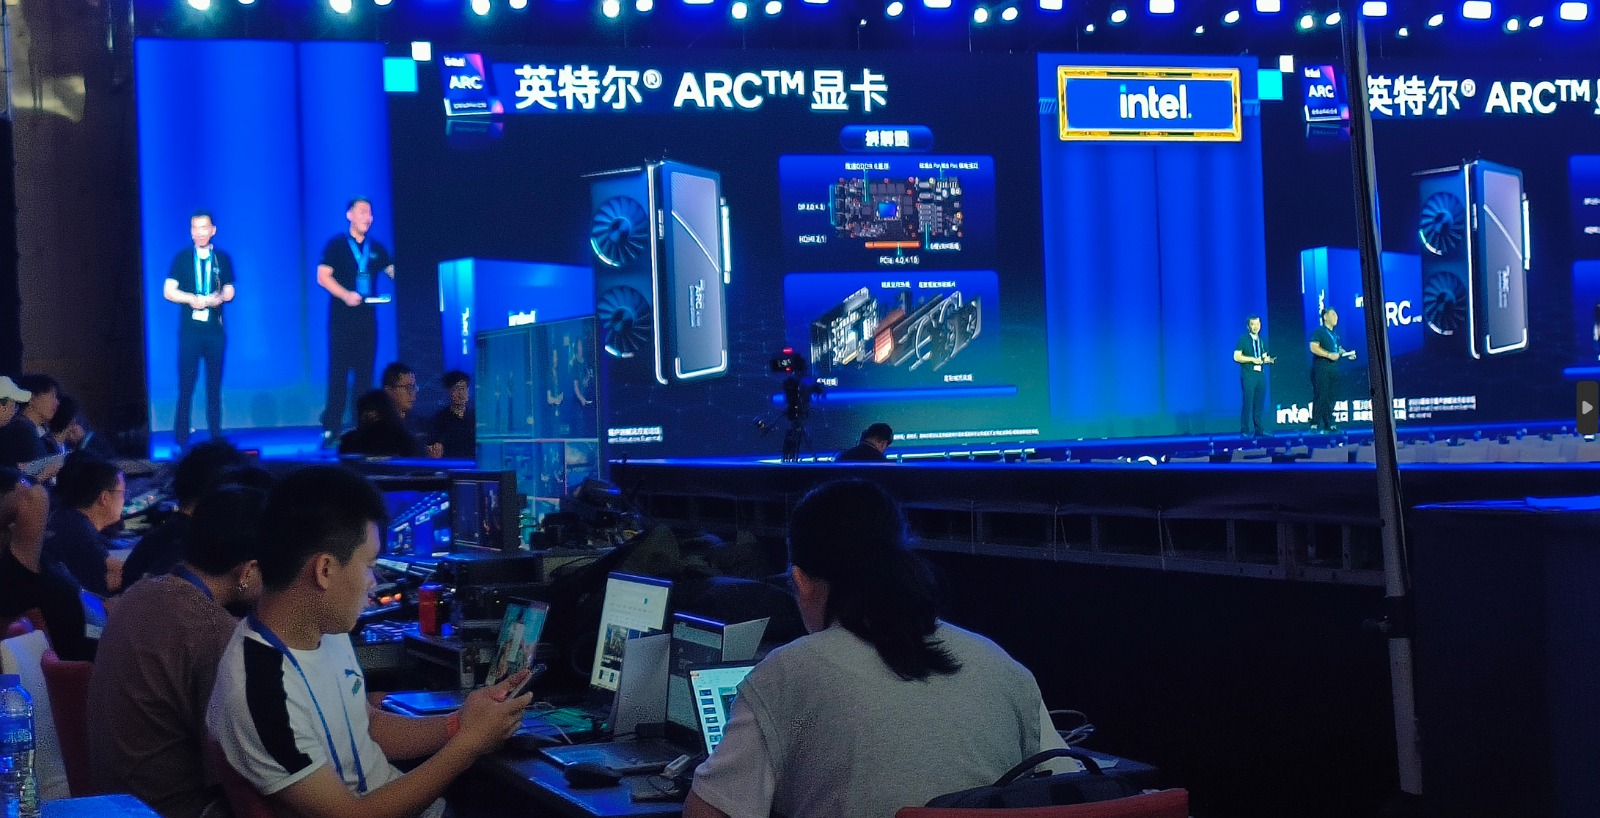
上圖展現了 GDMME® G6 設備在真實商業環境中的 「邊緣部署」:為解決方案峰會提供核心網絡安全監控與穩定支撐
「作為本次解決方案峰會的網絡承建商,我們部署的 GDMME® G6 下一代防火牆,為整個會場提供了核心網絡安全與流量支撐。」

GDMME® G6 系列現場實測:
為解決方案峰會提供核心網絡安全監控與穩定支撐
高併發流量處理:成功支撐現場 超過 300 位 技術專家同時接入
並在 AI 應用與 4K 高畫質全球直播的雙重流量衝擊下,始終保持網絡傳輸穩定,直播與演示維持穩定流暢的傳輸表現。
本次峰會採用「有線 + 無線混合接入」架構:高穩定性需求的專業設備(如 NAS、AI 工作站)透過有線接入,參會人員與移動設備則依賴 WiFi 覆蓋。
對於這類全球晶片龍頭企業而言,自家解決方案峰會(Solutions Summit)
一旦出現網路斷線、直播卡頓,甚至面臨外來網絡攻擊、惡意入侵等風險,不單純是技術故障
更會引發嚴重的品牌公關危機

本次兩日峰會由多位集團副總裁及管理層出席
我們定制的網絡架構搭配 GDMME® G6 邊界防護,於活動期間穩定承載核心業務流量,維持正常運作與服務連線。


GDMME® 品牌承諾:我們不只在實驗室環境具備技術實力,我們在真實、高壓的商業運營場景,為企業網絡流量提供穩定安全防護機制。以「大型企業峰會現場驗證級別」的高壓場景標準,穩妥守護連接全球的技術活動。"Managed (NEXT GEN) Firewall Solutions"(MFS 託管防火牆方案)
GDMME 沒有一個對外端口是重複使用
+
沒有預設 / No Default


GDMME® (HardenedBSD 核心 + Zenarmor AI + CrowdSec)
(Great Device, Maximum Management & Efficiency)
搭載的 Zenarmor® AI 安全引擎 與 CrowdSec 全球威脅情報來阻擋新型黑客攻擊與惡意掃描
利用 HardenedBSD加固 Unix內核的 ASLR、W^X、SafeStack 等底層機制,讓黑客即便發現漏洞也無法執行惡意代碼;同時在應用層結合 Zenarmor® AI 引擎 進行第七層流量清洗,並透過 CrowdSec 進行全球黑客 IP 實時聯防
專注網絡安全集成方案的品牌 GDMME®
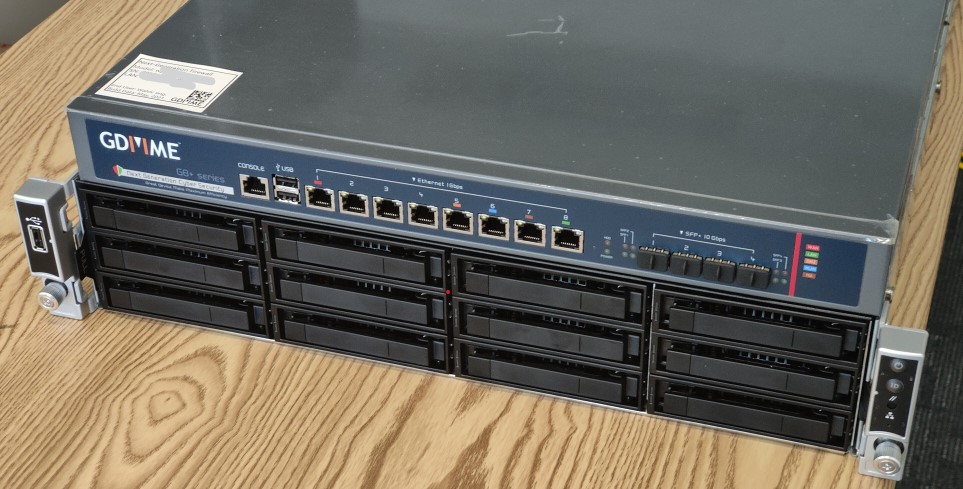
型號:G6/ G8 系列 可配備雙電源、最高支持8個2.5G 及 4個 SPF+ 10GB
Console / USB 3.0 / Intel 2.5G *8 / Intel 10G*4 
Console / USB 3.0 / Intel 2.5G *8 / Intel 10G*4 / Intel 10G*2 
可選配雙電源型號,有效減低硬件故障的可能性
我們採用 Intel x86/x64 架構打造的高性能安全設備,透過客製化調校的 Auto M-Gate-Deployer 自動部署邏輯,大幅簡化傳統防火牆的配置流程與日常維護工作量,有效解決傳統維護困難的痛點,專為香港商辦環境優化部署流程,(為香港本地企業)提供便捷部署、全時防護的邊緣安全體驗。
GDMME® NGFW Specifications

GDMME® G6 最高支援 7 個 WAN 連線,內建多 WAN 預留端口,線路擴充彈性十足。設備可出廠預配置,支援 DHCP 自動上網、靜態 IP 手動設定,現場部署或出廠前預先配置、使專業步驟簡化。在香港寫字樓標準網絡環境下 ,最快 5 分鐘即可完成基礎上線,大幅降低香港企業網安建置與長期維護成本。這項彈性擴充能力,特別適合香港中小企業的業務增長與跨境營運需求。
讓複雜的網路安全變得簡單 — 守護香港企業核心商業資產。
GDMME® 多層深度防禦安全架構
GDMME: 專門針對港澳與跨境企業設計
它能與 Huorong Security (火絨安全) 端點管理系統實施完美的「內外聯防」
完全符合中港兩地的
數據合規要求
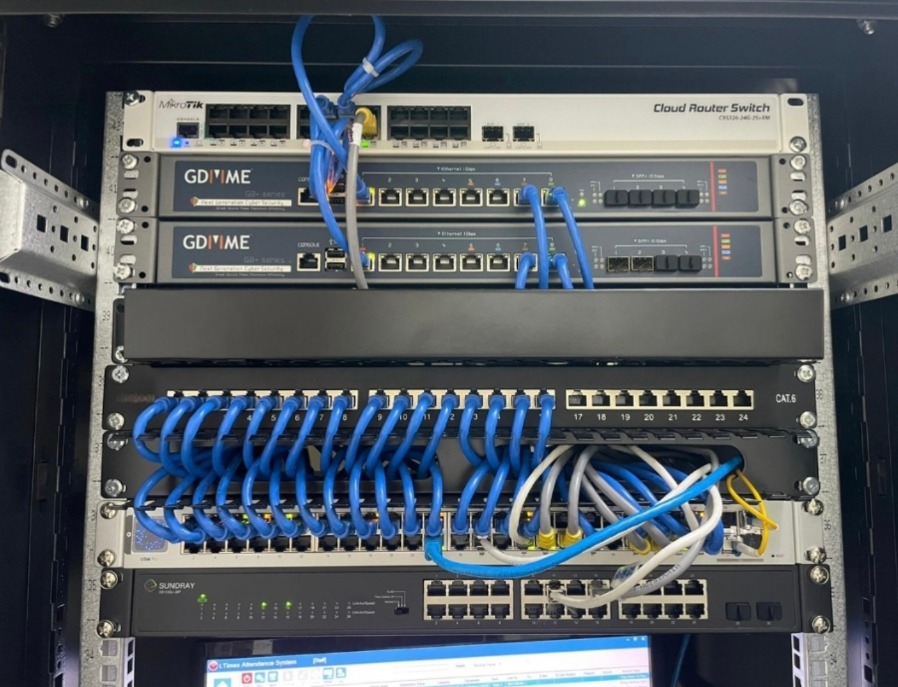
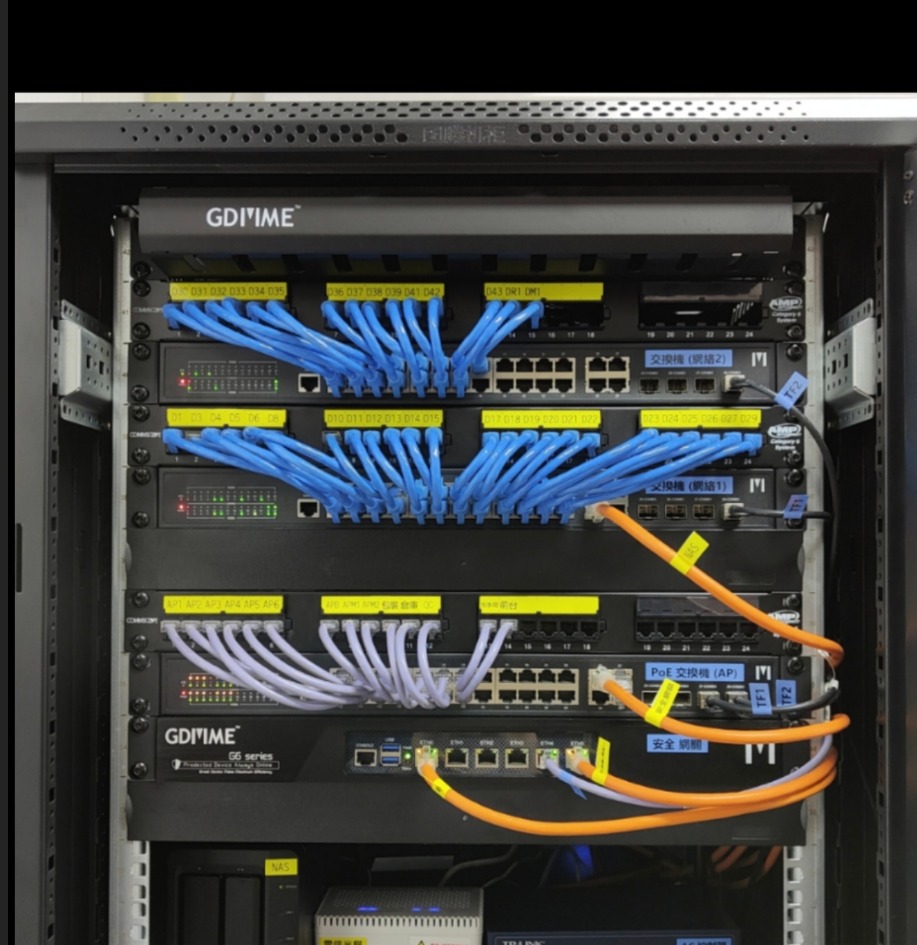
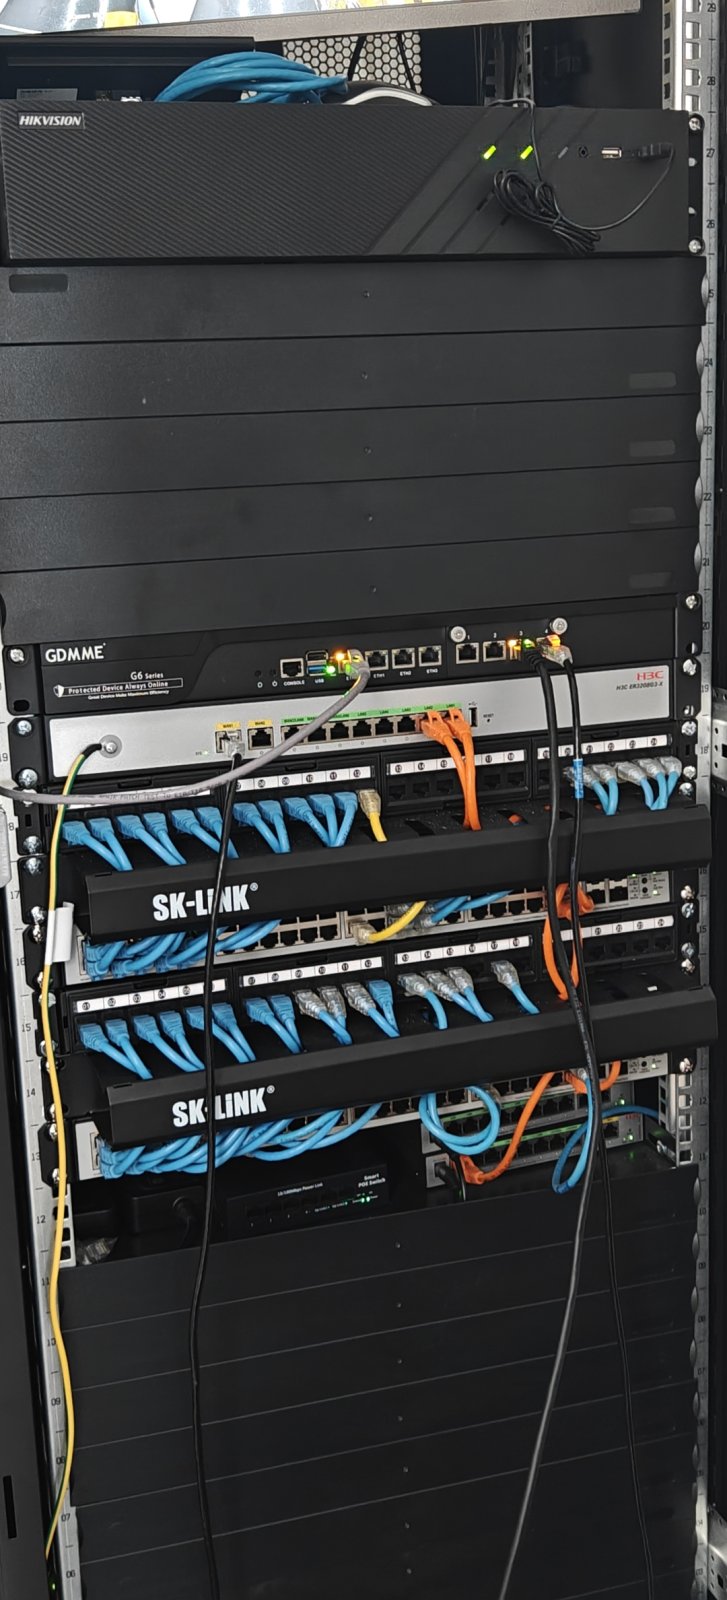
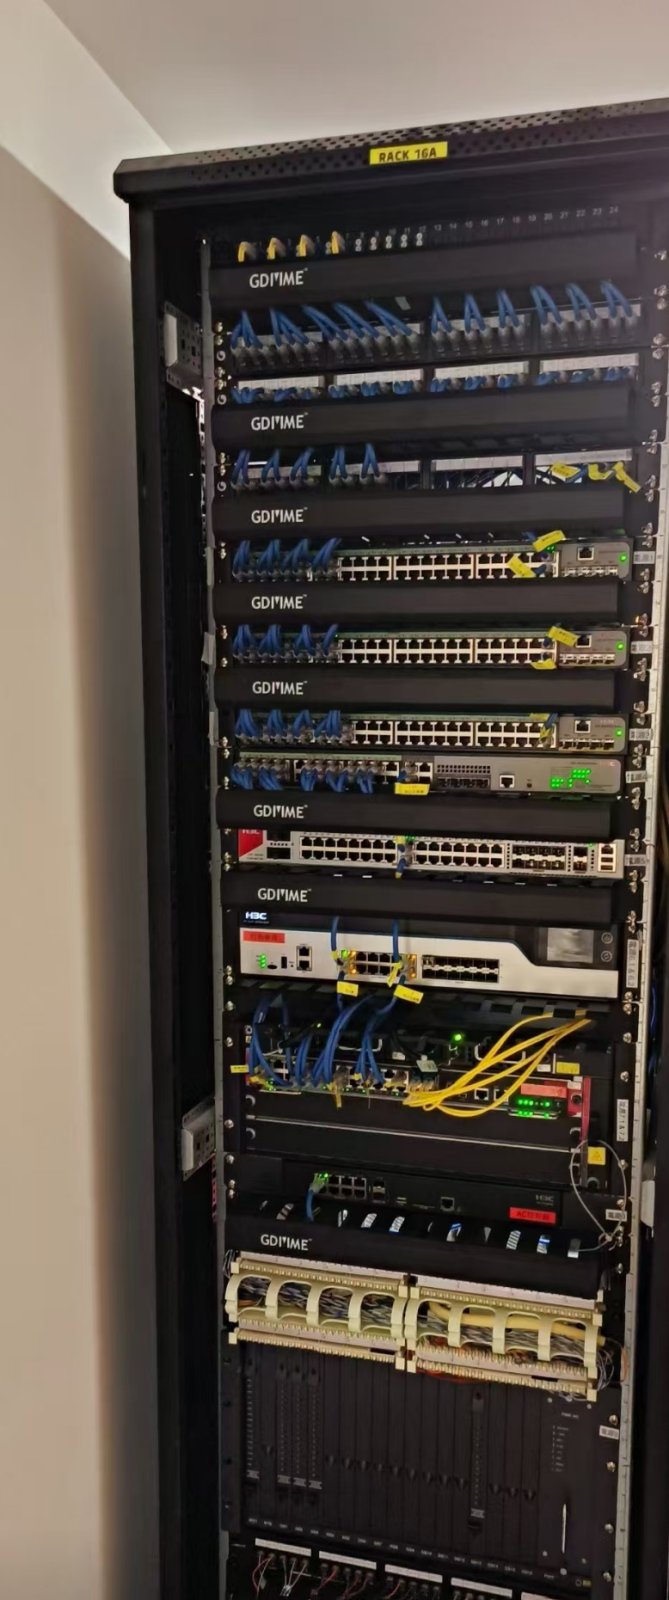
底層腳本鎖定 PCIe 匯流排路徑,將 WAN 接口與宿主機系統物理脫離。
安全價值: 構建「邏輯空氣隔離」區,確保外網流量無法繞過安全監控層。
以下為 Zenarmor 國際獎項與認可及原廠全球案例,供參考
Zenarmor®(前身為 Sensei)是業內廣受採用的次世代防火牆 (NGFW) 軟體引擎,其核心優勢在於基於 AI 的威脅情報與高效能的單路徑檢測架構。
Zenarmor® 於網絡安全領域獲得多項業界獎項與認可:
Zero Trust Security Excellence Award:獲得 TMCnet 頒發的零信任安全卓越獎。
SC Awards 2026 Finalist:被評選為「最佳 SASE 方案」獎項決選名單。
Industry Recognition:獲國際業界權威機構列為網絡安全領域「Vendor to Watch(值得關注的廠商)」
Zenarmor® 的安全引擎與傳統防火牆不同,具備極強的處理能力:
威脅情報庫:實時保護網路免受超過 3 億個惡意網站和網域的攻擊。專業版(Business Edition)更整合了 BrightCloud® 威脅情報系統,涵蓋超過 10 億個網域及 40 億個 IPv4/6 地址。
高效能處理:每個 CPU 核心最高可達 5 Gbps 的吞吐量,這正是為什麼 GDMME® 使用 Intel 處理器能發揮極大效能的原因。
金融服務業案例:澳洲 Nebulex 公司為金融客戶部署 Zenarmor® 方案。結果顯示安全事明故顯著降低,並成功達成嚴苛的合規性要求。
電信級網絡提供商 (5th Mountain):該公司利用 Zenarmor® 與大型網絡供應商競爭,成功為客戶節省了 50-70% 的成本,同時提供了比傳統大牌防火牆更精準、更深入的用戶行為分析。
保險與信用合作社:如 Fred Loya Insurance 和 Innovation Federal Credit Union 等機構,皆採用 Zenarmor® 來實現 Sovereign SASE 架構,主因是其管理簡單且能有效保護分佈式辦公環境。
在全球各個對安全性要求極高的行業中都有成熟的部署案例
1. 醫療保健行業:WebMed EPJ AS (挪威)
背景:作為醫療軟體供應商,他們需要保護含有極其敏感病患資料的網路環境,且必須符合嚴格的醫療數據法規。
應用場景:將 Zenarmor® 部署在網路邊緣,充當其資料中心的「前線哨兵」。
成效:成功防禦了針對醫療系統的自動化漏洞掃描與勒索軟體嘗試。IT 部門評價其為「網路安全的守護者」,特別是在自動化威脅攔截方面表現卓越。
2. 教育機構:德國大學附屬醫院 (醫療/教育雙重背景)
背景:大學網路環境複雜,學生與教職員設備眾多,極易成為駭客攻擊的跳板。
應用場景:利用 Zenarmor® 的應用程式控制 (App Control) 功能,對不安全的第三方軟體進行深度流量解析。
成效:在不影響教學科研的情況下,實現了對東西向流量(內網設備間通訊)的完整監控,防止了潛在的病毒橫向擴散。
3. 大型保險集團:Fred Loya Insurance (美國)
背景:擁有分佈在全美各地的數百個分支機構,需要一致的安全策略。
應用場景:部署 Zenarmor® 的 SASE Anywhere 架構,實現跨地域的統一管理。
成效:IT 經理表示,與之前使用的傳統防火牆相比,Zenarmor® 的管理複雜度降低了 70%,且在不增加硬體成本的情況下,提升了分支機構的防護等級。
4. 專業會計與諮詢:De Hooge Waerder (荷蘭)
背景:會計師事務所對數據完整性與隱私保護有法律上的高要求。
應用場景:在不中斷現有網路結構的前提下,透過 Zenarmor® 的分散式架構快速插入安全檢測層。
成效:解決了「現代化安全與現有架構相容性」的難題。顧問特別強調其 SSL 流量檢測 功能在防止數據外洩 (DLP) 方面發揮了關鍵作用。
GDMME® 選擇整合 Zenarmor®,本質上是將「企業級規格硬體、高規格 (Intel Processor)」與「高度靈活的國際級安全軟體 (Zenarmor®)」結合。這讓既能擁有國際級的雲端威脅更新,又能享有本地專家團隊 (AL-Touch) 的直接支援。
AI 原生架構:不同於傳統防火牆依賴靜態特徵碼(Signature-based),GDMME 核心 Zenarmor® 原生整合 AI 引擎,能實時分析加密流量行為,主動識別未知威脅(Zero-day),而非被動等待更新。
大數據情報驅動:憑藉 BrightCloud® 的 10 億+ 域名 與 43 億+ IP 數據庫,其情報覆蓋面遠超傳統廠商(如 NetworkBox 的 25 萬蜜罐節點),實現了「未見即知」的防護能力。
軟件定義與硬件解耦:GDMME 不綁定專有硬件,而是利用 Intel Xeon(甚至未來支持 AMX)的通用算力,通過軟件定義網絡(SDN)技術實現彈性擴展。這打破了傳統硬件防火牆的性能瓶頸與昂貴升級週期。
生態聯防:支持整合 CrowdSec 等全球眾包情報,形成「商業大數據 + 社區實時聯防」的混合防禦體系,這是傳統封閉式防火牆難以具備的靈活性。
GDMME® 與國際網絡安全廠商深度合作,兼容絕大多數主流伺服器設備,達到業界公認的企業級網絡安全防護標準。
「GDMME 基於類 Unix(Unix-like)的 BSD 核心深層架構開發。」
「系統底層採用 HardenedBSD 主要定位主動防禦與漏洞緩解安全內核」
「以堅如磐石的 類 Unix 架構基因,築起行銷流量的防護屏障」
GDMME 安全系統的底層,繼承了現代網際網路骨幹的 類 Unix(Unix-like)核心架構。這項底層技術賦予了系統優異的穩定性與原生網絡高效能 。
「同時支援佈署於各大主流虛擬伺服器與雲端平台」
有效精準識別暴力破解與掃描等惡意行為
具備高精確度識別暴力破解與掃描等惡意行為的能力
GDMME® 結合全球社區共享的
威脅情報CrowdSec,在攻擊抵達前自動封鎖高風險 IP
整合後可讓防火牆實現自動化防禦,保護內網免受非法入侵,並提供集中化的警報管理介面,讓網路防護既主動又智慧
本提案將傳統 AL-Touch Solutions 極致的本地物理防禦隔離,與 Veeam Data Cloud 現代雲端不可變性融合。
保留了本地端「去閘道、平時斷電」的極致防滲透優勢,同時將異地端升級為「數據不離港、具備 WORM 鎖定與即時還原能力」的現代化雲端保險箱。這套「物理隔離 + 雲端不可變性」的雙重縱深防禦架構,落質了 3-2-1-1-0 備份黃金法則,為政府項目提供了高需求安全合規保障。
合規數據備份方案
AL-Touch + VEEAM + GDMME
公營與政府
項目數據安全實踐
如何運用 Veeam 實現 3-2-1-1-0 備份黃金法則與數據本地化合規
「雙雲/雙中心」的異地多活備份。即使其中一個異地雲端中心發生突發性中斷,項目依然擁有另一個完全獨立的 S3 物件鎖定儲存庫作為復原底線,這對政府項目的持續營運合規性(Business Continuity)提供了高級別的保證。
面臨的挑戰與痛點
(The Challenges)
在承接政府或公營機構的項目時,資訊安全與合規性(Compliance)面臨以下三大嚴苛限制:
嚴格的數據主權與本地化限制 (Data Resourcing & Sovereignty)
所有涉及公營機構、公民隱私與政府合規之數據(包含生產資料與歷史備份),全程其儲存實體位置與網路傳輸路徑均必須 100% 留在香港境內,法律上絕不允許跨境傳輸至境外雲端,避免觸犯數據出境之法律風險。
零信任架構下的抗勒索軟體能力 (Anti-Ransomware in Zero-Trust)
傳統單純依靠網路防火牆的防禦已不足以應對現代勒索軟體(Ransomware)的潛伏與滲透。政府項目要求備份系統必須具備「縱深防禦」與「防篡改(WORM/Object Lock)」能力,確保即便是內部高權限管理員帳號遭竊(Insider Threat),備份數據也絕對無法被惡意刪除。
營運持續性與災難恢復指標 (RTO & RPO Compliance)
在遭遇極端網絡攻擊或實體機房損毀等災難情境時,系統必須能提供分鐘級、甚至秒級的歷史還原點,並具備異地整機即時拉起還原(Instant Recovery)的能力,以確保政府關鍵商務或公共服務的連續性,避免造成社會運作中斷。
💡
解決方案:AL-Touch + Veeam 「3-2-1-1-0」
雙軌異地合規架構 (The Solution)
本案例透過 Veeam Backup & Replication 平台,落地了國際高規格的資安防護架構:
[ 生產線資料數據 ]
│
├──► 1. 本地 NAS 備份 (快速回復) ──────► 【2 種不同媒介】
│
├──► 2. 異地 1:Tier 3+ 機房 S3 Object Lock ──► 【1 份本地不可變性】
│
└──► 3. 異地 2:Veeam Data Cloud Vault (HK) ──► 【1 份雲端離線/數據不離港】
🔍
3-2-1-1-0 法則逐項解析:
「3」
三份數據:
包含原始生產數據,總共擁有 3 份歷史紀錄。
「2」
兩種媒介:
數據分別儲存在本地傳統儲存體(NAS),以及高可靠度的物件儲存體(S3 Object Storage)兩種完全不同的技術架構上,避免單一硬體技術出錯。
「1」
兩份異地存儲(雙軌異地)(2s Offsite):
透過 Veeam Backup & Replication 備份複製任務,將數據傳送到異地雲端。
分散地緣政治與實體災難風險,將數據同時複製到兩個不同的異地節點。
「1」
一份不可變性(Immutable/離線):
本架構實現了「雙重不可變性(Double Immutability)」:
異地 1
使用 Tier 3+ 機房的 S3 Object Lock API 邏輯防護。
異地 2
使用 Veeam Cloud Vault 的 WORM 核心技術。兩者皆強制鎖定,在此期間不論外部駭客或內部最高權限管理員,均絕對無法刪除或修改任何一個備份檔案。
本地端:
使用 Tier 3+ 機房的 S3 Object Lock
雲端端:
使用 Veeam Cloud Vault 的 WORM 技術
不論外部駭客或內部高權限管理員,在保留期內都絕對無法刪除或修改任何一個備份字節
「0」
零錯誤驗證:
Veeam 本地與雲端皆啟用 AES-256 端到端加密驗證,確保上雲數據完整無缺,還原 0 錯誤
香港中小企網安防禦方案,強化數據安全防護
香港中小企面臨之網絡威脅持續升溫,參考 HKCERT 公開統計數據,本港網絡安全事故逐年攀升,整體升幅約 27%,當中網絡釣魚攻擊發生率最高、增長最為明顯,不少企業因機密數據外洩、勒索軟件入侵,直接影響日常營運與業務運作。
坊間不少網安廠商多以銷售硬件設備為主,僅提供一次性安裝部署,後續維護與風險防禦規劃較為薄弱。AL-Touch 專業網絡安全工程師團隊,具備豐富網安應急處理實戰經驗,依照國際主流主動防禦(Cyber Resilience)思維,為香港本地企業訂製專屬數據備份防禦方案。
本方案不流於表面部署,整體架構遵循零信任(Zero Trust)設計理念,貼合香港企業實際辦公環境,從實戰攻防視角建構防禦體系,協助本地中小企有效減輕各類常見網絡威脅帶來之影響,為企業搭建穩固可靠的數據安全防護體系,亦是香港中小企易於落地執行之高規格數據安全解決方案。
面對現今 AI 衍生之精密化網絡攻擊,傳統單一備份模式防禦能力不足。
AL-Touch 整合四項實戰導向防禦配置,所有部署邏輯皆針對香港中小企常見網絡安全隱患規劃,由網絡區域分隔至異地離線備份,搭建多層次立體防護架構,有效提升企業整體數據安全防禦等級。
【AL-Touch 實施方案】:
將檔案伺服器 (File Server) 透過 SFP+ 高速連接埠接入網絡,獨立劃分不同於辦公內網之專屬 IP 區段與 VLAN 網域;一般辦公電腦統一使用 172.16.17.0/24 網段,企業核心 File Server 獨立配置 10.10.10.X/29 專用網段,兩區段之間透過 GDMME G8+ 安全網關完成隔離管控。
【切合香港企業營運場景之優勢】:
香港中小企辦公空間普遍較為緊湊,網絡設備集中佈置易造成全域網絡互通,一旦員工日常使用電腦遭惡意程式入侵受控,同一網域內之企業伺服器極易遭到掃描探測與攻擊。透過獨立網段分隔設計,所有往來數據封包均須經 Zenarmor AI 第七層應用行為檢測,搭配 IDS/IPS 漏洞攔截機制,有效減少黑客繞過防火牆入侵內網核心伺服器之路徑,防禦日常高發之內網滲透風險。
- - - - - - - - - - - - - - - - - -
【AL-Touch 實施方案】:
企業備份專用 NAS 儲存設備不設定網路閘道器,僅採用專屬固定 IP 進行點對點直連通訊,例:10.25.36.36/32 對接 10.25.36.37/32,與辦公區 172.16.17.0/24 常規辦公網域完全隔離,無任何互通路由機制。
【核心安全效益】:
此配置為 AL-Touch 針對香港中小企數據保護量身規劃之實用部署模式;未設定閘道器代表 NAS 設備從網絡層面無法對外連接互聯網,即便日後出現大型 NAS 系統公開安全漏洞,亦能大幅提升外部勢力透過公網探測及入侵的難度。搭配專屬獨立 IP 直連模式,可大幅降低辦公終端自動掃描、SMB 協議攻擊偵測到備份儲存設備之機率,從網絡源頭強化內部備份資料保護等級。
- - - - - - - - - - - - - - - - - -
【AL-Touch 實施方案】:
備份專用 NAS 設備僅於預設排程備份時段自動通電啟動執行備份作業,其餘閒置時段全數斷電停機,落實標準實體隔離(Air-Gapped)部署模式,契合本地實戰導向網絡安全防禦需求。
【部署重要性】:
香港眾多中小企過往曾發生備份設備長期連網運作,遭入侵後備份檔案遭惡意竄改、刪除之安全事故。採用定時通電機制,避免備份設備長期處於聯網暴露狀態;就算企業核心檔案伺服器於非備份時段不幸遭到入侵受控,因 NAS 設備處於斷電離線狀態,入侵人員亦無法接觸、竄改歷史完備份資料,強化底層數據保護能力。
- - - - - - - - - - - - - - - - - -
【AL-Touch 實施方案】:
將企業核心數據異地備份寄存至 AL-Touch 香港本地數據中心伺服器,全程採用 VPN 加密通道搭配反向 FTPS 傳輸模式,由 AL-Touch 香港數據中心專屬安全主機主動建立加密連線,定向提取企業合法備份數據。
【核心安全優勢】:
傳統雲端備份多由企業內部主動對外傳輸檔案,一旦內部終端遭入侵,不法人士可憑藉儲存連線憑證刪除、竄改雲端備份檔案。改採外部主動拉取數據之模式,企業本地網絡不持有異地雲端備份伺服器之刪除與修改權限,縱使企業內部網絡遭遇大範圍勒索軟件攻擊全面受控,亦能極大提升異地備份檔案遭惡意刪除之難度,完善全域數據備份保障機制。
- - - - - - - - - - - - - - - - - -
防禦效果與核心優勢|符合香港企業實際需求
AL-Touch 數據備份防禦體系,整合本機伺服器 Shadow Copy 快照保護、外接固態硬碟離線備份、定時通電萬兆 NAS 實體隔離備份,搭配 AL-Touch 香港數據中心加密反向異地備份,四層防禦環環相扣。
整套部署架構參照業界成熟數據保護執行準則,嚴格遵循國際通用3-2-1-1-0 備份黃金守則,能夠有效提升香港中小企遭遇安全事故後之數據復原速度與資料完整度。
整合網絡區域隔離、隱密化儲存部署與加密反向數據傳輸通道
以零信任設計思維為基礎,針對香港中小企常見網絡安全隱患建構實戰型多層防禦架構
「AL-Touch 2026 防禦閉環結合了『前端虛擬化隔離』與『後端物理級斷網』。我們在 ZONE A 採用 Hyper-V 進行系統級環境隔離;並在 ZONE C 引入物理斷電技術,實現真正的 Air-Gapped 物理隔離。」
ZONE C (本地備份端)
策略性引入 Air-Gapped 智能電力模組,每日自動切斷 NAS 物理電源,實現 23 小時物理斷網,有效對抗網絡勒索軟件。
ZONE D (雲端終點)
採用反向 Pull 與唯讀隔離技術,搭配多租戶安全固件,即使本地系統遭遇極端入侵,雲端異地備份依然具備高度獨立與安全的還原能力。
AL-Touch 2026 金融級物理防禦閉環:您數據的最後一道防線
 並使用OpenVPN加上 【2FA 雙重認證(2-Factor Authentication)】 辦公電腦才能連接到Server)


© 2026 AL-Touch Solutions Limited. All Rights Reserved. 版權所有 翻印必究
本方案包含 AL-Touch Solutions Limited 的專利申請技術,未經授權不得使用
本建議書中所提及的 Veeam、Veeam Backup & Replication、Veeam Data Cloud 以及 Veeam 的標誌,均為 Veeam Software Group 及其關聯公司在美國和其他國家的註冊商標或商標。
本建議書中所提及的 Microsoft、Azure、Microsoft Entra 均為微軟公司(Microsoft Corporation)的註冊商標。
本建議書中所提及的其他所有公司名稱、品牌、標誌或產品名稱,均為其各自所有者的商標或註冊商標。
本文件內引用的第三方商標僅用於技術方案與客觀架構之說明,並不代表該商標所有權人對本方案或本公司之產品有任何形式的擔保或直接代言。

五合一(GDMME® NGFW + CrowdSec + Zenarmor + IDS/IPS + DNS BIND)架構深度
實體網絡防火牆託管服務
GDMME® MFS
(香港特區專用)
AL-TOUCH SOLUTIONS 推出 AegisMSS品牌結合「GDMME® 實體網絡防火牆托管服務(MFS)」,強化 NGFW 核心防火牆網絡安全防護能力、與 CrowdSec (Premium) 全球威脅協同、Zenarmor 應用層安全管控、標準 IDS/IPS 入侵防禦及 DNS BIND 本地解析功能,搭配香港本地 24/7 SOC 托管運維服務,聚焦香港金融業、政府、中小企(SME)、跨境企業或本地場景,提供符合區域合規要求的邊界安全解決方案。」


港澳客戶適用場景 GDMME® 實體網絡防火牆托管服務,主要適配以下港澳本地場景,客戶可根據自身業務需求合理選擇:
港澳本地中小企(SME)、本地商铺、辦公樓宇等,需要輕量運維、高性價比邊界安全解決方案的客戶;
中資駐港澳機構、港澳本地金融機構等,有數據本地留存、數據不出港合規訴求的客戶;
有跨境辦公、跨境網絡需求,需要平衡安全防禦與網絡通行效率的港澳商户及分支機構;
缺乏專業 IT 運維團隊,需要一站式托管安全服務,降低自身運維壓力的客戶。
我們始終秉持合规經營理念,立足港澳本地市場需求
為客戶提供高適配性、高可靠性的實體網絡防火牆托管服務,如需進一步了解產品詳情、部署方案或合规細節,可隨時聯絡我們諮詢。
GDMME 品牌承諾:我們重視真實場景的安全表現,致力於在高壓、複雜的網絡環境中,穩健保護客戶數據安全。
GDMME 與國際領先廠商深度合作,確保每一台設備都具備最高等級的防護標準。

Connect With Us 
"一大方案有限公司" (Since 2008 前身為 "AL-Touch IT Solutions") 多年來為數百間公司提供IT顧問服務,作為多間香港、澳門、中國以及台灣的企業IT橋樑,我們一直以客戶利益為出發點,提供敦本務實的解決方案,與客戶一起迅速成長。